
Cómo proteger tu cuenta de exchange (2FA y llaves de acceso)
Blinda tu cuenta de exchange de cripto: llaves de acceso, apps de autenticación, códigos antiphishing y lista blanca de retiros, en el orden correcto.
 Lucas Almeida 5 min de lectura
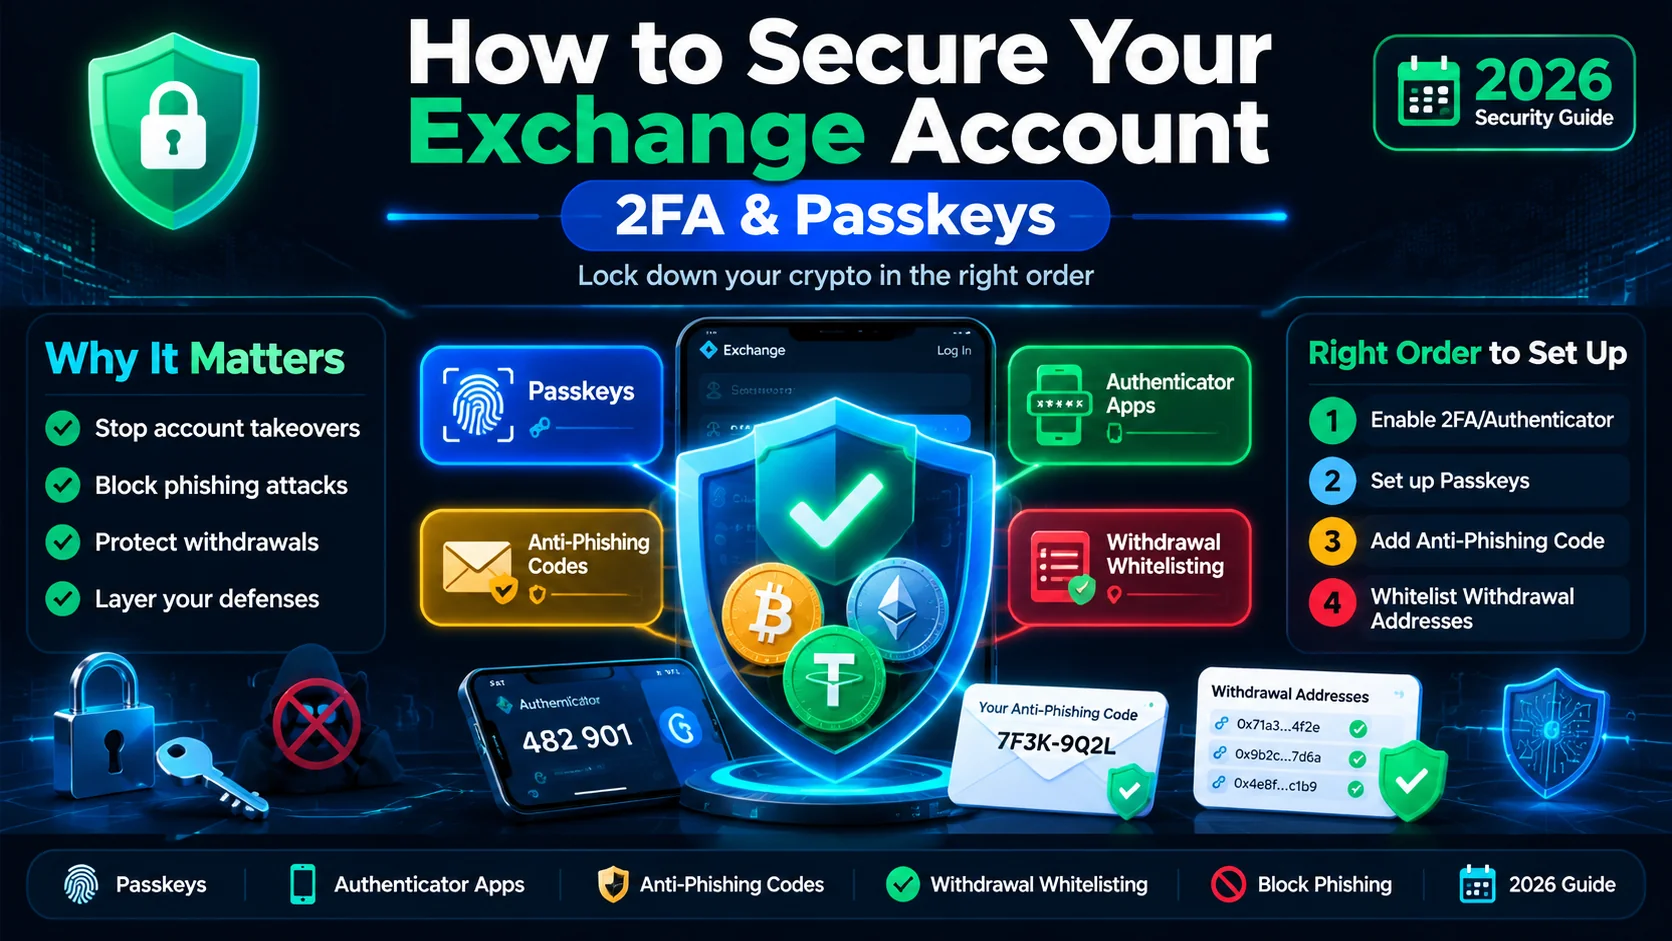
Puntos clave
- La protección de inicio de sesión más fuerte es una llave de acceso o una llave de seguridad de hardware, seguida de una app de autenticación. Los códigos por SMS son los más débiles, porque un número de teléfono se puede secuestrar con un intercambio de SIM.
- Un código antiphishing te deja detectar un correo falso al instante, y la lista blanca de direcciones de retiro bloquea el único movimiento que un ladrón realmente quiere hacer: sacar tu dinero.
- Protege tu correo con su propio 2FA primero: tu bandeja de entrada es la vía de recuperación de la mayoría de las cuentas, así que es la puerta trasera.
- Haz el refuerzo en orden: contraseña → correo → 2FA de inicio de sesión → código antiphishing → lista blanca de retiros → revisión de dispositivos y sesiones. Lleva menos de 30 minutos, una sola vez.
La forma más rápida de hacer que tu cuenta de exchange sea difícil de robar es activar una llave de acceso o un código de app de autenticación, definir un código antiphishing y añadir a la lista blanca tus direcciones de retiro, en ese orden. Lleva menos de 30 minutos, una sola vez. Si lo omites, una sola contraseña reutilizada o una página de inicio de sesión falsa convincente puede vaciar la cuenta.
Esta guía recorre las defensas en el orden en que importan, cuáles ofrece cada exchange importante y qué hacer en la primera hora si crees que alguien ya está adentro.
Por qué una contraseña fuerte ya no alcanza
Una contraseña larga y única es necesaria, pero está lejos de ser suficiente. Las contraseñas se filtran en masa en brechas de las que nunca te enteras, y la gente las reutiliza entre sitios; así que la contraseña que usas en un exchange puede que ya esté en la lista de un atacante.
La autenticación de dos factores (2FA) es lo que hace inútil una contraseña filtrada. Microsoft informó que la autenticación multifactor bloquea el 99.9% de los ataques automáticos de compromiso de cuentas. En un exchange de cripto, donde el saldo es dinero y las transacciones son irreversibles, ese segundo factor es la diferencia entre un susto y una cuenta vaciada.
El modelo mental a conservar: la contraseña prueba algo que sabes; el segundo factor prueba algo que tienes o eres. Un atacante que roba uno normalmente no puede obtener el otro. Para una mirada más profunda sobre qué es el 2FA, lee nuestra entrada del glosario de 2FA.
¿Qué método de 2FA elegir?
No todo el 2FA es igual. Ordenado de más a menos fuerte, y por qué importa el orden:
| Método | Cómo funciona | Fuerza |
|---|---|---|
| Llave de acceso / llave de seguridad de hardware | Una credencial criptográfica en tu dispositivo o en una llave USB (YubiKey y similares), desbloqueada con biometría o PIN | La más fuerte: resistente al phishing |
| App de autenticación | Un código de 6–8 dígitos que cambia cada 30 segundos, generado en tu teléfono | Fuerte, pero un código se puede robar si lo tecleas en un sitio falso |
| Código por SMS | Un código enviado a tu número de teléfono | El más débil: un número de teléfono se puede secuestrar |
La brecha entre el primero y el último es la brecha entre “atacar las criptos” y “atacar a tu compañía telefónica”. Un intercambio de SIM es cuando un atacante convence a tu operador de activar tu número en una SIM que él controla, normalmente con datos personales cosechados de filtraciones. Tu teléfono se queda muerto y cada código por SMS que era para ti cae en su dispositivo. Por eso los exchanges ahora recomiendan llaves de acceso, porque son inmunes al intercambio de SIM, como explica la guía de llaves de acceso de Binance.
La regla práctica: usa una llave de acceso o llave de seguridad para una cuenta con dinero serio, una app de autenticación como piso práctico diario, y SMS solo como último recurso.
¿Qué es una llave de acceso y por qué es la opción más fuerte?
Una llave de acceso es un reemplazo moderno tanto de la contraseña como del código 2FA. Es un par de claves criptográficas guardado en tu dispositivo (tu teléfono, computadora o una llave de seguridad de hardware) y desbloqueado con tu huella, rostro o PIN.
Tres propiedades la hacen más fuerte que un código:
- Nada que teclear, nada que robar. No hay un código de 6 dígitos que un estafador pueda pedirte “leer”. Un sitio falso no puede recolectar una llave de acceso porque nunca sale de tu dispositivo.
- Ligada al sitio real. Las llaves de acceso están ligadas criptográficamente al dominio exacto del sitio, así que se niegan a funcionar en un parecido como
binnance.com. Esto detiene el phishing a nivel de protocolo, no de conciencia. - Inmune al intercambio de SIM. Como nada depende de tu número de teléfono ni del operador, secuestrar tu número no le da nada a un atacante.
La trampa es práctica: si pierdes el único dispositivo que guarda tu llave de acceso, quedas bloqueado. Por eso registra dos llaves de acceso (por ejemplo, una en tu teléfono y otra en una llave de hardware guardada en casa), como recomienda Kraken para su 2FA de inicio de sesión.
Cómo reforzar tu cuenta de exchange paso a paso
Esta es la secuencia completa, en el orden que importa. Haz los primeros pasos aunque no hagas nada más: llevan la mayor parte de la protección.
Paso 1: Crea una contraseña fuerte y única
Crea una contraseña de al menos 15 caracteres, que nunca hayas usado en otro sitio, y guárdala en un gestor de contraseñas. El gestor la genera y la recuerda por ti, así que “no puedo memorizarla” deja de ser una razón para reutilizar una.
Paso 2: Protege tu cuenta de correo
Tu bandeja de entrada es la puerta trasera de recuperación: la mayoría de los exchanges restablecen contraseñas y confirman retiros por correo. Activa el 2FA más fuerte que ofrezca tu proveedor de correo (una llave de acceso o de hardware si es posible) y dale a esa cuenta su propia contraseña única. Un inicio de sesión fuerte protegiendo una bandeja débil es una puerta principal con llave y una ventana abierta.
Paso 3: Activa una llave de acceso o una app de autenticación
En la configuración de seguridad del exchange, agrega una llave de acceso si se ofrece, o una app de autenticación si no. Escanea el código QR con la app y luego guarda los códigos de respaldo que te muestran: en papel, fuera de línea, con el mismo cuidado que una frase semilla. Son las llaves de repuesto si tu teléfono muere.
Paso 4: Configura un código antiphishing
Si el exchange lo ofrece (Binance y Bybit lo hacen), define una frase corta de tu elección. El exchange la imprime en cada correo genuino que te envía. Un mensaje que dice ser del exchange pero no tiene tu código es falso, sin excepción; mira la siguiente sección.
Paso 5: Activa la lista blanca de direcciones de retiro
Activa la lista de permitidos para que las criptos solo salgan a direcciones que hayas guardado explícitamente, y agrega las direcciones de tus propias billeteras. Es el ajuste de mayor valor, porque un ladrón que logre entrar igual no puede mover el dinero a ningún lado salvo a una dirección que ya controlas. Mira por qué más abajo.
Paso 6: Configura el 2FA por acción y los bloqueos de retiro
Donde el exchange lo admita, exige 2FA para retiros y cambios de configuración por separado del inicio de sesión, y activa cualquier retraso o bloqueo de retiro. En Binance es la “Estrategia de verificación 2FA” (detallada aquí); en Coinbase es la Protección de transferencias.
Paso 7: Revisa dispositivos, sesiones y claves API
Por último, abre la página de seguridad o gestión de dispositivos de la cuenta y mira la lista de sesiones activas y claves API. Revoca lo que no reconozcas. Un atacante que ya esté adentro normalmente tendrá una sesión activa o una clave API que tú no creaste: así lo encuentras.
¿Qué es un código antiphishing y cómo detiene los correos falsos?
Un código antiphishing es una frase corta que eliges y que el exchange inserta en cada correo legítimo que envía. El de Binance tiene ocho caracteres; lo configuras una vez en tus ajustes de seguridad y, desde entonces, cualquier correo real de Binance lo contiene.
El valor es la velocidad: en lugar de entrecerrar los ojos mirando un remitente o un enlace, echas un vistazo a una línea. Tu código presente = real. Tu código ausente o incorrecto = falso. Como el phishing es cómo empiezan la mayoría de los robos de cuentas de exchange (un correo convincente que te lleva a una página de inicio falsa), esta sola línea desarma el movimiento inicial más común. Mira nuestra guía de campo de phishing para el catálogo completo de patrones, y nuestra guía de estafas cripto para ver cómo se desarrollan de principio a fin.
Por qué la lista blanca de retiros es el movimiento que de verdad te salva
La mayoría piensa la seguridad de la cuenta como “mantener al hacker afuera”. Pero un atacante motivado solo necesita acertar una vez, y tú necesitas acertar todas. La lista blanca de retiros cambia esa matemática.
Cuando la activas, las criptos solo pueden salir de tu cuenta a direcciones que aprobaste de antemano. Aunque un atacante inicie sesión (contraseña, 2FA, todo), el dinero no puede ir a su billetera; solo puede ir a la tuya. El ataque no tiene recompensa, y ese es el mejor disuasivo posible.
Dos detalles para hacer bien:
- Agrega tus direcciones antes de necesitarlas. La mayoría de los exchanges mantienen las direcciones nuevas en un período de enfriamiento (Coinbase, por ejemplo, retiene una dirección nueva 48 horas). Configura esto ahora, no a mitad de un retiro.
- Mantén la lista apretada. Si dejas de usar una dirección, quítala. Una dirección sin usar que queda en la lista es un destino que ya no vigilas.
¿Qué defensas admite cada exchange?
Las funciones varían y cambian: confirma siempre en la configuración de seguridad actual del exchange. Este es el panorama a octubre de 2026:
| Defensa | Binance | Coinbase | Kraken | |---|---|---|---|---| | Llave de acceso / llave de seguridad | ✅ | ✅ | ✅ | | 2FA por app de autenticación | ✅ | ✅ | ✅ | ✅ | | Código antiphishing | ✅ (8 caracteres) | — | — | | Lista blanca de retiros | ✅ | ✅ (lista de permitidos) | ✅ | | 2FA por acción / bloqueo de retiro | ✅ (“Estrategia de verificación 2FA”) | ✅ (Protección de transferencias) | ✅ (Bloqueo global de ajustes) |
Un ”—” significa que esa función específica no está documentada en las fuentes revisadas aquí, no que el exchange sea inseguro. Los tres ajustes universales (llave de acceso, app de autenticación y lista blanca de retiros) existen en los tres, así que un principiante que active esos tres queda protegido en cualquiera de ellos.
¿Qué hacer en la primera hora si crees que fuiste hackeado?
Si ves un inicio de sesión desde un dispositivo que no reconoces, un correo que no activaste o un retiro que no hiciste, actúa en este orden:
- Congela los retiros si el exchange ofrece un control de congelamiento o bloqueo de cuenta: te compra tiempo.
- Cambia tu contraseña y luego restablece tu 2FA (reescanea el código QR) para que cualquier sesión que haya montado un atacante quede huérfana.
- Revoca todas las claves API y los dispositivos con sesión activa desde la página de seguridad. Ahí se esconde el acceso persistente de un atacante.
- Contacta al soporte oficial del exchange a través de su sitio o app real, nunca por un número o enlace de un mensaje, que puede ser del propio estafador.
- Reporta el robo a la plataforma y a las autoridades locales, y conserva hashes de transacción, capturas y mensajes como evidencia.
Sé realista con el dinero: la cripto enviada casi nunca se recupera, porque las transacciones son irreversibles por diseño. El objetivo de la primera hora es detener más pérdidas y sacar al atacante. Para el lado de la autocustodia de la misma pregunta, mira cómo mantener segura tu billetera.
En resumen
Proteger una cuenta de exchange es una lista corta y ordenada, no un misterio: una contraseña única, 2FA en tu correo, una llave de acceso o app de autenticación para el inicio de sesión, un código antiphishing, la lista blanca de retiros y una revisión de tus dispositivos y claves API. Hazlo en ese orden y la cuenta pasa de ser un blanco blando a uno duro.
Si vas a abrir una cuenta nueva, recorre esta lista justo después de crear tu cuenta de Binance, antes de depositar nada. Y recuerda el límite: el 2FA protege cuentas, mientras que tus propias claves privadas y tu frase semilla protegen la autocustodia: las dos necesitan disciplinas distintas.
¿Aún no tienes una cuenta de Binance?Regístrate ahoraingresa el código de referidoBN2688
Preguntas frecuentes
¿Qué es mejor: una app de autenticación o el 2FA por SMS?
¿Qué es una llave de acceso y en qué se diferencia del 2FA normal?
¿Qué hago si pierdo el teléfono o la app de autenticación?
¿De verdad necesito 2FA también en mi correo?
¿Qué hago primero si creo que mi cuenta está comprometida?
¿El 2FA por SMS es mejor que nada?
Editor en jefe e investigador principal
Editor de MyCryptoStart. Investigador independiente de exchanges de criptomonedas, enfocado en comisiones, seguridad, KYC e incorporación: publica guías paso a paso en lenguaje claro para principiantes.
Ver página del autor →Algunos enlaces de esta página son de afiliado: podemos ganar una comisión sin costo adicional para ti. Este contenido es educativo y no es asesoría financiera, de inversión ni legal. Divulgación de afiliados · Aviso legal.
Seguir leyendo
Estafas de cripto comunes y cómo evitarlas
Las estafas de cripto más comunes — pig butchering, phishing, rug pulls y fraudes de sorteos — cómo funciona cada una, las banderas rojas y qué hacer si te estafan.
¿Qué es una clave privada? (Y por qué es secreta)
Una clave privada es el código secreto que prueba que posees tu cripto y te deja gastarlo. Aprende cómo funciona y cómo mantenerla segura.
¿Qué es una frase semilla? Cómo protegerla
Una frase semilla es una llave maestra de 12–24 palabras que controla tu billetera. Aprende qué es, cómo guardarla de forma segura y cómo detectar las estafas que la roban.