
Estafas de cripto comunes y cómo evitarlas
Las estafas de cripto más comunes — pig butchering, phishing, rug pulls y fraudes de sorteos — cómo funciona cada una, las banderas rojas y qué hacer si te estafan.
 Lucas Almeida 5 min de lectura
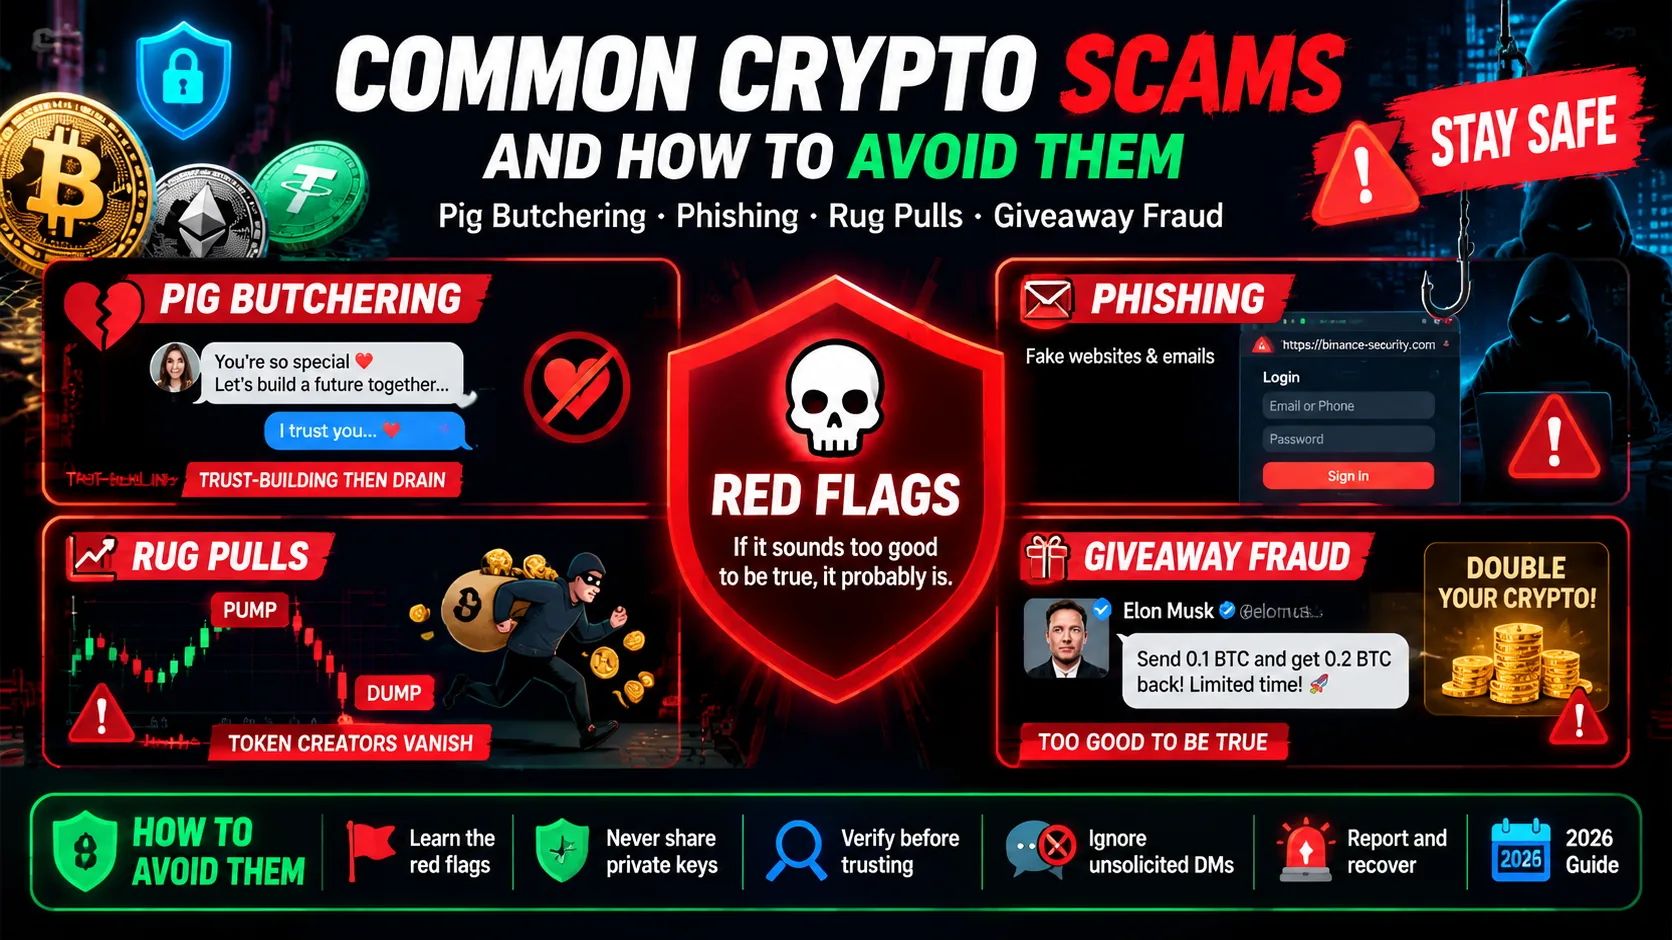
Puntos clave
- El fraude de cripto alcanzó niveles récord en 2024: el FBI registró US$9,300 millones en pérdidas por fraude relacionado con cripto, y Chainalysis estimó al menos US$9,900 millones en ingresos de estafas, proyectando un récord de US$12,400 millones a medida que se identificaban más billeteras.
- El 'pig butchering' es la categoría individual más grande, representando el 33% de las entradas de estafas en 2024 y creciendo aproximadamente 40% año contra año.
- Toda estafa se reduce a una de dos solicitudes: 'envíame dinero' o 'dame tu frase semilla o inicio de sesión'. Ninguna oportunidad legítima pide jamás ninguna de las dos.
- Rendimientos garantizados, contacto no solicitado, presión de tiempo y cualquier solicitud de tu frase semilla son banderas rojas universales en todo tipo de estafa.
- Si te han estafado, actúa dentro de la hora: reporta a la plataforma y a las autoridades, revoca cualquier aprobación de billetera y preserva evidencia — pero espera que los fondos en sí sean poco probables de recuperar.
Las estafas de cripto robaron una cantidad récord de dinero en 2024 — el FBI registró US$9,300 millones en fraude relacionado con cripto, y Chainalysis estimó al menos US$9,900 millones en ingresos de estafas, proyectando un récord de US$12,400 millones a medida que se identificaban más billeteras.
Las estafas caen en un puñado de patrones, y cada una termina en las mismas dos solicitudes: envíame dinero, o dame tu frase semilla o inicio de sesión. Una vez que aprendes los patrones, detectarlas se vuelve mecánico.
¿Qué tan grande es el problema de estafas de cripto en 2024 y 2025?
El fraude de cripto es la categoría de crimen financiero de más rápido crecimiento, y los números están subiendo marcadamente, no bajando.
El reporte 2024 del Centro de Quejas de Crímenes por Internet (IC3) del FBI, publicado en 2025, registró US$9,300 millones en pérdidas por fraude relacionado con cripto en casi 150,000 quejas — un salto del 66% desde 2023. Dentro de eso, solo el fraude de inversión en cripto representó aproximadamente US$5,700 millones en 41,557 quejas, subiendo 47% año contra año. Las víctimas mayores de 60 años reportaron más de US$4,800 millones, gran parte ligado a inversiones fraudulentas en cripto.
El reporte de estafas 2024 de Chainalysis, publicado el 13 de febrero de 2025, puso las pérdidas totales de estafas de cripto en al menos US$9,900 millones, con una proyección de que la cifra final alcanzaría un récord de US$12,400 millones. Dos tipos de estafa — esquemas de inversión de alto rendimiento y “pig butchering” — representaron más del 80% de todos los fondos de víctimas ese año.
Dos cosas destacan en los datos:
- Los estafadores van más amplios, no más profundos. Chainalysis encontró que los depósitos a estafas de pig butchering saltaron alrededor de 210% mientras el tamaño promedio del depósito cayó aproximadamente 55% — un cambio de unos pocos engaños largos y de alto valor “románticos” hacia muchos pagos más pequeños y rápidos.
- La IA está multiplicando el problema. Chainalysis reportó que el fraude impulsado por IA creció aproximadamente 1,900% en 2024, a medida que los estafadores usaban modelos de lenguaje para escribir mensajes convincentes a escala y generar perfiles falsos y video deepfake.
Para contexto de cómo ocurren estas pérdidas a nivel técnico, lee nuestras guías de qué es una clave privada y cómo proteger tu frase semilla. La mayoría de las estafas no son hackeos de código — son ingeniería social que convence a la víctima de entregar las claves o el dinero.
¿Cuáles son las estafas de cripto más comunes en 2026?
Seis patrones representan casi todo el fraude de cripto: pig butchering, phishing, rug pulls, estafas de sorteos, apps y billeteras falsas, y estafas de empleo o recuperación.
| Tipo de estafa | Cómo funciona en una línea | Qué quiere de ti |
|---|---|---|
| Pig butchering | Un extraño construye confianza durante semanas, y luego te guía a una plataforma de trading falsa | Dinero, repetidamente |
| Phishing | Un sitio falso o mensaje de “soporte” te engaña para iniciar sesión o ingresar tu frase semilla | Detalles de inicio de sesión o frase semilla |
| Rug pull | Los desarrolladores promocionan un token, y luego drenan su liquidez y desaparecen | Dinero |
| Estafa de sorteo | “Envía 1 ETH, recibe 2 de vuelta” de una cuenta de celebridad o exchange | Dinero |
| App / billetera falsa | Una app clon convincente que roba lo que ingreses | Frase semilla o inicio de sesión |
| Estafa de empleo / recuperación | Un empleo falso o una oferta de “podemos recuperar tus fondos” | Dinero o credenciales |
El resto de esta guía recorre cada una, y luego te da un marco de banderas rojas único que atrapa todas.
¿Qué es una estafa de “pig butchering” y cómo funciona?
El pig butchering es un fraude de inversión de largo plazo que empieza con contacto amistoso no solicitado y termina con la víctima enviando dinero a una plataforma de trading falsa que muestra ganancias falsas.
El nombre viene del estafador “engordando el cerdo” — construyendo confianza durante días, semanas o incluso meses — antes de la “matanza,” cuando se toma el dinero. Es la categoría individual más grande de fraude de cripto, alrededor del 33% de las entradas de estafas en 2024 y subiendo aproximadamente 40% año contra año.
El guion es consistente:
- La apertura. Llega un mensaje de un texto de “número equivocado,” una coincidencia de app de citas o una solicitud en redes sociales. El extraño es amistoso, atractivo y sin prisa.
- El giro. Con los días, la conversación gira al dinero. La persona resulta tener un “tío con un algoritmo” o una señal de trading “segura.”
- La plataforma. Te guían a un sitio o app de trading que parece pulida y muestra tus depósitos creciendo. Las ganancias son falsas — nada está operando realmente.
- La extracción. Los retiros pequeños pueden funcionar al principio para construir confianza. Cuando intentas retirar un monto grande, te dicen que primero debes pagar “impuestos,” “comisiones” o un “depósito de seguridad.” Esos pagos también son robados.
La señal es la plataforma, no la persona. Un exchange real como Binance no te exige pagar una comisión antes de poder retirar dinero que ya es tuyo. Y toda la relación empezó con un extraño iniciando contacto — algo que ninguna oportunidad de inversión legítima hace.
Regla general: si una oportunidad de inversión te contactó primero, especialmente de un extraño que empezó con charla, es una estafa.
¿Qué es el phishing y cómo detectas un sitio o agente de soporte falso?
El phishing suplanta un servicio legítimo para robar tu inicio de sesión, contraseña o frase semilla — normalmente mediante un sitio web falso o un agente de soporte falso.
Dos sabores dominan. El primero es el sitio falso: un correo o mensaje afirma que hay un problema con tu cuenta de exchange y te enlaza a un dominio casi idéntico — un ejemplo real es binnance.com con dos “n” — donde “inicias sesión” y entregas tus credenciales. El segundo es el soporte falso: una cuenta que se hace pasar por soporte de Binance, MetaMask o Ledger te mensajea primero, afirmando que tu billetera está “comprometida” y que debes “importar tu frase para asegurarla.”
Aquí está la prueba que atrapa ambos. Un agente de soporte real y un estafador están separados por cuatro líneas brillantes:
| Un agente de soporte real… | Un estafador… |
|---|---|
| Nunca te contacta primero sobre un problema | Te mensajea “urgentemente” de la nada |
| Nunca pide tu frase semilla, contraseña o código 2FA | Pide exactamente esas cosas |
| Nunca envía un enlace para “verificar” iniciando sesión | Envía un enlace acortado o imitador |
| Nunca te pide enviar cripto para “desbloquear” o “recuperar” | Te pide depositar para “arreglar” algo |
Marca las URLs reales de los exchanges y billeteras que usas como favoritos, y solo inicia sesión mediante el marcador — nunca mediante un enlace en un mensaje. Una frase semilla nunca se ingresa en un sitio web, punto. Para la biblioteca de patrones completa, lee nuestra guía de campo de phishing.
¿Qué es un rug pull y cómo revisas un token antes de comprar?
Un rug pull ocurre cuando los creadores de un token promocionan un proyecto, atraen compradores y luego drenan el pool de liquidez, dejando a los tenedores con un token sin valor.
Funciona porque el “precio” del token nunca estuvo respaldado por nada más que la propia liquidez del creador. Cuando el creador saca esa liquidez — “tirando de la alfombra” — los compradores no pueden vender, y el token colapsa a cero. Los esquemas de pump-and-dump son un primo: los influencers promocionan una moneda, los insiders venden en el pico, y todos los demás se quedan con la pérdida.
Cuatro verificaciones atrapan la mayoría de los rug pulls antes de comprar:
- Concentración de tenencias. Abre el token en un explorador de blockchain (Etherscan para Ethereum, Solscan para Solana) y mira los principales tenedores. Si unas pocas billeteras tienen una gran parte de la oferta, una de ellas puede volcarla.
- Bloqueo de liquidez. Los proyectos legítimos bloquean su liquidez por un período fijo; si la liquidez está desbloqueada, el creador puede retirarla en cualquier momento.
- Auditoría. Una auditoría de contrato inteligente independiente es una base, no una garantía — pero la ausencia de una es una bandera roja.
- Identidad del equipo. Un equipo anónimo o no verificable no tiene nada que perder al desaparecer.
Ninguna de estas verificaciones es perfecta por sí sola. Juntas, filtran la mayoría de los tokens que existen puramente para tomar tu dinero.
¿Qué es una estafa de sorteo y por qué funciona?
Una estafa de sorteo promete multiplicar lo que envíes — “envía 1 ETH, recibe 2 de vuelta” — a menudo suplantando a una celebridad, exchange o proyecto conocido.
La mecánica es simple: una cuenta falsa anuncia un “sorteo,” un “evento de lanzamiento” o una promoción de “Elon Musk / Vitalik,” e instruye a las víctimas a enviar cripto a una dirección listada para “verificar” su billetera o “desbloquear” una recompensa. La recompensa nunca llega; la dirección pertenece al estafador.
Las estafas de sorteo funcionan porque parecen reales. Los estafadores clonan el nombre exacto, avatar y conteo de seguidores de una cuenta verificada, y responden a publicaciones legítimas para que la oferta falsa aparezca en las respuestas de un anuncio real. A veces una cuenta real de alto perfil es comprometida brevemente y publica la estafa directamente.
La solución es una regla sin excepciones: nadie legítimo te pide jamás enviar cripto para recibir cripto. Si enviar dinero es una condición de recibir dinero, es una estafa. El sorteo es gratis, o es fraude.
¿Qué son las apps falsas y las billeteras falsas?
Una app falsa es un clon convincente de una billetera o exchange real que roba lo que escribas en ella — más a menudo tu frase semilla o contraseña.
Los estafadores distribuyen estos clones mediante fichas falsas de tiendas de apps, anuncios en resultados de búsqueda o enlaces de descarga en mensajes. La app funciona normalmente por un tiempo; incluso puede mostrar un saldo. El robo ocurre en la configuración, cuando la billetera falsa te pide ingresar o “respaldar” tu frase semilla y la envía al atacante.
Dos hábitos previenen esto por completo:
- Descarga de la fuente. Instala billeteras solo del sitio web oficial del desarrollador o la ficha oficial de la tienda de apps, nunca de un enlace en un mensaje o un anuncio.
- Nunca ingreses una frase semilla “para conectar”. Una billetera real genera una frase; no te pide escribir una existente a menos que estés restaurando deliberadamente un respaldo.
La misma lógica aplica a las extensiones de navegador: revisa el nombre del desarrollador, el conteo de instalaciones y las reseñas antes de añadir cualquier cosa que guarde tus fondos.
¿Qué son las estafas de empleo y las estafas de recuperación de cripto?
Dos estafas adyacentes se aprovechan de momentos distintos: las estafas de empleo apuntan a gente buscando trabajo, y las de recuperación a gente que ya fue estafada una vez.
Estafas de empleo. Llega una oferta de “trabajo desde casa” con dinero fácil adjunto — a menudo “procesar pagos” o “gestionar una billetera.” Se le pide a la víctima recibir y reenviar cripto, o pagar una “comisión de capacitación” o “depósito de equipo” por adelantado. En el primer caso, la víctima está lavando dinero para el estafador; en el segundo, la comisión simplemente es robada. Chainalysis notó los esquemas de empleo falso como una rampa de entrada creciente en 2024. Un empleo real nunca requiere que pagues para empezar, ni que muevas dinero por una billetera personal.
Estafas de recuperación. Después de que una víctima pierde dinero, un “especialista en recuperación” — a menudo el mismo estafador o un colega — se acerca afirmando que puede recuperar los fondos por una comisión. La comisión es robada, y la “recuperación” nunca ocurre. Por eso, después de cualquier pérdida, la suposición más segura es que cualquiera que te contacte prometiendo recuperación es una segunda estafa.
¿Cuáles son las banderas rojas universales?
Toda estafa, sin importar el tipo, dispara una o más de las mismas señales de advertencia. Si ves cualquiera de estas, detente.
| Bandera roja | Qué suele significar |
|---|---|
| Rendimientos garantizados o altos con bajo riesgo | Nada en cripto está garantizado; este es el núcleo de toda estafa de inversión |
| Contacto no solicitado que gira al dinero | La apertura distintiva del pig butchering y las estafas de empleo |
| Presión de tiempo o “tiempo limitado” | La urgencia existe para impedir que pienses |
| Una solicitud de tu frase semilla, clave o contraseña | Ningún servicio legítimo la pide jamás |
| “Envía dinero para recibir dinero” | Estafas de sorteo y desbloqueo |
| Un equipo anónimo o sin auditoría | Un rug pull esperando a pasar |
| Un extraño que “puede recuperar tus fondos” | Una estafa de recuperación |
| Pagar una comisión antes de poder retirar | La plataforma es falsa, y tu dinero ya se fue |
El hilo común: el estafador necesita que actúes antes de verificar. Bajar la velocidad — incluso por un día — derrota la mayoría de estos esquemas, porque todo su modelo depende del impulso.
¿Cómo verificas que un proyecto o plataforma es legítimo?
Antes de enviar dinero a cualquier plataforma, ejecuta una lista corta de debida diligencia que toma diez minutos y filtra la mayoría del fraude.
- Revisa el registro. ¿El exchange está registrado con un regulador financiero que puedas verificar? Busca el registro del regulador directamente, no una insignia en el sitio.
- Revisa la URL. Escríbela tú mismo o usa un marcador. No sigas un enlace de un mensaje, anuncio o resultado de búsqueda que no verificaste.
- Revisa el equipo. Un proyecto real nombra a sus fundadores. Los equipos anónimos no tienen nada que perder.
- Revisa el token. Concentración de tenencias, bloqueo de liquidez y auditoría — las tres verificaciones de la sección de rug pull.
- Revisa las afirmaciones. Si el rendimiento prometido suena imposible, lo es. “10% por día” no es una inversión; es aritmética que no puede existir.
Si una sola verificación falla, aléjate. La asimetría es marcada: una oportunidad legítima seguirá ahí después de que la verifiques, mientras una estafa necesita que actúes ahora.
¿Qué debes hacer en la primera hora después de ser estafado?
Si te han estafado, muévete rápido: reporta a la plataforma y a las autoridades, revoca aprobaciones de billetera, asegura tus otras cuentas y preserva evidencia. No esperes que los fondos en sí vuelvan.
Las transacciones de cripto son irreversibles, así que el objetivo realista de la primera hora es detener más pérdida y dar a las fuerzas del orden la mejor oportunidad de congelar fondos en un exchange centralizado antes de que se conviertan en efectivo. Los pasos, en orden:
- Deja de enviar dinero. No pagues ningún “impuesto,” “comisión” o “depósito de desbloqueo” — siempre son más robo.
- Revoca aprobaciones de billetera. Si conectaste una billetera a un sitio de estafa, revoca aprobaciones de tokens de inmediato (herramientas como revoke.cash te dejan hacerlo). Las aprobaciones pueden dejar que el atacante drene fondos incluso después de que el saldo se mueve.
- Reporta a la plataforma. Si el dinero fue a la dirección de un exchange real, reporta la transacción al soporte de ese exchange de inmediato — pueden congelar la cuenta receptora.
- Reporta a las autoridades. En EE.UU., presenta en el IC3 del FBI (ic3.gov). En el Reino Unido, usa Action Fraud. Otros países tienen equivalentes. Incluye hashes de transacción.
- Asegura todo lo demás. Cambia contraseñas, activa la autenticación de dos factores y trata cualquier cuenta que compartió una contraseña como comprometida.
- Preserva evidencia. Guarda IDs de transacción, mensajes, capturas y direcciones de billetera antes de que se borren.
- Espera el seguimiento. Cualquiera que te contacte prometiendo “recuperar” los fondos es probablemente una segunda estafa. No les pagues.
Reportar rara vez recupera el dinero, pero importa por una razón distinta: alimenta los conjuntos de datos — como el IC3 del FBI y el seguimiento de estafas de Chainalysis — que las fuerzas del orden y los exchanges usan para congelar fondos e identificar las operaciones detrás de ellos.
¿Cómo te proteges de aquí en adelante?
La protección es un conjunto de valores predeterminados, no un solo truco: baja la velocidad, verifica independientemente, mantén tus claves sin conexión y nunca actúes ante contacto no solicitado.
Una lista corta que cubre casi todo escenario de esta guía:
- Baja la velocidad. Los estafadores fabrican urgencia porque la gente tranquila no envía dinero a extraños.
- Verifica independientemente. Revisa URLs, reguladores, equipos y métricas de tokens tú mismo — nunca mediante un enlace que el extraño envió.
- Nunca compartas tu frase semilla o contraseña. Con nadie, jamás, por ninguna razón declarada. Mira nuestra guía de frase semilla para cómo guardarla.
- Marca los sitios reales como favoritos. Inicia sesión solo mediante tus propios marcadores, no enlaces en mensajes.
- Usa 2FA y una billetera de hardware para cualquier cosa significativa. Una cuenta con autenticación de dos factores sobrevive a una contraseña robada; una billetera de hardware sobrevive a una frase semilla phishing.
- Haz coincidir tu confianza con el monto. Trata montos grandes como dignos de debida diligencia seria, y trata toda oferta no solicitada como hostil por defecto.
El objetivo no es la paranoia. Es hacer que las dos preguntas del estafador — “envíame dinero” y “dame tus claves” — caigan sobre un muro de “no” automático.
En resumen
Las estafas de cripto están a escala récord — US$9,300 millones en fraude registrado por el FBI y al menos US$9,900 millones en ingresos de estafas estimados por Chainalysis en 2024 — pero todas colapsan en dos solicitudes: envía dinero, o entrega tu frase semilla o inicio de sesión. Aprende los seis patrones, ejecuta la lista de verificación y baja la velocidad cada vez que alguien cree urgencia.
El orden en que construyes tus defensas importa. Empieza con qué es una clave privada y cómo proteger tu frase semilla — las dos cosas que toda estafa busca en última instancia — y luego usa nuestra guía de campo de phishing para reconocer los mensajes antes de actuar sobre ellos.
¿Aún no tienes una cuenta de Binance?Regístrate ahoraingresa el código de referidoBN2688
Preguntas frecuentes
¿Puedo recuperar mi dinero después de una estafa de cripto?
¿Cuál es la estafa de cripto más común ahora?
¿Cómo sé si un proyecto de cripto es un rug pull?
¿Un exchange o billetera legítimo me pedirá jamás mi frase semilla?
¿Qué debo hacer si un extraño me ofrece una inversión de cripto en WhatsApp o Telegram?
¿Cómo están usando la IA los estafadores en 2025 y 2026?
Editor en jefe e investigador principal
Editor de MyCryptoStart. Investigador independiente de exchanges de criptomonedas, enfocado en comisiones, seguridad, KYC e incorporación: publica guías paso a paso en lenguaje claro para principiantes.
Ver página del autor →Algunos enlaces de esta página son de afiliado: podemos ganar una comisión sin costo adicional para ti. Este contenido es educativo y no es asesoría financiera, de inversión ni legal. Divulgación de afiliados · Aviso legal.
Seguir leyendo
Cómo proteger tu cuenta de exchange (2FA y llaves de acceso)
Blinda tu cuenta de exchange de cripto: llaves de acceso, apps de autenticación, códigos antiphishing y lista blanca de retiros, en el orden correcto.
¿Qué es una clave privada? (Y por qué es secreta)
Una clave privada es el código secreto que prueba que posees tu cripto y te deja gastarlo. Aprende cómo funciona y cómo mantenerla segura.
¿Qué es una frase semilla? Cómo protegerla
Una frase semilla es una llave maestra de 12–24 palabras que controla tu billetera. Aprende qué es, cómo guardarla de forma segura y cómo detectar las estafas que la roban.