
Como proteger sua conta de corretora (2FA e chaves de acesso)
Blinde sua conta de corretora de cripto: chaves de acesso, apps autenticadores, códigos antiphishing e lista de permissões de saque, na ordem certa.
 Lucas Almeida 5 min de leitura
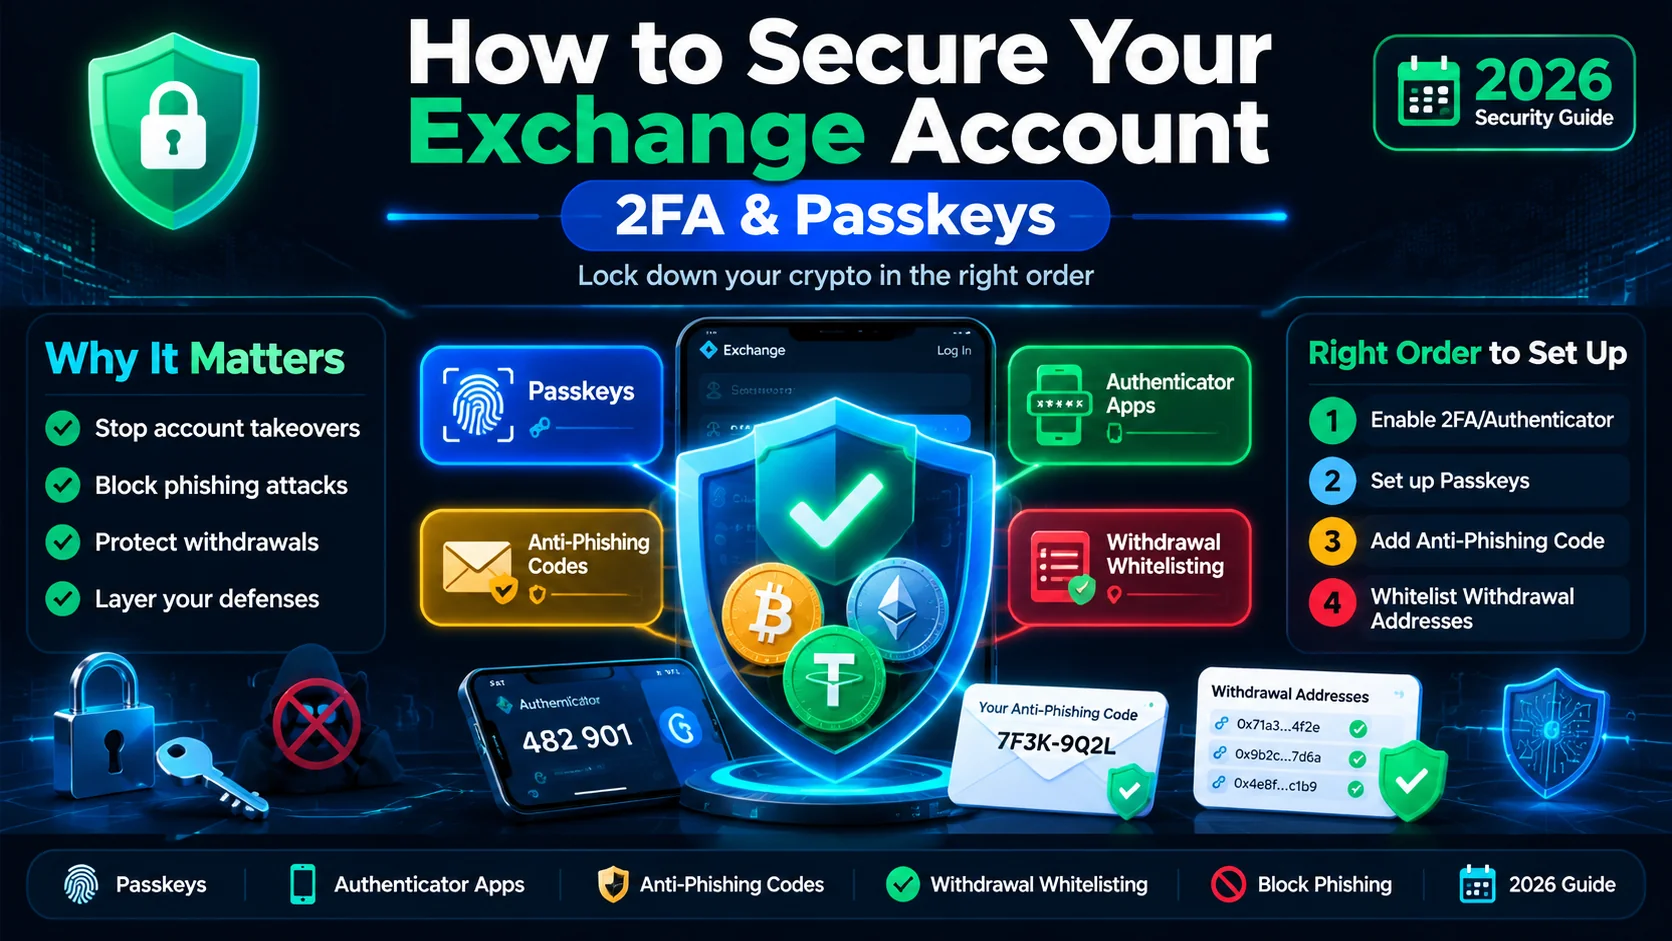
Pontos principais
- A proteção de login mais forte é uma chave de acesso ou chave de segurança de hardware, seguida de um app autenticador. Os códigos por SMS são os mais fracos, porque um número de telefone pode ser sequestrado por um ataque de troca de SIM.
- Um código antiphishing deixa você detectar um e-mail falso na hora, e a lista de permissões de endereços de saque bloqueia o único movimento que um ladrão realmente quer fazer: tirar seu dinheiro.
- Proteja seu e-mail com o próprio 2FA primeiro: sua caixa de entrada é o caminho de recuperação da maioria das contas, então é a porta dos fundos.
- Faça o reforço em ordem: senha → e-mail → 2FA de login → código antiphishing → lista de permissões de saque → revisão de dispositivos e sessões. Leva menos de 30 minutos, uma única vez.
A forma mais rápida de tornar sua conta de corretora difícil de roubar é ativar uma chave de acesso ou um código de app autenticador, definir um código antiphishing e adicionar seus endereços de saque à lista de permissões, nessa ordem. Leva menos de 30 minutos, uma única vez. Se você pular isso, uma única senha reutilizada ou uma página de login falsa convincente pode esvaziar a conta.
Este guia percorre as defesas na ordem em que importam, quais cada corretora importante oferece e o que fazer na primeira hora se você achar que alguém já está lá dentro.
Por que uma senha forte não é mais suficiente
Uma senha longa e exclusiva é necessária, mas está longe de ser suficiente. Senhas vazam em massa em violações das quais você nunca fica sabendo, e as pessoas as reutilizam entre sites; então a senha que você usa numa corretora pode já estar na lista de um atacante.
A autenticação de dois fatores (2FA) é o que torna uma senha vazada inútil. A Microsoft relatou que a autenticação multifator bloqueia 99,9% dos ataques automáticos de comprometimento de contas. Numa corretora de cripto, onde o saldo é dinheiro e as transações são irreversíveis, esse segundo fator é a diferença entre um susto e uma conta esvaziada.
O modelo mental a manter: a senha prova algo que você sabe; o segundo fator prova algo que você tem ou é. Um atacante que rouba um normalmente não consegue o outro. Para uma visão mais profunda do que é 2FA, leia nossa entrada do glossário sobre 2FA.
Qual método de 2FA escolher?
Nem todo 2FA é igual. Do mais forte ao mais fraco, e por que a ordem importa:
| Método | Como funciona | Força |
|---|---|---|
| Chave de acesso / chave de segurança de hardware | Uma credencial criptográfica no seu dispositivo ou numa chave USB (YubiKey e similares), desbloqueada com biometria ou PIN | A mais forte: resistente ao phishing |
| App autenticador | Um código de 6–8 dígitos que muda a cada 30 segundos, gerado no seu telefone | Forte, mas um código pode ser roubado se você digitá-lo num site falso |
| Código por SMS | Um código enviado ao seu número de telefone | O mais fraco: um número de telefone pode ser sequestrado |
A distância entre o primeiro e o último é a distância entre “atacar as criptos” e “atacar sua operadora de telefonia”. Uma troca de SIM é quando um atacante convence sua operadora a ativar seu número num SIM que ele controla, normalmente usando dados pessoais colhidos de vazamentos. Seu telefone fica mudo, e cada código por SMS que era para você cai no dispositivo dele. Por isso as corretoras agora recomendam chaves de acesso, porque são imunes à troca de SIM, como explica a orientação de chaves de acesso da Binance.
A regra prática: use uma chave de acesso ou chave de segurança para uma conta com dinheiro sério, um app autenticador como piso prático do dia a dia, e SMS apenas como último recurso.
O que é uma chave de acesso e por que é a opção mais forte?
Uma chave de acesso é um substituto moderno tanto da senha quanto do código 2FA. É um par de chaves criptográficas guardado no seu dispositivo (seu telefone, computador ou uma chave de segurança de hardware) e desbloqueado com sua impressão digital, rosto ou PIN.
Três propriedades a tornam mais forte que um código:
- Nada para digitar, nada para roubar. Não há um código de 6 dígitos que um golpista possa pedir para você “ler”. Um site falso não consegue coletar uma chave de acesso porque ela nunca sai do seu dispositivo.
- Ligada ao site real. As chaves de acesso são ligadas criptograficamente ao domínio exato do site, então se recusam a funcionar num parecido como
binnance.com. Isso detém o phishing no nível do protocolo, não da consciência. - Imune à troca de SIM. Como nada depende do seu número de telefone nem da operadora, sequestrar seu número não dá nada a um atacante.
A armadilha é prática: se você perder o único dispositivo que guarda sua chave de acesso, fica bloqueado. Por isso cadastre duas chaves de acesso (por exemplo, uma no telefone e outra numa chave de hardware guardada em casa), como a Kraken recomenda para seu 2FA de login.
Como reforçar sua conta de corretora passo a passo
Esta é a sequência completa, na ordem que importa. Faça os primeiros passos mesmo que não faça mais nada: eles carregam a maior parte da proteção.
Passo 1: Crie uma senha forte e exclusiva
Crie uma senha de pelo menos 15 caracteres, nunca usada em outro site, e guarde-a num gerenciador de senhas. O gerenciador gera e lembra por você, então “não consigo memorizar” deixa de ser motivo para reutilizar uma.
Passo 2: Proteja sua conta de e-mail
Sua caixa de entrada é a porta dos fundos da recuperação: a maioria das corretoras redefine senhas e confirma saques por e-mail. Ative o 2FA mais forte que seu provedor de e-mail oferecer (uma chave de acesso ou de hardware, se possível) e dê a essa conta sua própria senha exclusiva. Um login forte protegendo uma caixa fraca é uma porta da frente trancada com uma janela aberta.
Passo 3: Ative uma chave de acesso ou app autenticador
Nas configurações de segurança da corretora, adicione uma chave de acesso se ela for oferecida, ou um app autenticador se não for. Escaneie o QR code com o app e então guarde os códigos de backup que forem mostrados: no papel, offline, com o mesmo cuidado de uma frase semente. São as chaves de reserva se seu telefone morrer.
Passo 4: Configure um código antiphishing
Se a corretora oferecer (Binance e Bybit oferecem), defina uma frase curta de sua escolha. A corretora carimba essa frase em todo e-mail genuíno que envia. Uma mensagem que diz ser da corretora mas não tem seu código é falsa, sem exceção; veja a próxima seção.
Passo 5: Ative a lista de permissões de endereços de saque
Ative a lista de permissões para que as criptos só saiam para endereços que você salvou explicitamente, e adicione os endereços das suas próprias carteiras. É o ajuste de maior valor, porque um ladrão que invadir o login ainda assim não consegue mover o dinheiro para lugar nenhum, exceto para um endereço que você já controla. Veja o porquê abaixo.
Passo 6: Configure o 2FA por ação e bloqueios de saque
Onde a corretora suportar, exija 2FA para saques e alterações de configuração separadamente do login, e ative qualquer atraso ou bloqueio de saque. Na Binance é a “Estratégia de verificação 2FA” (detalhada aqui); na Coinbase é a Proteção de transferências.
Passo 7: Revise dispositivos, sessões e chaves de API
Por fim, abra a página de segurança ou de gestão de dispositivos da conta e veja a lista de sessões ativas e chaves de API. Revogue o que você não reconhecer. Um atacante que já esteja lá dentro normalmente terá uma sessão ativa ou uma chave de API que você não criou: é assim que você o encontra.
O que é um código antiphishing e como ele detém e-mails falsos?
Um código antiphishing é uma frase curta que você escolhe e que a corretora insere em todo e-mail legítimo que envia. O da Binance tem oito caracteres; você o configura uma vez nas suas configurações de segurança e, a partir daí, qualquer e-mail real da Binance o contém.
O valor é a velocidade: em vez de apertar os olhos olhando um remetente ou um link, você dá uma olhada numa linha. Seu código presente = real. Seu código ausente ou errado = falso. Como o phishing é como a maioria dos roubos de conta de corretora começa (um e-mail convincente que leva você a uma página de login parecida), essa única linha desarma o movimento inicial mais comum. Veja nosso guia de campo de phishing para o catálogo completo de padrões, e nosso guia de golpes cripto para ver como esses ataques se desenrolam do início ao fim.
Por que a lista de permissões de saque é o movimento que de fato te salva
A maioria pensa a segurança da conta como “manter o hacker fora”. Mas um atacante motivado só precisa acertar uma vez, e você precisa acertar todas. A lista de permissões de saque muda essa matemática.
Quando você a ativa, as criptos só podem sair da sua conta para endereços que você aprovou de antemão. Mesmo que um atacante faça login (senha, 2FA, tudo), o dinheiro não pode ir para a carteira dele; só pode ir para a sua. O ataque não tem recompensa, e esse é o melhor impedimento possível.
Dois detalhes para acertar:
- Adicione seus endereços antes de precisar deles. A maioria das corretoras mantém endereços novos num período de espera (a Coinbase, por exemplo, segura um endereço novo por 48 horas). Configure isso agora, não no meio de um saque.
- Mantenha a lista enxuta. Se você parar de usar um endereço, remova-o. Um endereço sem uso que fica na lista é um destino que você não está mais vigiando.
Quais defesas cada corretora suporta?
As funções variam e mudam: confirme sempre nas configurações de segurança atuais da corretora. Este é o panorama em outubro de 2026:
| Defesa | Binance | Coinbase | Kraken | |---|---|---|---|---| | Chave de acesso / chave de segurança | ✅ | ✅ | ✅ | | 2FA por app autenticador | ✅ | ✅ | ✅ | ✅ | | Código antiphishing | ✅ (8 caracteres) | — | — | | Lista de permissões de saque | ✅ | ✅ (lista de permissões) | ✅ | | 2FA por ação / bloqueio de saque | ✅ (“Estratégia de verificação 2FA”) | ✅ (Proteção de transferências) | ✅ (Bloqueio global de configurações) |
Um ”—” significa que aquela função específica não está documentada nas fontes revisadas aqui, não que a corretora seja insegura. Os três ajustes universais (chave de acesso, app autenticador e lista de permissões de saque) existem nas três, então um iniciante que ative esses três fica protegido em qualquer uma delas.
O que fazer na primeira hora se você achar que foi hackeado?
Se você vir um login de um dispositivo que não reconhece, um e-mail que não acionou ou um saque que não fez, aja nesta ordem:
- Congele os saques se a corretora oferecer um controle de congelamento ou bloqueio de conta: isso compra tempo.
- Mude sua senha e então restabeleça seu 2FA (reescaneie o QR code) para que qualquer sessão que um atacante montou fique órfã.
- Revogue todas as chaves de API e dispositivos conectados na página de segurança. É aí que o acesso persistente de um atacante se esconde.
- Contate o suporte oficial da corretora pelo site ou app real, nunca por um número ou link de uma mensagem, que pode ser do próprio golpista.
- Reporte o roubo à plataforma e às autoridades locais, e guarde hashes de transação, capturas e mensagens como evidência.
Seja realista com o dinheiro: cripto enviada quase nunca é recuperada, porque as transações são irreversíveis por design. O objetivo da primeira hora é deter mais perdas e trancar o atacante para fora. Para o lado da autocustódia da mesma pergunta, veja como manter sua carteira segura.
Em resumo
Proteger uma conta de corretora é uma lista curta e ordenada, não um mistério: uma senha exclusiva, 2FA no seu e-mail, uma chave de acesso ou app autenticador para o login, um código antiphishing, a lista de permissões de saque e uma revisão dos seus dispositivos e chaves de API. Faça nessa ordem e a conta passa de alvo mole a alvo duro.
Se você vai abrir uma conta nova, percorra esta lista logo depois de criar sua conta na Binance, antes de depositar qualquer coisa. E lembre-se do limite: o 2FA protege contas, enquanto suas próprias chaves privadas e sua frase semente protegem a autocustódia: as duas exigem disciplinas diferentes.
Ainda não tem uma conta na Binance?Cadastre-se agorainsira o código de indicaçãoBN2688
Perguntas frequentes
O que é melhor: um app autenticador ou o 2FA por SMS?
O que é uma chave de acesso e como ela difere do 2FA comum?
O que fazer se eu perder o telefone ou o app autenticador?
Eu realmente preciso de 2FA na minha conta de e-mail?
O que fazer primeiro se eu achar que minha conta foi comprometida?
O 2FA por SMS é melhor que nada?
Editor-chefe e pesquisador principal
Editor do MyCryptoStart. Pesquisador independente de corretoras de criptomoedas, focado em taxas, segurança, KYC e integração — publica guias passo a passo em linguagem simples para iniciantes.
Ver página do autor →Alguns links desta página são links de afiliados: podemos receber uma comissão sem nenhum custo extra para você. Este conteúdo é educativo e não é aconselhamento financeiro, de investimento ou jurídico. Divulgação de afiliados · Aviso legal.
Continuar lendo
Golpes comuns de cripto e como evitá-los
Os golpes de cripto mais comuns — pig butchering, phishing, rug pulls e fraudes de sorteio — como cada um funciona, os sinais de alerta e o que fazer se você for vítima de um golpe.
O que é uma chave privada? (E por que ela é secreta)
Uma chave privada é o código secreto que prova que você possui sua cripto e permite que você a gaste. Aprenda como ela funciona e como mantê-la segura.
O que é uma frase semente? Como protegê-la
Uma frase semente é uma chave mestra de 12–24 palavras que controla sua carteira. Aprenda o que é, como guardá-la com segurança e como detectar os golpes que a roubam.