
Carteras y seguridad
¿Qué es el phishing en cripto y cómo lo detectas?
Respuesta corta
El phishing es una estafa donde los atacantes suplantan un servicio en el que confías — un exchange, billetera o equipo de soporte — para engañarte y que entregues acceso. En cripto toma tres formas principales: páginas de inicio de sesión falsas que capturan tus credenciales, agentes de soporte falsos que piden tu frase semilla y sitios web maliciosos que solicitan una firma de aprobación de billetera que drena tus fondos. El phishing de cripto es irreversible: los fondos robados normalmente desaparecen en minutos.
Puntos clave
- Los sitios falsos clonan los reales perfectamente — la única verificación confiable es la URL, escrita por ti o desde un marcador.
- Ningún equipo de soporte legítimo te pide jamás tu frase semilla, contraseña o código 2FA.
- Las 'solicitudes de firma' de billetera pueden conceder a contratos permiso para gastar tus tokens — lee lo que estás aprobando o rechaza.
- La urgencia es la señal: 'cuenta bloqueada', 'verifica ahora', 'una oportunidad de reclamar'. Los servicios reales no funcionan así.
¿Cómo se ve el phishing de cripto?
El movimiento clásico: algo crea urgencia — un correo sobre un inicio de sesión desde el extranjero, un DM sobre un airdrop para el que calificaste, un anuncio de búsqueda “Binance” que en realidad es binnance-secure.com — y luego una copia perfecta al píxel del sitio real. Ingresas tu contraseña y código 2FA en el falso; la automatización del atacante los retransmite al sitio real en segundos e inicia sesión como tú. Los kits de phishing modernos derrotan todo instinto de “revisa el diseño”, porque el diseño es real. La URL es la única huella que no puede falsificarse, por lo que la disciplina de navegación supera a la vigilancia: no evalúes enlaces, rehúsate a hacer clic en ellos.
La variante más avanzada salta las contraseñas por completo: un sitio DeFi pide a tu billetera firmar una “aprobación” que concede a un contrato derechos ilimitados sobre un token, y el drenaje ocurre después mientras duermes — a veces semanas después, cuando has olvidado que alguna vez firmaste. Ambos corren en el mismo motor: un momento de atención desviada.
La biblioteca de patrones, condensada
Cada jugada de phishing en cripto es una de un puñado de formas:
| Pretexto | Qué quieren | La señal delatora |
|---|---|---|
| “Verifica tu billetera” airdrop/reclamo | Una firma o aprobación | Nunca ingresaste nada |
| “Billetera comprometida — asegúrala aquí” | Tu frase semilla | Las billeteras reales no preguntan |
| “Soporte” en DMs de Telegram/Discord | Credenciales, frase, compartir pantalla | El soporte real nunca mensajea primero |
| Correo de “alerta de seguridad” de exchange | Inicio de sesión en una página falsa | Llegó por enlace, tono de urgencia |
| APY / sorteo demasiado bueno | Un depósito | Los retornos garantizados no existen |
Nota el hilo común: cada fila requiere que tú actúes en su cronograma. La lentitud — escribir la URL tú mismo, esperar un día antes de reclamar nada, preguntar “¿por qué el soporte necesita esto?” — disuelve casi todo.
¿Qué defensas funcionan realmente?
Tres, en capas. Disciplina de navegación: nunca hagas clic en un sitio financiero desde correo, DM o anuncios de búsqueda — escribe la dirección o usa tu propio marcador, cada vez. Higiene de frase: en el momento en que cualquiera, en cualquier canal, pida tu frase semilla, la conversación terminó; la respuesta es siempre no. Conciencia de firma: cuando una billetera muestra una confirmación, lee el permiso real que se solicita, no solo la marca a su alrededor — las aprobaciones ilimitadas de token son una bandera roja sobre la que la mayoría de las billeteras ahora advierte, y la revocación periódica de aprobaciones es seguro barato.
Hiciste clic. ¿Ahora qué?
La velocidad importa porque los atacantes automatizan el retiro de efectivo. Para una cuenta de exchange: cambia la contraseña de inmediato, revoca sesiones activas y claves API, y contacta al soporte real del exchange — los congelamientos a veces funcionan si eres rápido. Para una firma de billetera: mueve los fondos restantes a una billetera fresca (nuevas claves, nueva frase), y luego revoca aprobaciones antiguas usando una herramienta de asignación de tokens. Y acepta la pérdida honestamente si los fondos se fueron — los “servicios de recuperación” que te mensajean después son el segundo escorpión de la estafa de phishing, y pedirán una comisión y tu frase semilla.
Higiene de aprobaciones: auditando lo que ya has firmado
La defensa de phishing normalmente se enfoca en el próximo clic, pero los clics peligrosos que ya hiciste pueden perdurar por meses. Las aprobaciones de tokens — permisos concedidos a contratos para mover tus tokens — no expiran, y las aprobaciones ilimitadas son lo bastante comunes para que muchos usuarios lleven una docena de invitaciones permanentes sin saberlo.
La rutina trimestral:
- Abre un verificador de asignaciones (revoke.cash, o la vista de aprobaciones integrada de tu billetera) y conecta la billetera — solo lectura, sin firmar nada.
- Lee la lista. Cada fila es un contrato autorizado a gastar un token. Prueba de reconocimiento: cualquier cosa que no recuerdes aprobar se revoca.
- Revoca por defecto. Revocar cuesta una pequeña comisión y nada más; siempre puedes re-aprobar cuando realmente necesites el protocolo de nuevo.
- Prioriza aprobaciones ilimitadas en tokens con valor real — esos son los saldos permanentes que los atacantes monetizan cuando cualquier contrato que gasta resulta malicioso después.
Este hábito cierra el drenaje de “semanas después”: el exploit que se publica para un protocolo que usaste en marzo no puede lastimar al tú de noviembre si el tú de noviembre revocó la aprobación de marzo. Son diez minutos por trimestre, y es la única defensa que opera sobre errores pasados en lugar de futuros.
Preguntas frecuentes
¿Cómo reviso si un sitio web de cripto es falso?
¿Una solicitud de firma de billetera realmente puede vaciar mi billetera?
Ingresé mi contraseña en un sitio de exchange falso. ¿Ahora qué?
¿Los 'servicios de recuperación' de cripto son legítimos?
Términos relacionados

Editor en jefe e investigador principal
Editor de MyCryptoStart. Investigador independiente de exchanges de criptomonedas, enfocado en comisiones, seguridad, KYC e incorporación: publica guías paso a paso en lenguaje claro para principiantes.
Ver página del autor →Algunos enlaces de esta página son de afiliado: podemos ganar una comisión sin costo adicional para ti. Este contenido es educativo y no es asesoría financiera, de inversión ni legal. Divulgación de afiliados · Aviso legal.
Aprende más sobre Phishing
Nuestras guías completas que cubren este término en profundidad.
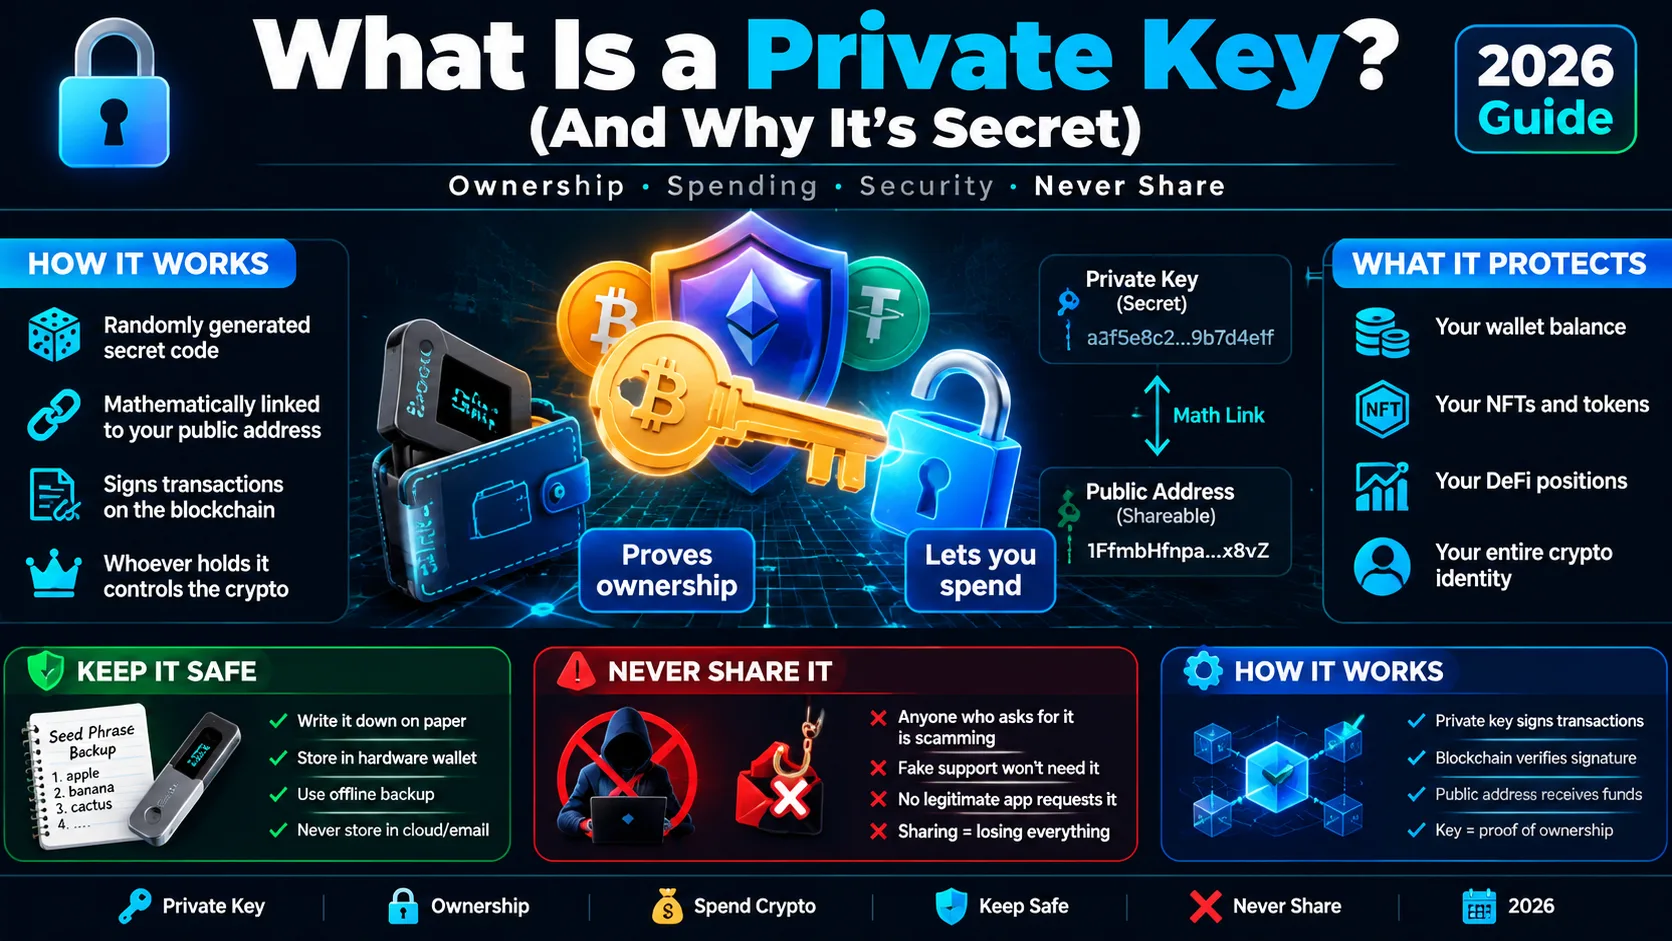
¿Qué es una clave privada? (Y por qué es secreta)
Una clave privada es el código secreto que prueba que posees tu cripto y te deja gastarlo. Aprende cómo funciona y cómo mantenerla segura.
Cómo crear una cuenta de Binance (Guía 2026)
Crea una cuenta de Binance en unos cinco minutos: regístrate con correo o teléfono, verifica el KYC y activa el 2FA. Guía paso a paso para principiantes.
¿Qué es una criptomoneda? Guía para principiantes
Una criptomoneda es dinero digital protegido por criptografía y registrado en un libro público llamado blockchain. Aprende cómo funciona y cómo empezar de forma segura.