
Carteras y seguridad
¿Qué es la autenticación de dos factores (2FA)?
Respuesta corta
La autenticación de dos factores (2FA) requiere una segunda prueba de identidad cuando inicias sesión — normalmente un código rotativo de 6 dígitos — para que una contraseña robada por sí sola no pueda abrir tu cuenta. Para cripto, el código basado en app (app autenticadora o llave de acceso) es el estándar; los códigos SMS son más débiles porque los números de teléfono pueden ser secuestrados mediante ataques de intercambio de SIM. Activa el 2FA en cada cuenta de exchange antes de depositar nada.
Puntos clave
- Algo que sabes (contraseña) más algo que tienes (generador de código o llave de acceso) — robar uno no basta.
- Mejor para cripto: apps autenticadoras (Google, Microsoft, Authy) o llaves de seguridad de hardware. Más débil: códigos de texto SMS.
- El SMS es vulnerable al intercambio de SIM, donde un atacante transfiere tu número a su SIM y recibe tus códigos.
- Guarda los códigos de respaldo que se te muestran en la configuración — perder tu teléfono sin ellos puede dejarte fuera de tu propia cuenta.
Por qué una contraseña ya no es suficiente
Las contraseñas se filtran en masa — de sitios que usaste hace años, en violaciones de las que nunca te enteras — y la gente las reutiliza. Para una cuenta de correo eso es molesto; para un exchange de cripto es todo el saldo. El 2FA cierra ese agujero: iniciar sesión requiere la contraseña y un código de tiempo limitado de algo físicamente tuyo. Un atacante con tu contraseña pero no tu teléfono simplemente no puede completar el inicio de sesión.
La matemática detrás de la app autenticadora estándar es simple y probada en batalla: tu teléfono y el exchange comparten un secreto en la configuración, y cada uno genera el mismo código nuevo de 6 dígitos cada 30 segundos de él. Un código robado o vislumbrado hoy no vale nada mañana — normalmente inútil en medio minuto — y un millón de códigos posibles por ventana significa que la intercepción por sí sola no mete a un atacante.
¿Qué tipo deberías usar?
En orden descendente de fortaleza:
- Llave de seguridad de hardware (YubiKey y similares). Resistente al phishing — la llave verifica criptográficamente el sitio real y simplemente no responderá a un dominio imitador. El estándar de oro si guardas fondos serios en un exchange.
- App autenticadora. Un código rotativo de 30 segundos generado en tu teléfono. El predeterminado práctico: gran ganancia de seguridad, pequeño costo de conveniencia. Actívala durante el registro de cuenta — toma dos minutos.
- Códigos SMS. Mejor que nada, pero los códigos cabalgan en la red telefónica y los números de teléfono se roban mediante intercambios de SIM — donde un atacante convence a tu operador de activar tu número en su SIM. Varias pérdidas de cripto de alto perfil empezaron exactamente así.
La brecha entre el nivel 1 y el nivel 3 es la brecha entre “atacar el cripto” y “atacar tu compañía telefónica” — y los atacantes eligen el objetivo más fácil cada vez.
¿En qué se equivoca la gente con el 2FA?
Dos errores en direcciones opuestas. Primero, saltárselo porque “tengo una contraseña fuerte” — mira arriba; la contraseña ya puede estar en la lista de alguien, y nunca lo sabrías. Segundo, activarlo y luego perder el segundo factor: teléfono perdido, sin códigos de respaldo guardados, cuenta inaccesible por semanas. Cuando configuras el 2FA el servicio muestra códigos de respaldo de un solo uso — guárdalos sin conexión, con tanto cuidado como una frase semilla, porque son exactamente tan poderosos.
Y una regla conductual para terminar: trata cualquier página de inicio de sesión que pida tu contraseña y tu código 2FA actual en el mismo momento sospechoso como un intento de phishing. Las sesiones reales piden el código para verificarte a ti; los estafadores lo piden para verificarse a sí mismos — y el ataque de retransmisión que corren en una página falsa quema tu código contra el sitio real en segundos.
Una lista de configuración de 2FA para una cuenta de exchange nueva
Cinco minutos en el registro que se pagan solos para siempre después:
- Elige la app autenticadora, no SMS, cuando aparezca la opción.
- Escanea el código QR con la app — o escribe la clave de configuración manualmente si vas a cambiar de teléfono pronto.
- Escribe los códigos de respaldo en papel, con la misma disciplina de ubicación física que una frase semilla. Estas son las llaves de repuesto de la cuenta.
- Envíate un inicio de sesión de prueba: cierra sesión, vuelve a entrar con contraseña + código, confirma que el flujo funciona antes de depositar nada.
- Anota dónde vive el secreto. Si tu app autenticadora se sincroniza con una cuenta (Authy, respaldo de cuenta de Google), la contraseña de esa cuenta ahora es parte de tu seguridad de exchange — protégela en consecuencia, y sabe cómo restaurar en un teléfono nuevo.
Un límite que vale la pena conocer: el 2FA protege cuentas, no billeteras. Una billetera de autocustodia no tiene inicio de sesión que proteger — su seguridad es la frase semilla y el dispositivo. Por eso los exchanges pueden restaurar tu acceso y la autocustodia no, y por qué los dos modelos necesitan disciplinas distintas.
Preguntas frecuentes
¿Qué es un ataque de intercambio de SIM, exactamente?
¿Qué pasa si pierdo mi teléfono con la app autenticadora en él?
¿El 2FA es necesario si mi contraseña es larga y única?
¿Qué es una llave de acceso? ¿Es mejor que una app autenticadora?
Términos relacionados

Editor en jefe e investigador principal
Editor de MyCryptoStart. Investigador independiente de exchanges de criptomonedas, enfocado en comisiones, seguridad, KYC e incorporación: publica guías paso a paso en lenguaje claro para principiantes.
Ver página del autor →Algunos enlaces de esta página son de afiliado: podemos ganar una comisión sin costo adicional para ti. Este contenido es educativo y no es asesoría financiera, de inversión ni legal. Divulgación de afiliados · Aviso legal.
Aprende más sobre Two-Factor Authentication (2FA)
Nuestras guías completas que cubren este término en profundidad.
Cómo crear una cuenta de Binance (Guía 2026)
Crea una cuenta de Binance en unos cinco minutos: regístrate con correo o teléfono, verifica el KYC y activa el 2FA. Guía paso a paso para principiantes.
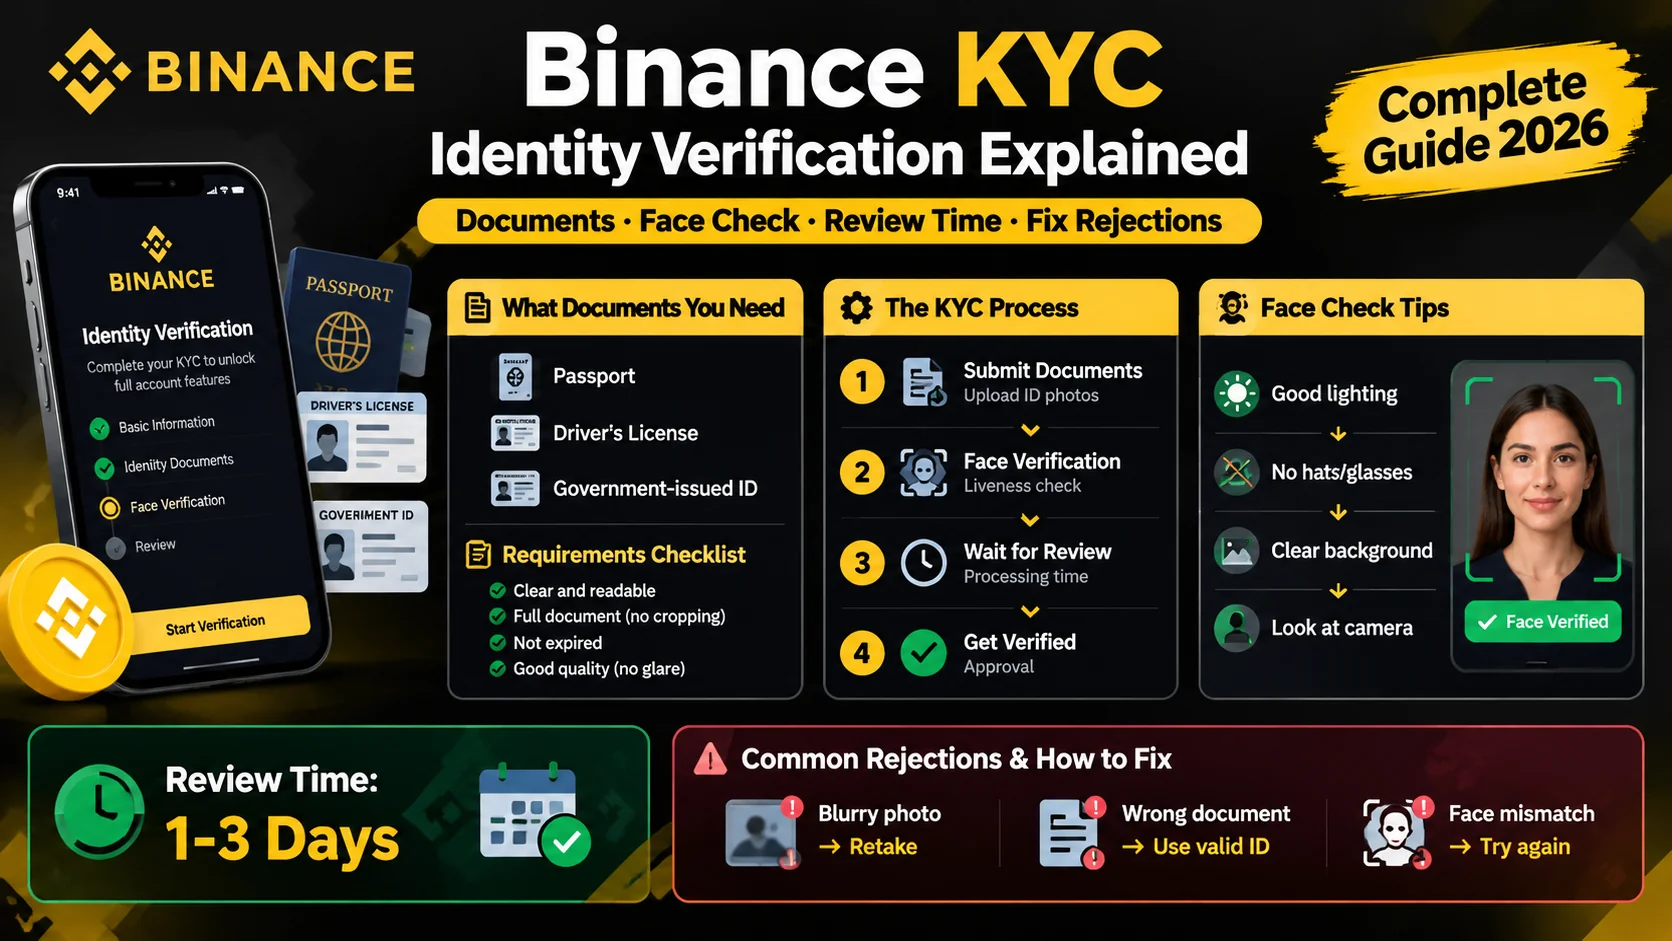
KYC de Binance: cómo funciona la verificación de identidad
Binance exige KYC antes de que operes. Aprende los documentos que necesitas, cómo funciona la verificación facial, cuánto tarda la revisión y cómo corregir rechazos.
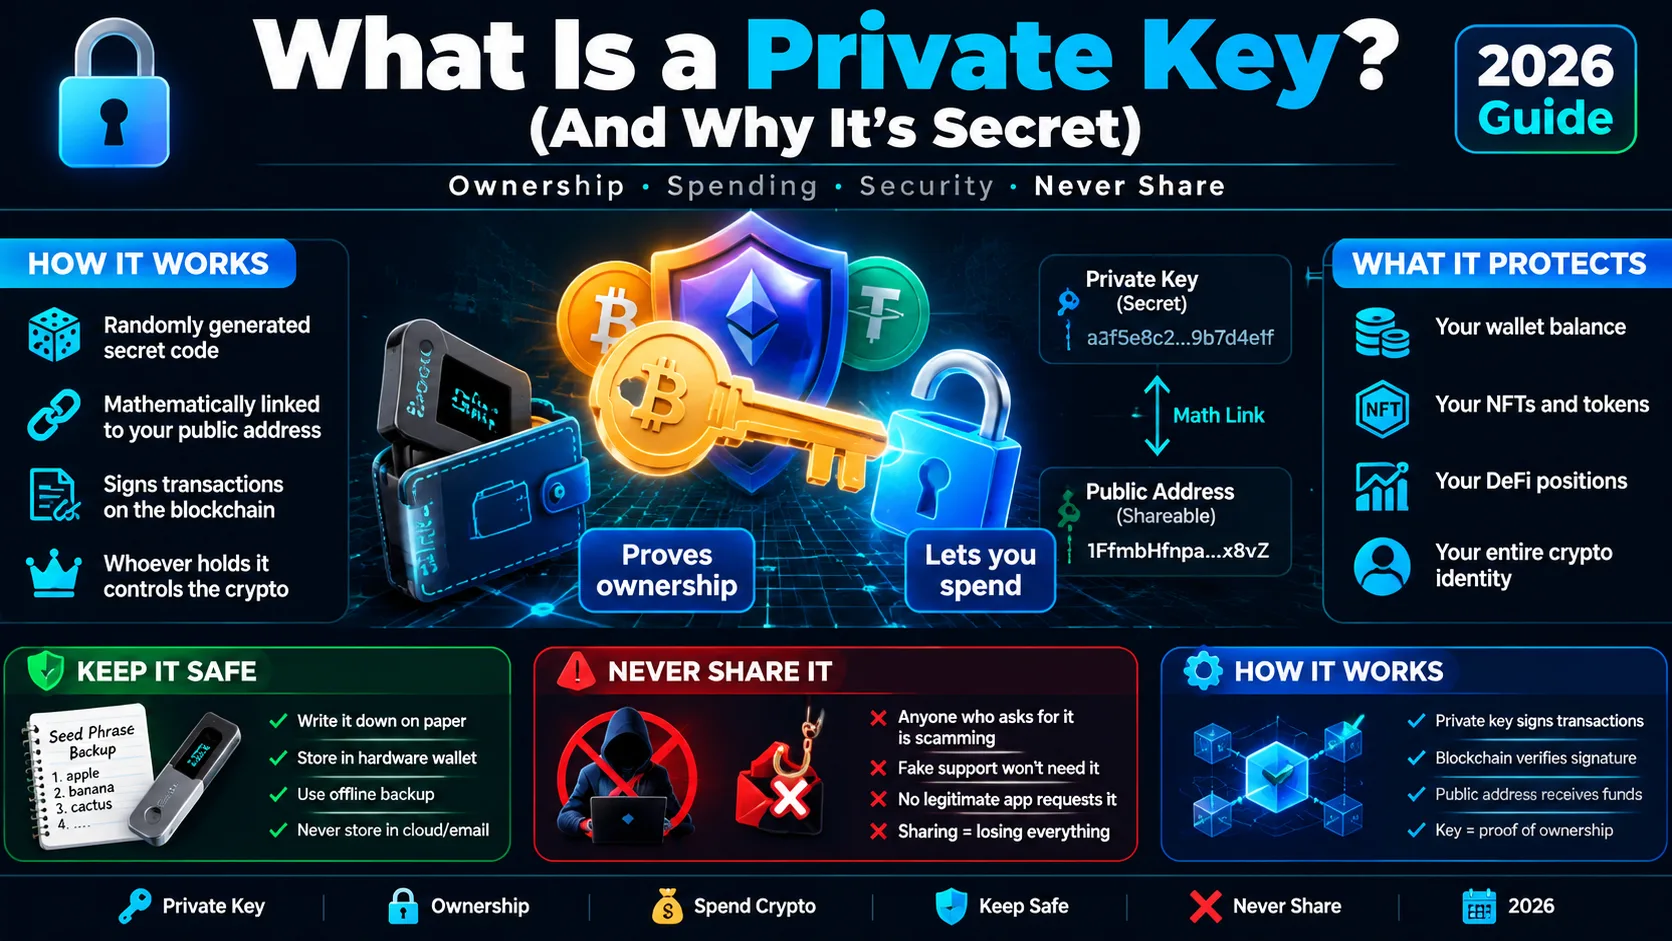
¿Qué es una clave privada? (Y por qué es secreta)
Una clave privada es el código secreto que prueba que posees tu cripto y te deja gastarlo. Aprende cómo funciona y cómo mantenerla segura.