
¿Qué es una clave privada? (Y por qué es secreta)
Una clave privada es el código secreto que prueba que posees tu cripto y te deja gastarlo. Aprende cómo funciona y cómo mantenerla segura.
 Lucas Almeida 5 min de lectura
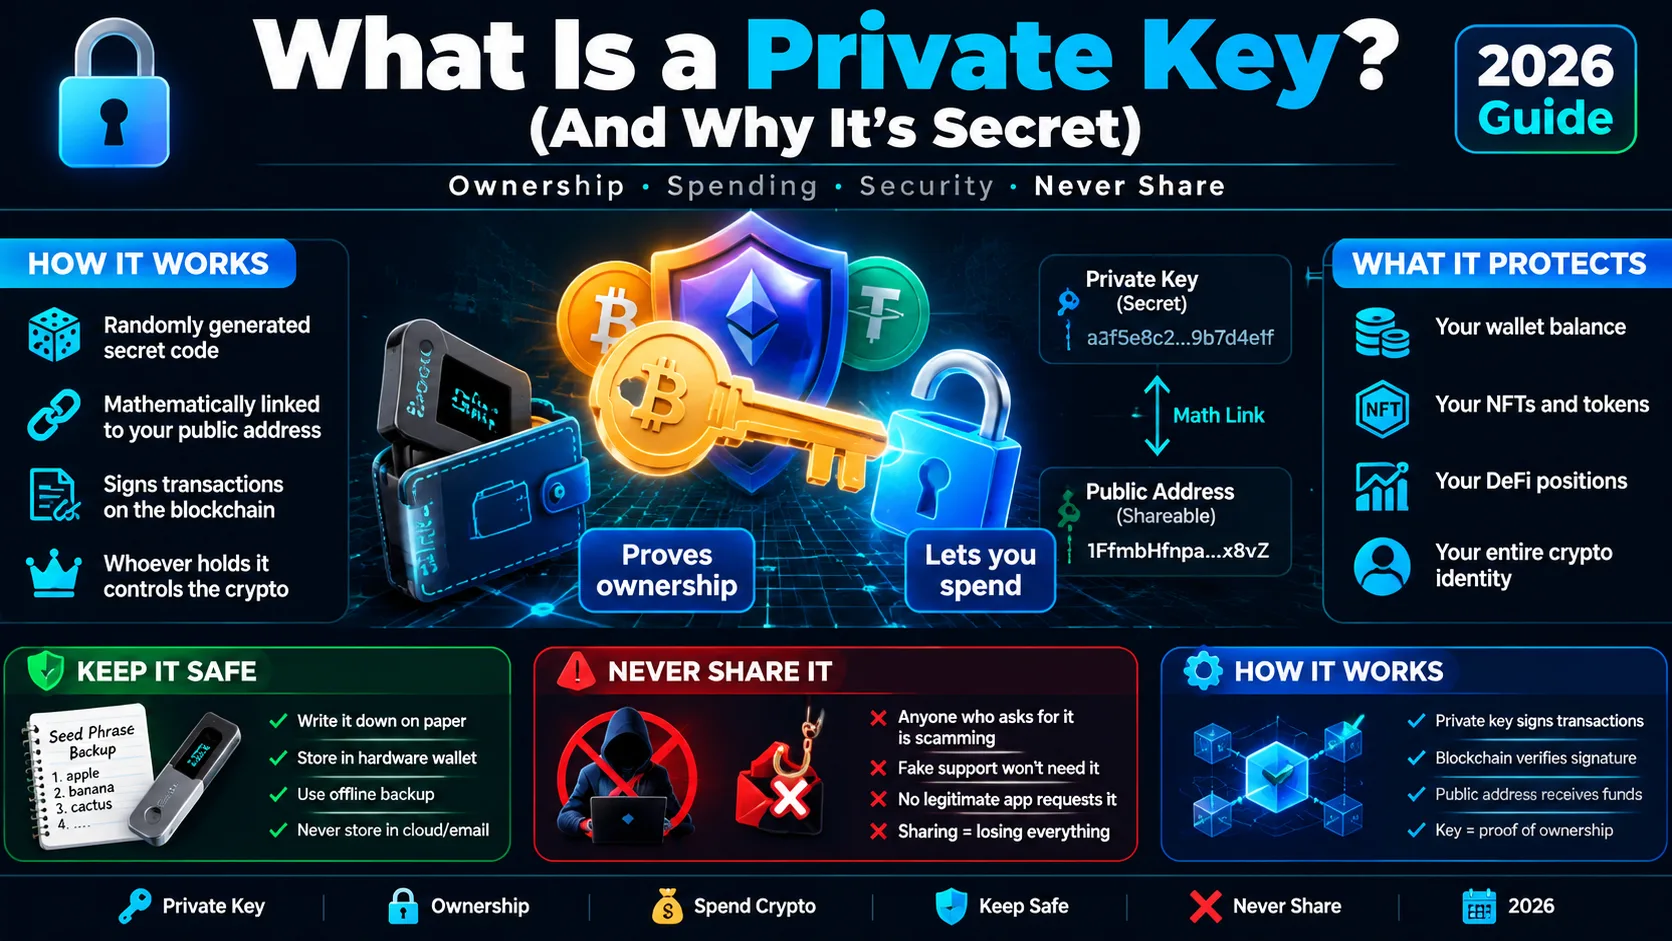
Puntos clave
- Una clave privada es una cadena secreta de caracteres que prueba la propiedad de una dirección de cripto y te deja gastar los fondos guardados ahí.
- Está emparejada con una clave pública. La clave pública es compartible (como una dirección), la privada no (como la llave que la abre).
- En la práctica normalmente guardas una frase semilla (12–24 palabras) que genera todas tus claves privadas, en lugar de las claves mismas.
- Quien tenga tu clave privada tiene control total e irreversible de tus fondos — nunca la compartas ni la escribas en un sitio web.
- El compromiso de claves privadas fue la mayor causa individual de robo de cripto en 2024, con el 43.8% de aproximadamente US$2,200 millones robados.
Una clave privada es una cadena secreta de caracteres que prueba que posees una dirección de criptomoneda y te deja gastar los fondos guardados ahí. Piensa en ella como la llave de una caja de seguridad: la caja tiene un número que cualquiera puede ver, pero solo la llave la abre.
Si alguien más obtiene tu clave privada, controla tus fondos — y la pérdida es permanente. Nada de una transacción de cripto puede revertirse, y ningún equipo de soporte puede recuperar tu dinero.
¿Qué es una clave privada?
Una clave privada es un código secreto que prueba que posees una dirección de cripto específica y te deja gastar sus fondos. Es lo más importante que jamás manejarás en cripto.
Cuando creas una billetera, el software genera un número aleatorio. Ese número es tu clave privada. De él, la billetera deriva matemáticamente tu clave pública, y de esa, tu dirección — la cadena de caracteres que compartes con la gente que quiere enviarte dinero.
Aquí está la versión en lenguaje claro:
- Dirección (pública): compártela libremente. Es como una dirección de correo o un número de cuenta bancaria. La gente la usa para enviarte cripto.
- Clave privada (secreta): nunca la compartas. Es como una contraseña o una llave física. Cualquiera que la tenga puede abrir tus fondos y tomar todo.
La relación es de una sola dirección. Tu clave pública siempre puede generarse desde tu clave privada, pero tu clave privada no puede revertirse desde tu clave pública. Esa propiedad unidireccional es lo que hace seguro todo el sistema.
¿Cómo trabajan juntas las claves pública y privada?
Cada clave privada está emparejada con una clave pública, y las dos trabajan juntas mediante una función matemática unidireccional. Puedes ir de privada a pública en una sola dirección.
La tecnología subyacente se llama criptografía de clave pública (cifrado asimétrico). Es la misma idea detrás de HTTPS y las firmas digitales, no algo único de cripto.
Una analogía útil es un buzón de correo:
- La ranura del buzón es tu dirección. Cualquiera puede verla y echar correo.
- La llave del buzón es tu clave privada. Solo la persona que la tiene puede abrir la caja y sacar el correo.
Cuando alguien te envía Bitcoin o Ethereum, lo envía a tu dirección pública. Solo el poseedor de la clave privada correspondiente puede gastarlo después.
La regla de oro: tu dirección prueba adónde debe ir el dinero; tu clave privada prueba que es tuyo para moverlo.
¿Cómo se ve una clave privada?
Una clave privada es un número muy grande, normalmente mostrado como una cadena larga de letras y dígitos. El formato exacto depende del blockchain.
| Blockchain | Formato de clave privada |
|---|---|
| Bitcoin | Un número de 256 bits, a menudo escrito en un formato compacto “WIF” (~52 caracteres, empezando con 5, K o L) |
| Ethereum | 64 caracteres hexadecimales (normalmente con prefijo 0x) |
Así se ve en forma una clave privada estilo Ethereum (esto es solo un ejemplo — nunca uses una clave que veas publicada en ningún lado):
0xafdfd9c3d2095ef6…(64 caracteres en total)
La escala importa más que el formato. Una clave privada es un número aleatorio con aproximadamente 2^256 valores posibles — un 1 seguido de 77 ceros. Ese número es tan grande que adivinar una clave específica es, a todos los efectos prácticos, imposible. La seguridad de tu cripto no viene de que la clave esté oculta; viene de que la clave sea imposible de adivinar.
¿Qué hace realmente una clave privada?
El trabajo principal de una clave privada es firmar digitalmente transacciones, probando que las autorizaste sin revelar jamás la clave misma.
Cuando envías cripto, tu billetera hace tres cosas detrás de escena:
- Construye una transacción que dice “envía 0.5 BTC de la dirección A a la dirección B.”
- Firma esa transacción usando tu clave privada, produciendo una firma digital.
- Transmite la transacción firmada a la red, donde cualquiera puede verificar — usando tu clave pública — que la firma es genuina y vino del dueño.
La parte elegante: la red puede probar que firmaste la transacción sin ver jamás tu clave privada. Tu clave privada se queda en tu dispositivo todo el tiempo.
Aquí está la misma idea como un ejemplo concreto. Cuando Alice envía 0.1 BTC a Bob:
- La billetera de Alice construye el mensaje “envía 0.1 BTC de la dirección de Alice a la dirección de Bob.”
- Firma ese mensaje con la clave privada de Alice, produciendo una firma.
- La red revisa la firma contra la clave pública de Alice — coincide o no coincide.
- Si coincide, la red acepta la transacción y Bob ve el 0.1 BTC.
Nota lo que nunca pasó: la clave privada de Alice nunca salió de su dispositivo. Solo la firma viajó por la red, y una firma no puede revertirse en la clave que la hizo.
Por eso la posesión de la clave privada es la posesión de los fondos. El blockchain no sabe ni le importa quién eres — solo reconoce a quien pueda producir una firma válida para esa clave.
Clave privada vs. frase semilla: ¿cuál es la diferencia?
Una clave privada controla una dirección; una frase semilla (12–24 palabras) genera y restaura cada clave en una billetera. Rara vez manejas claves privadas crudas día a día.
Las billeteras modernas usan un estándar llamado BIP-39 para convertir tus claves privadas en una frase semilla amigable para humanos (también llamada frase de recuperación o mnemónico). En lugar de escribir una cadena larga de caracteres aleatorios, escribes de 12 a 24 palabras ordinarias.
La diferencia clave en alcance:
| Clave privada | Frase semilla | |
|---|---|---|
| Formato | Cadena aleatoria larga | 12–24 palabras de diccionario |
| Controla | Una dirección | Toda la billetera (todas las direcciones) |
| Uso principal | Firmar transacciones | Respaldo y recuperación |
| ¿Compartible? | Nunca | Nunca |
| ¿Perdida? | Pierdes esa dirección | Pierdes toda la billetera |
Una analogía común: una clave privada es la llave de un departamento, mientras una frase semilla es el código maestro de todo el edificio.
Ambas deben protegerse con el mismo cuidado, porque ambas conceden control total si caen en las manos equivocadas. Mira nuestras guías de seguridad para cómo protegerlas.
¿Quién guarda tu clave privada? Custodia vs. autocustodia
En un exchange de custodia, el exchange guarda las claves por ti; en una billetera de autocustodia, lo haces tú. La frase para recordar es “si no son tus claves, no son tus monedas.”
Hay dos formas fundamentalmente distintas de guardar cripto:
De custodia (un exchange guarda las claves). Cuando guardas cripto en una plataforma como Binance, la plataforma controla las claves privadas. Inicias sesión con correo y contraseña. Esto es conveniente — el exchange maneja la seguridad y te deja operar fácilmente — pero confías en que la plataforma no sea hackeada, no quiebre ni congele tu cuenta.
Autocustodia (tú guardas las claves). Cuando mueves cripto a una billetera que controlas, tú — y solo tú — guardas la clave privada. Esto te da propiedad plena y directa, pero también te hace la única persona responsable de no perder la clave.
No hay una única respuesta “correcta” para todos. Muchos principiantes guardan montos pequeños en un exchange por conveniencia y mueven montos mayores a una billetera de autocustodia.
💡 ¿Aún no tienes una cuenta de Binance? Regístrate ahora — 20% de reembolso en comisiones de spot y futuros — ingresa el código de referido BN2688.
Para una mirada más profunda de las opciones, lee nuestras guías de billeteras sobre billeteras calientes, frías y de hardware.
¿Cómo pierde la gente sus claves privadas?
La mayor parte del robo de cripto ocurre mediante phishing, sitios web falsos y malware que engañan a la gente para escribir su clave o frase semilla en el lugar equivocado. Rara vez es un hackeo técnico de la clave misma.
La escala del problema es real. La firma de análisis de blockchain Chainalysis reportó que se robaron US$2,200 millones en hackeos de cripto en 2024, y el compromiso de claves privadas fue la mayor causa individual, con el 43.8% de ese total. Un reporte separado de la firma de seguridad CertiK puso el phishing como el vector de ataque principal, con aproximadamente US$1,050 millones perdidos en casi 300 incidentes ese año.
Las formas más comunes en que se expone una clave privada:
- Soporte falso. Un estafador se hace pasar por soporte de billetera o exchange y pide tu frase semilla “para verificar tu cuenta.” El soporte real nunca hace esto.
- Sitios de phishing. Un enlace en un mensaje lleva a un sitio falso de billetera o exchange que te pide ingresar tu clave o frase semilla.
- Malware. Software en tu computadora o teléfono observa lo que escribes o escanea claves almacenadas.
- Billeteras falsas. Una app o extensión de navegador de aspecto convincente que en realidad está diseñada para robar lo que ingreses.
- Guardarla digitalmente. Una clave guardada en una app de notas, captura, unidad de nube o borrador de correo está a una violación de ser robada.
Nota el patrón: en casi todo caso, la víctima entrega la clave — normalmente ingresándola en algún lugar donde no debería. Por eso las reglas de abajo importan más que cualquier cantidad de sofisticación técnica.
Cómo mantener segura tu clave privada
Escribe tu clave o frase semilla en papel o metal, mantenla sin conexión, nunca la escribas en un sitio web, y considera una billetera de hardware para montos grandes.
El hábito individual más efectivo es mantener tu clave privada (y tu frase semilla) sin conexión y fuera de cualquier dispositivo que se conecte a internet.
| Haz | No hagas |
|---|---|
| Escribe tu frase semilla en papel y guárdala en un lugar físicamente seguro | Guárdala en una app de notas, captura, unidad de nube o correo |
| Estámpala en metal si proteges un monto grande | Escribirla en cualquier sitio web, app o formulario |
| Mantén una billetera de hardware para tenencias significativas | Compartirla con “soporte,” amigos o familiares que la pidan |
| Verifica las URLs de billetera y exchange antes de ingresar nada | Ingresar tu clave en un sitio al que llegaste por un enlace o anuncio |
Cinco hábitos que cubren casi todo escenario:
- Ve sin conexión para respaldar. Escribe la frase semilla físicamente. Nunca la fotografíes.
- Nunca la escribas en línea. Ningún servicio legítimo te pide jamás ingresar una clave privada o frase semilla en un sitio web.
- Confía, luego verifica. Antes de enviar, revisa la dirección receptora carácter por carácter. El malware puede cambiar una dirección copiada por la de un atacante.
- Usa solo fuentes oficiales. Instala apps de billetera del sitio oficial del desarrollador o la tienda de apps, nunca de un enlace en un mensaje.
- Haz coincidir tu seguridad con el monto. Un monto pequeño en una billetera de software está bien; ahorros que cambiarían tu vida pertenecen al almacenamiento en frío.
El objetivo no es hacer tu cripto imposible de usar. Es hacerlo imposible de usar para cualquiera más.
Qué hacer si tu clave privada está expuesta
Si crees que tu clave privada o frase semilla ha sido expuesta, mueve tus fondos a una billetera nueva de inmediato. No esperes a ver qué pasa.
El tiempo es todo el juego, porque quien tenga la clave puede vaciar la billetera en cualquier momento. Los pasos son simples:
- Crea una billetera nueva en un dispositivo limpio y de confianza.
- Escribe la nueva frase semilla y guárdala de forma segura sin conexión.
- Mueve todo de la billetera comprometida a la nueva dirección tan rápido como puedas.
- Abandona la billetera vieja. Trata la clave vieja como permanentemente comprometida y nunca la uses de nuevo.
Si los fondos están en un exchange y crees que tu cuenta (no una clave) está comprometida, contacta al soporte del exchange de inmediato y cambia tu contraseña, y activa cada función de seguridad que ofrezcan.
No hay “deshacer,” ni departamento de fraude, ni recuperación para una clave privada robada. La prevención — las reglas de la sección anterior — es la única protección real.
En resumen
Una clave privada es el código secreto que te da la propiedad de tu cripto. Comparte la dirección, nunca la clave. Respalda tu frase semilla sin conexión, nunca la ingreses en línea, y mueve los fondos en el momento en que sospeches que una clave ha sido expuesta.
Si apenas empiezas, tómate el tiempo para entender qué es una frase semilla y las estafas más comunes antes de poner dinero real en riesgo. Hacer bien lo básico de seguridad temprano vale mucho más que cualquier consejo de trading.
¿Aún no tienes una cuenta de Binance?Regístrate ahoraingresa el código de referidoBN2688
Preguntas frecuentes
¿Alguien puede adivinar mi clave privada?
¿Una clave privada es lo mismo que mi contraseña de billetera?
¿Qué pasa si pierdo mi clave privada?
¿Es seguro compartir mi clave pública o dirección?
¿Exchanges como Binance me dan una clave privada?
¿Cuál es la diferencia entre una clave privada y una frase semilla?
Editor en jefe e investigador principal
Editor de MyCryptoStart. Investigador independiente de exchanges de criptomonedas, enfocado en comisiones, seguridad, KYC e incorporación: publica guías paso a paso en lenguaje claro para principiantes.
Ver página del autor →Algunos enlaces de esta página son de afiliado: podemos ganar una comisión sin costo adicional para ti. Este contenido es educativo y no es asesoría financiera, de inversión ni legal. Divulgación de afiliados · Aviso legal.
Seguir leyendo
Cómo proteger tu cuenta de exchange (2FA y llaves de acceso)
Blinda tu cuenta de exchange de cripto: llaves de acceso, apps de autenticación, códigos antiphishing y lista blanca de retiros, en el orden correcto.
Estafas de cripto comunes y cómo evitarlas
Las estafas de cripto más comunes — pig butchering, phishing, rug pulls y fraudes de sorteos — cómo funciona cada una, las banderas rojas y qué hacer si te estafan.
¿Qué es una frase semilla? Cómo protegerla
Una frase semilla es una llave maestra de 12–24 palabras que controla tu billetera. Aprende qué es, cómo guardarla de forma segura y cómo detectar las estafas que la roban.