
Seguridad de billeteras: cómo mantener tu cripto seguro
Los hábitos de seguridad de billetera que previenen pérdidas — proteger tu frase semilla, revisar aprobaciones de tokens y detectar phishing — en una lista.
 Lucas Almeida 5 min de lectura
Puntos clave
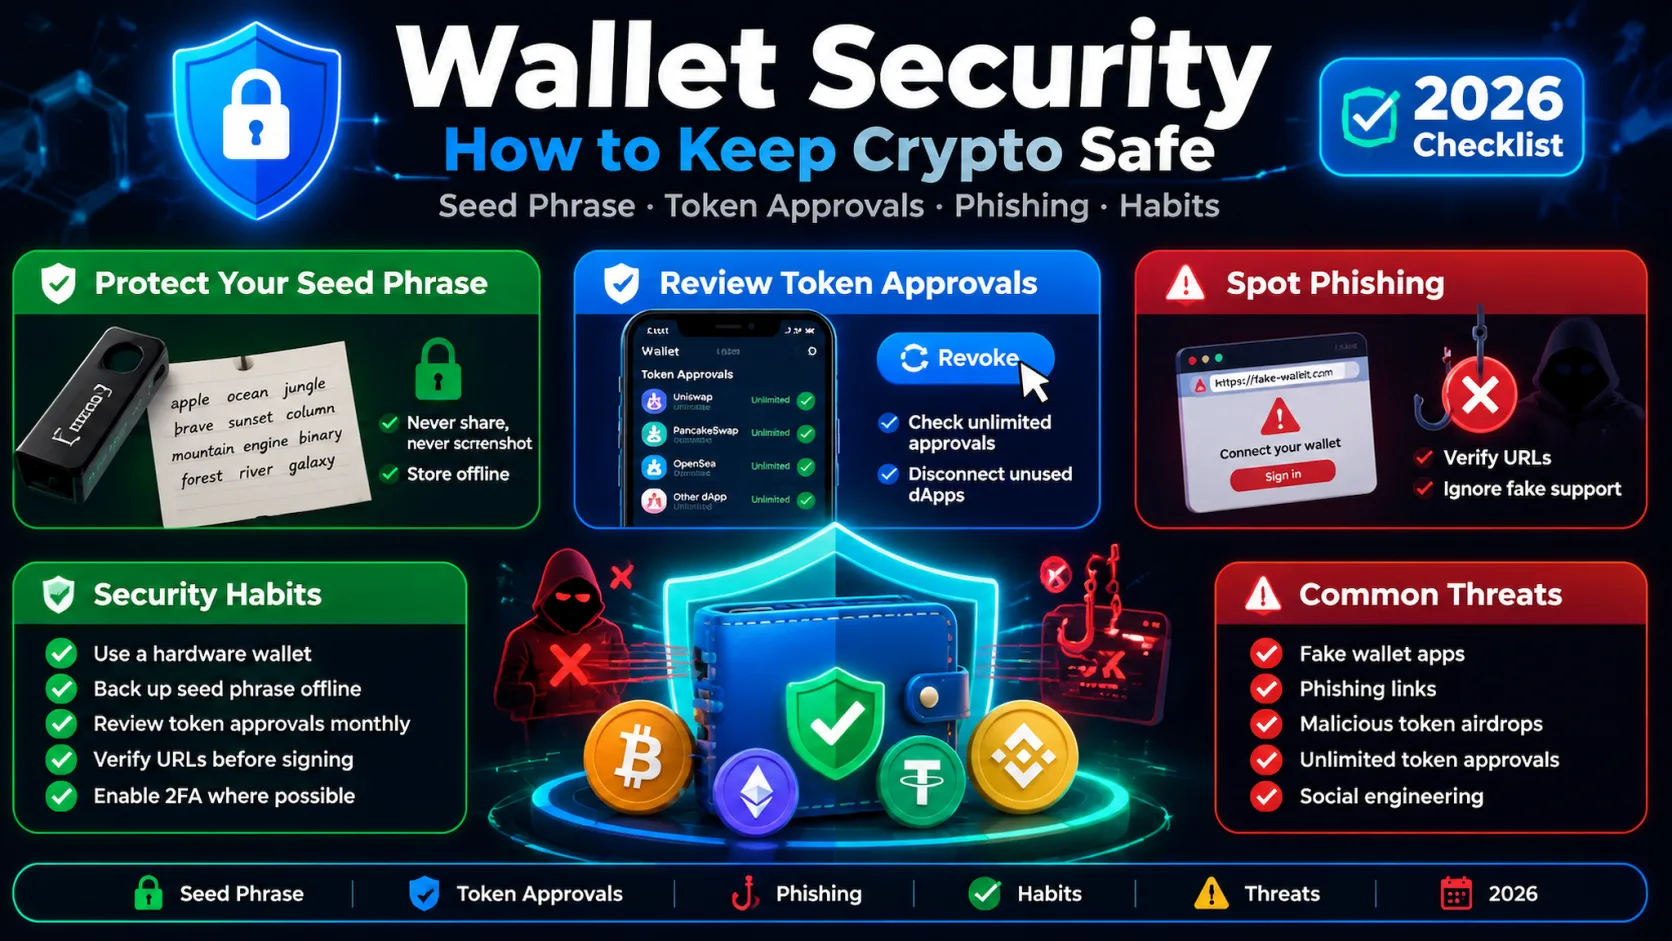
- La mayoría de las pérdidas de billetera no son hackeos — son una frase semilla escrita en un sitio falso, una dirección imitadora pegada del historial, o una transacción maliciosa firmada a la carrera.
- Protege la frase semilla por encima de todo: escríbela sin conexión, en dos lugares, y nunca la escribas en un sitio web ni la compartas con nadie.
- Revisa cada aprobación de token antes de firmar, prefiere aprobaciones limitadas sobre ilimitadas, y revoca aprobaciones antiguas mensualmente — una aprobación obsoleta puede drenar tus tokens.
- Verifica más que los primeros y últimos caracteres de una dirección, y mantén las tenencias de largo plazo en una billetera que nunca se conecta a dApps.
- Organiza las defensas en capas: 2FA en exchanges, una billetera de hardware para ahorros y una billetera caliente separada para actividad cotidiana.
La seguridad de billeteras se trata menos de herramientas ingeniosas y más de un puñado de hábitos. La mayoría de las pérdidas no son hackeos de la criptografía — son una frase semilla escrita en un sitio falso, una dirección imitadora pegada del historial, o una transacción maliciosa firmada a la carrera. Nada de esto requiere que un atacante sea hábil; solo requiere que tú seas momentáneamente descuidado.
Esta guía es la lista completa: protege la frase semilla, revisa lo que apruebas, detecta el phishing y mantén una rutina de mantenimiento simple. Defensa en capas, nada complicado.
Lo único que controla todo: tu frase semilla
Toda guía de seguridad de billetera empieza aquí porque todo lo demás es secundario. Tu frase semilla — de 12 a 24 palabras — es la llave maestra de cada cuenta en la billetera. Cualquiera que la lea puede gastar todo, desde cualquier lugar, para siempre.
Las reglas no negociables:
- Escríbela en papel o metal estampado, a mano — nunca como foto, captura o nota en una app.
- Mantén dos copias en dos ubicaciones físicas, para que un solo incendio o inundación no te acabe.
- Nunca la escribas en un sitio web. Ningún servicio, dApp o equipo de soporte legítimo la necesita en una página web. Restaurar una billetera ocurre solo dentro de la app oficial de la billetera.
- Nunca la compartas con nadie, por ninguna razón — cualquiera que la pida te está estafando, “siempre, sin excepción.”
- Evita ingresarla en dispositivos no confiables — computadoras de trabajo, laptops de biblioteca, teléfonos prestados.
Para el panorama completo de qué es la frase y cómo funciona, lee qué es una frase semilla y la entrada del glosario de frase semilla.
La capa extra opcional: una frase de contraseña (palabra 25)
Para cualquiera que guarde un monto significativo, hay una capa extra opcional que vale la pena conocer: una frase de contraseña (a veces llamada la “palabra 25”). Añades una palabra o frase secreta de tu propia elección a tu frase semilla, y la billetera deriva un conjunto completamente distinto de cuentas de ella.
El efecto es genuinamente útil: incluso si alguien encuentra tu frase semilla, no puede alcanzar las cuentas protegidas por la frase de contraseña sin conocerla también. Es una segunda cerradura detrás de la primera puerta.
La trampa es igualmente real: la frase de contraseña tampoco es recuperable. Si la olvidas, las cuentas protegidas desaparecen — la frase semilla sola no las restaurará. Esta es una función avanzada para personas que ya dominan lo básico, no un primer paso. Si usas una, guárdala con la misma disciplina sin conexión que la frase misma, y nunca en el mismo papel.
Para tenencias genuinamente grandes, las mejoras estándar van más allá: una billetera multifirma requiere varias claves para aprobar una transacción, así que ninguna clave o persona individual puede mover fondos sola, y MPC (computación multi-parte) divide la clave entre dispositivos para que una clave completa nunca exista en un solo lugar. Ambas están fuera del alcance de principiantes, pero son las herramientas correctas cuando “proteger la frase” deja de sentirse suficiente. Mira cómo guardar cripto de forma segura para el panorama más grande.
Revisa cada aprobación de token antes de firmar
Este es el tema de seguridad que la mayoría de las guías de principiante omite, y es uno de los mayores vectores de pérdida real en DeFi. Una aprobación de token es permiso que concedes a un contrato inteligente para mover un token específico en tu nombre. El peligro: un contrato malicioso o comprometido con una aprobación activa puede drenar tus tokens sin ninguna acción adicional de tu parte.
Tres hábitos que cierran la brecha:
- Lee lo que firmas. Si no puedes explicar en una frase qué hace una transacción, recházala. “Firmar a ciegas” es firmar un cheque en blanco. Un simulador de transacciones — una herramienta que previsualiza qué hace realmente una transacción antes de confirmar — vale la pena usarlo para cualquier cosa de la que no estés seguro.
- Prefiere aprobaciones limitadas. Cuando una dApp te deje fijar un límite de gasto, fíjalo cerca del monto que realmente planeas usar — no “ilimitado.”
- Revoca aprobaciones antiguas mensualmente. Las aprobaciones antiguas se quedan activas hasta que las revocas. Usa una herramienta como Revoke.cash o el verificador de aprobaciones de tokens de tu red para revisar y revocar. Revocar cuesta una pequeña comisión de gas.
Dos tipos de firma merecen sospecha extra, porque conceden acceso amplio y continuo: setApprovalForAll (que deja que un contrato mueva cada token de un tipo, no solo uno) y las firmas permit (EIP-2612, que aprueban gasto mediante una firma off-chain en lugar de una transacción normal). Trata cualquier aviso inesperado de cualquiera de las dos como hostil hasta que se demuestre lo contrario.
La regla general: las únicas aprobaciones que necesitas son las que estás usando activamente. Todo lo demás es una puerta abierta.
Verifica más que los primeros y últimos caracteres
La verificación de dirección es la defensa más barata que atrapa los ataques más desagradables. Dos de ellos en particular:
- Envenenamiento de direcciones. Un atacante te envía una transacción de polvo desde una dirección que parece una que usaste recientemente, esperando que la copies de tu historial en lugar de la real.
- Secuestro de portapapeles. El malware cambia una dirección copiada por la del atacante en el medio segundo entre copiar y pegar.
La defensa es la misma para ambos: verifica la dirección a ojo, y revisa también un fragmento del medio — no solo los primeros y últimos caracteres, porque los ataques de envenenamiento de direcciones coinciden deliberadamente con esos. Mejor aún, usa una libreta de direcciones para direcciones a las que envías repetidamente, para no copiar y pegar en absoluto.
Separa tus billeteras por propósito
Uno de los hábitos de mayor valor también es uno de los más simples: no conectes tus tenencias de largo plazo a nada.
- Mantén tus ahorros en una billetera (idealmente de hardware) que nunca se conecta a dApps.
- Usa una billetera caliente separada para trading, DeFi y cualquier cosa que requiera conectarse a un sitio web.
La lógica es directa: una mala firma solo puede alcanzar la billetera que la firmó. Si tu billetera de largo plazo nunca ha aprobado un solo contrato, un sitio de phishing no tiene nada que drenar incluso si te engaña. Mira nuestra comparación de billetera caliente vs fría para cómo dividir tus tenencias entre capas.
Detecta el phishing y la ingeniería social
Casi toda campaña de drenaje empieza de la misma forma: un enlace no solicitado. Los patrones a reconocer:
| Bandera roja | Cómo se ve | Qué hacer |
|---|---|---|
| Soporte falso | Alguien te mensajea primero, “de” una billetera o exchange, pidiendo tu frase o un código | El soporte real nunca mensajea primero ni pide claves — bloquea y reporta |
| Dominios imitadores | Un sitio en una URL casi correcta, p. ej. un nombre de billetera mal escrito | Escribe las URLs tú mismo o usa marcadores, nunca llegues por anuncio o enlace |
| Urgencia | “Reclama ahora,” temporizadores de cuenta regresiva, “tu billetera está comprometida” | La presión es la herramienta de una estafa — baja la velocidad |
| Firma inesperada | Un aviso pidiéndote firmar después de conectar una billetera | Léelo; si no puedes explicarlo, recházalo |
La única regla que derrota la mayor parte: trata cada DM y cada enlace como hostil hasta que se demuestre lo contrario. Para el catálogo completo, lee las estafas de cripto más comunes y nuestra guía de campo de phishing.
Asegura también tus cuentas de exchange
La autocustodia es solo la mitad del panorama — si también tienes fondos en un exchange, esa cuenta necesita el mismo cuidado.
- Usa una app autenticadora para 2FA, no SMS. El SMS es vulnerable al intercambio de SIM, donde un atacante convence a tu operador de transferir tu número. Mira qué es la autenticación de dos factores.
- Asegura tu correo con una llave de hardware también. Tu correo es la ruta de restablecimiento de la mayoría de las cuentas, así que un correo comprometido puede desbloquear todo lo demás. Una llave de seguridad de hardware (o al menos una app autenticadora) en tu correo principal cierra esa puerta trasera.
- Usa una contraseña fuerte y única — un gestor de contraseñas supera la reutilización.
- Activa listas blancas de retiro (allowlists) para que una cuenta comprometida solo pueda retirar a direcciones que apruebes por adelantado.
Estas son las defensas a nivel de cuenta que se emparejan con los hábitos a nivel de billetera de arriba.
Una rutina de mantenimiento simple
La seguridad no es una configuración única; unas pocas verificaciones recurrentes mantienen honesta toda la pila.
| Cadencia | Qué hacer |
|---|---|
| Mensual | Revoca aprobaciones de tokens no usadas, desconecta dApps no usadas, escanea transacciones que no hiciste, actualiza el software de billetera |
| Trimestral | Prueba tu recuperación en una billetera de prueba pequeña, inspecciona tus respaldos físicos de frase semilla por daños, elimina extensiones de navegador no usadas |
| Anual | Revisa cada dispositivo y billetera, refresca configuraciones y firmware, actualiza tu plan de herencia si tienes uno |
La prueba de recuperación trimestral merece énfasis: un respaldo que nunca has probado es una hipótesis, no un respaldo. Restaura una billetera de prueba pequeña desde tu frase de vez en cuando para confirmar que las palabras aún funcionan — es la diferencia entre “creo que mi respaldo está bien” y “sé que lo está.”
Qué hacer si crees que estás comprometido
Si crees que tu frase, clave o billetera ha sido expuesta, la velocidad es todo el juego. Actúa de inmediato:
- Crea una billetera fresca en un dispositivo limpio y de confianza.
- Escribe la nueva frase semilla sin conexión, y verifica que restaure.
- Mueve cada activo de la billetera comprometida a las nuevas direcciones tan rápido como puedas.
- Abandona la billetera vieja — trata la frase vieja como permanentemente quemada.
- Revoca cualquier aprobación en la billetera vieja donde sea posible.
Si la exposición es una cuenta de exchange, cambia tu contraseña, activa 2FA con app autenticadora, congela los retiros si la plataforma lo ofrece y contacta al soporte. No hay deshacer para una clave comprometida — la prevención es la única protección real.
En resumen
La seguridad de billeteras es una pila de hábitos simples, no una sola herramienta ingeniosa. Protege la frase semilla por encima de todo, revisa cada aprobación de token y revoca las obsoletas, verifica direcciones más allá de los primeros y últimos caracteres, y mantén tus tenencias de largo plazo en una billetera que nunca toca una dApp. Organiza el resto en capas — 2FA con app autenticadora en exchanges, una billetera de hardware para ahorros y una rutina de mantenimiento mensual — y habrás cerrado las puertas que realmente le cuestan su cripto a la gente.
Si estás construyendo tu seguridad desde cero, aprende los fundamentos en orden: qué es una clave privada, luego qué es una frase semilla, luego cómo guardar cripto de forma segura.
¿Aún no tienes una cuenta de Binance?Regístrate ahoraingresa el código de referidoBN2688
Preguntas frecuentes
¿Cuál es la regla más importante de seguridad de billetera?
¿Qué es una aprobación de token y por qué debería revisarla?
¿Cómo reviso si mi frase semilla o billetera ha sido comprometida?
¿Debería usar autenticación de dos factores por SMS para mis cuentas de cripto?
¿Una billetera de hardware es suficiente para mantener seguro mi cripto?
¿Con qué frecuencia debería revisar la seguridad de mi billetera?
Editor en jefe e investigador principal
Editor de MyCryptoStart. Investigador independiente de exchanges de criptomonedas, enfocado en comisiones, seguridad, KYC e incorporación: publica guías paso a paso en lenguaje claro para principiantes.
Ver página del autor →Algunos enlaces de esta página son de afiliado: podemos ganar una comisión sin costo adicional para ti. Este contenido es educativo y no es asesoría financiera, de inversión ni legal. Divulgación de afiliados · Aviso legal.
Seguir leyendo
Billeteras con custodia vs sin custodia: ¿qué es más seguro?
Las billeteras con custodia dejan tus claves en una plataforma; las de autocustodia te hacen el banco. Compara control, recuperación, seguridad y cómo repartir.
Billeteras de hardware explicadas: guía de almacenamiento en frío
Qué hace una billetera de hardware, cuándo vale la pena comprarla, en qué difieren Ledger y Trezor, y las reglas de configuración que mantienen seguro el almacenamiento en frío.
Billetera caliente vs fría: diferencias clave
Las billeteras calientes están conectadas a internet y son convenientes; las frías mantienen las claves sin conexión y seguras. Una comparación de seguridad, costo y conveniencia.