如何保障你的交易所帳戶安全(雙重驗證與通行金鑰)
鎖緊你的加密貨幣交易所帳戶:通行金鑰、驗證器 App、防釣魚代碼與提現白名單,按正確順序一次搞定。
 Lucas Almeida 約 5 分鐘
重點摘要
- 最強的登入防護是通行金鑰或硬體安全金鑰,其次是驗證器 App。簡訊碼最弱,因為電話號碼可能透過 SIM 卡換卡攻擊被劫持。
- 防釣魚代碼讓你能一眼認出假 Email,提現地址白名單則擋下小偷真正想做的動作:把錢轉出去。
- 先給你的 Email 開 2FA——信箱是大多數交易所帳戶的救援路徑,所以它就是後門。
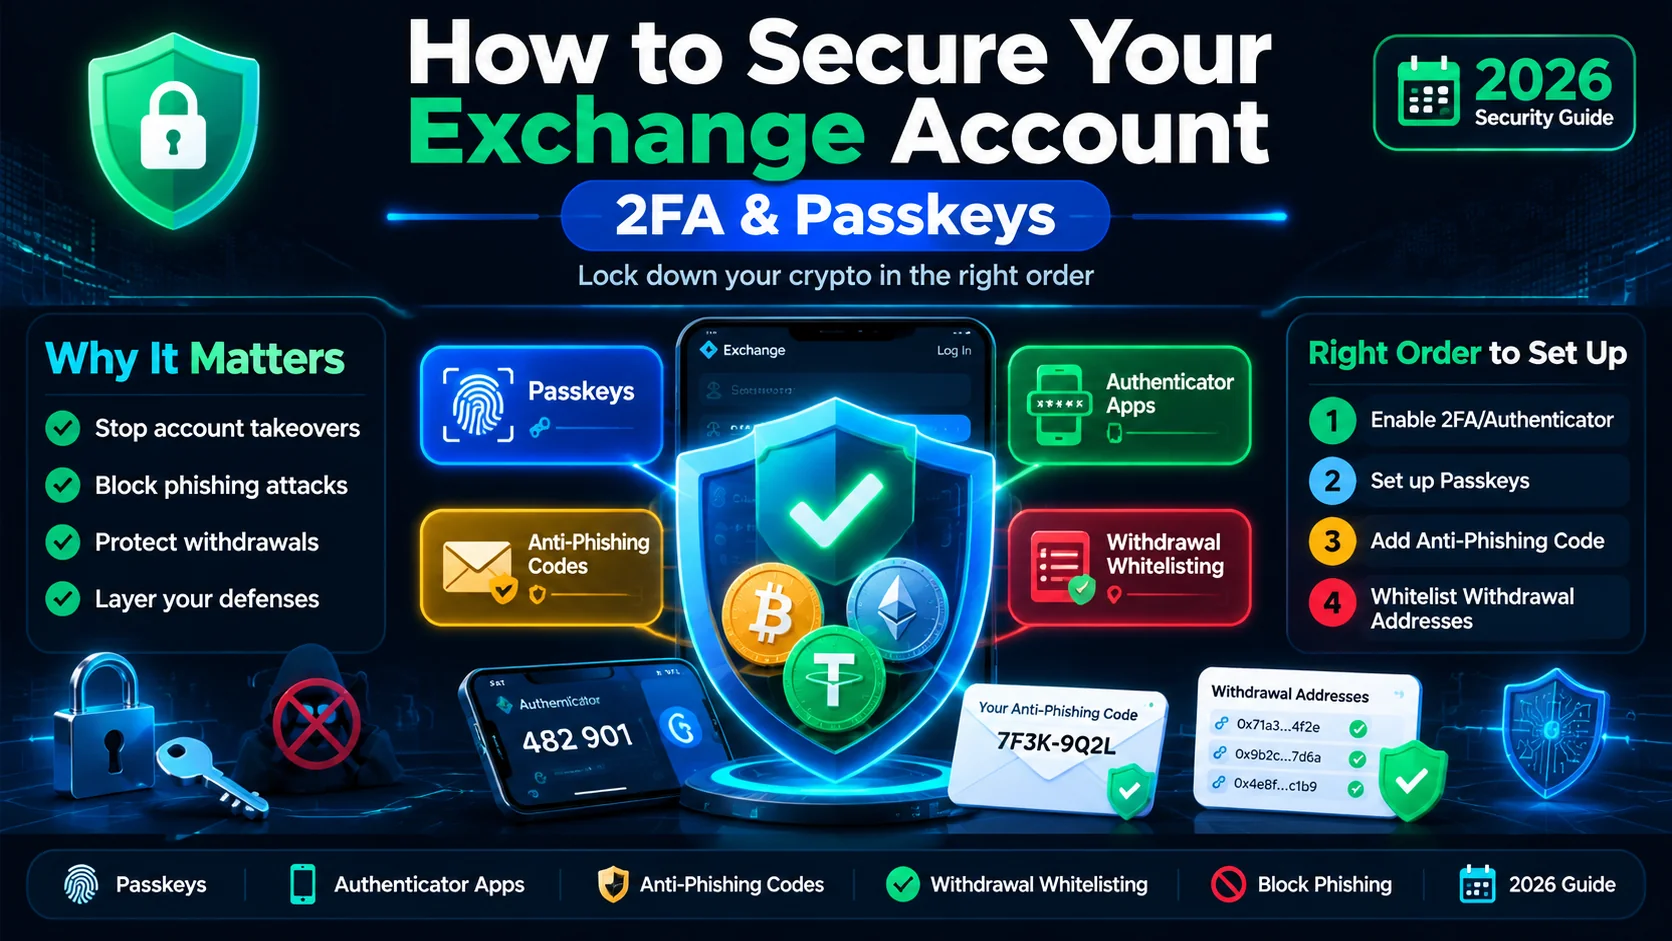
- 按順序做:密碼 → Email → 登入 2FA → 防釣魚代碼 → 提現白名單 → 裝置與登入狀態檢查。做一次不到 30 分鐘。
讓交易所帳戶難以被盜的最快方法,是開啟通行金鑰或驗證器 App 代碼、設一組防釣魚代碼,再把提現地址加白名單——照這個順序。做一次不用 30 分鐘。不做,只要一組重複使用的密碼或一個逼真的假登入頁,就能把帳戶掏空。
這篇指南照「重要順序」帶你走一遍這些防護、各主要交易所各提供哪些,以及你覺得有人已經登進去時,第一個小時該做什麼。
為什麼一組強密碼已經不夠了
一組又長又獨一無二的密碼是必要條件,但遠遠不夠。密碼會從你根本沒聽過的資料外洩裡大量流出,而人們又會跨網站重複使用——所以你在交易所用的密碼,可能早就躺在攻擊者的清單上。
雙重驗證(2FA)正是讓外洩密碼失效的關鍵。微軟曾報告多重要素驗證能擋下 99.9% 的自動化帳戶入侵攻擊。在加密貨幣交易所,餘額就是錢、交易又不可逆,那第二道驗證就是「虛驚一場」與「帳戶被掏空」之間的差別。
要記住的心智模型:密碼證明你「知道」什麼;第二道驗證證明你「擁有」或「就是」什麼。偷走其中一個的攻擊者通常拿不到另一個。想更深入了解 2FA 到底是什麼,請看我們的 2FA 術語條目。
該選哪種 2FA?
不是每種 2FA 都一樣強。從最強到最弱,以及順序為什麼重要:
| 方法 | 運作方式 | 強度 |
|---|---|---|
| 通行金鑰/硬體安全金鑰 | 存在你裝置或 USB 金鑰(YubiKey 等)上的加密憑證,用生物辨識或 PIN 解鎖 | 最強——抗釣魚 |
| 驗證器 App | 手機上每 30 秒變一次的 6–8 位數代碼 | 強——但若你把代碼輸入假網站就可能被釣走 |
| 簡訊碼 | 傳到手機號碼的代碼 | 最弱——電話號碼可能被劫持 |
最上與最下的差距,就是「攻擊加密貨幣本身」與「攻擊你的電信業者」的差距。SIM 卡換卡是指攻擊者用從資料外洩蒐集來的個資冒充你、說服電信業者把你的號碼啟用在他們控制的 SIM 卡上。你手機死機,每個本該給你的簡訊碼都跑到他們裝置上。這就是為什麼交易所現在特別推薦通行金鑰——因為它對 SIM 卡換卡免疫,正如 Binance 的通行金鑰說明所解釋的。
實用原則:持大資金的帳戶用通行金鑰或安全金鑰,日常用驗證器 App 當最低標準,簡訊只當最後手段。
通行金鑰是什麼?為什麼它最強?
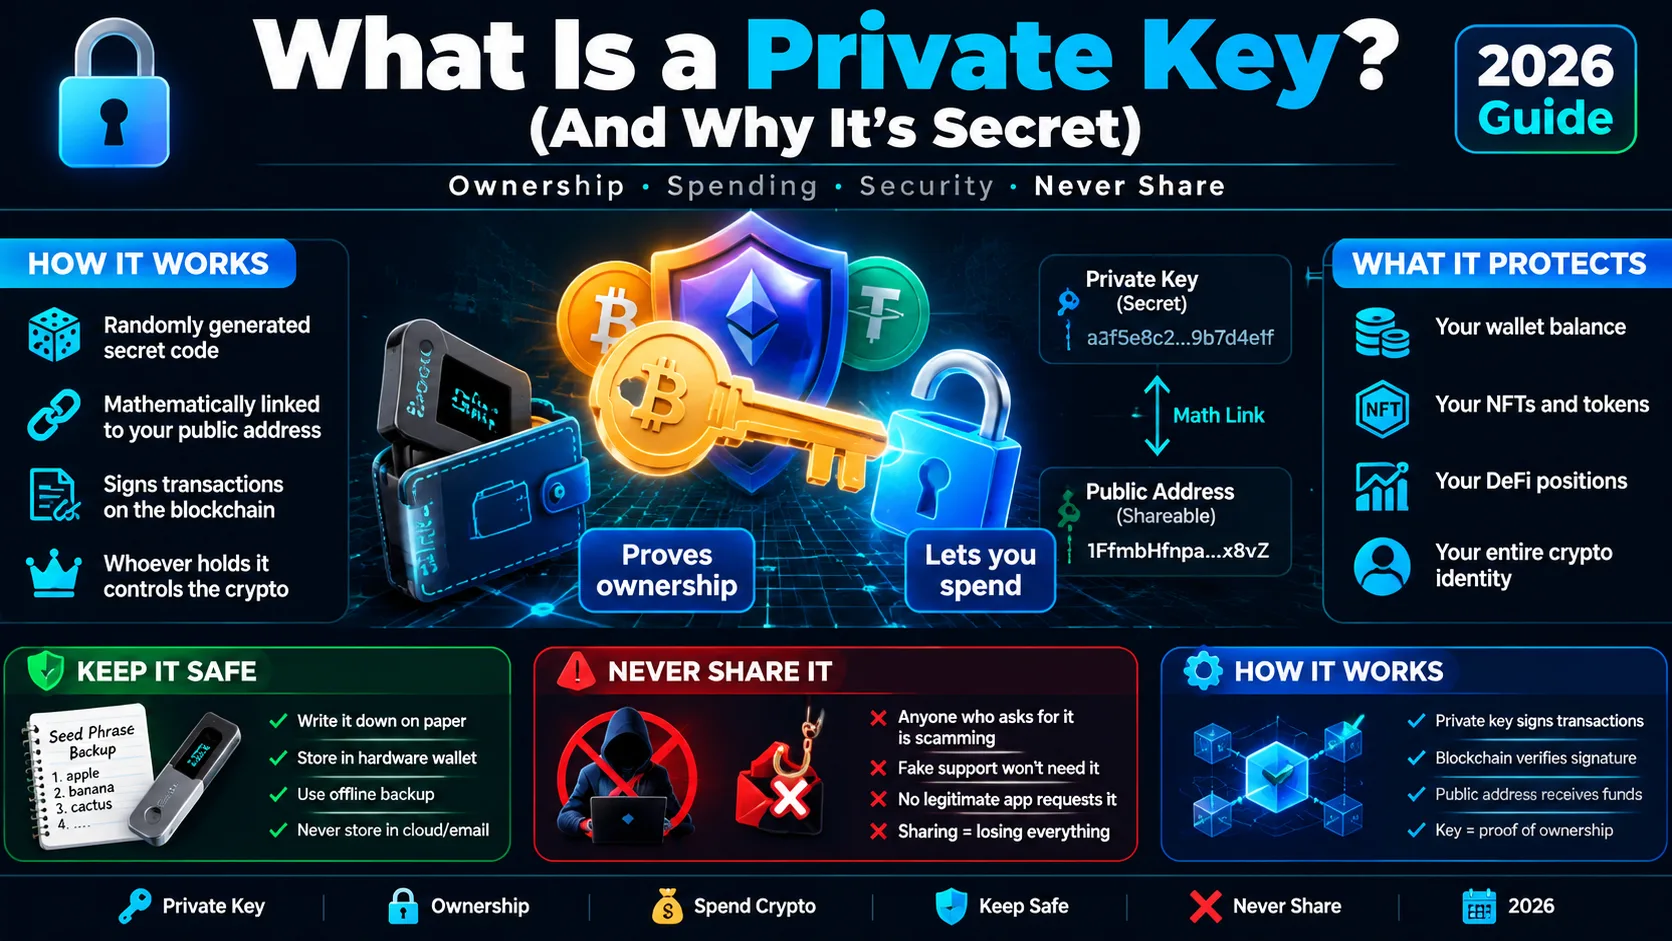
通行金鑰是同時取代密碼與 2FA 代碼的現代方案。它是一對存在你裝置上的加密金鑰——手機、電腦或硬體安全金鑰——用指紋、臉部或裝置 PIN 解鎖。
三個特性讓它比代碼更強:
- 不用輸入,也就無從釣起。 沒有 6 位數代碼能讓詐騙者叫你「唸出來」。假網站收不到通行金鑰,因為通行金鑰從不離開你的裝置。
- 綁定真實網站。 通行金鑰在加密層面綁定確切的網站網域,所以對
binnance.com這類仿冒網域會直接拒絕運作。這是在協定層面擋下釣魚,而不是靠警覺性。 - 對 SIM 卡換卡免疫。 因為完全不依賴電話號碼或電信業者,劫持你的號碼對攻擊者毫無用處。
實際的坑是:弄丟唯一持有通行金鑰的裝置,你就被鎖在門外。所以註冊兩個通行金鑰——例如一個在手機、一個在留在家裡的硬體金鑰——正如 Kraken 對其登入 2FA的建議。
逐步加固你的交易所帳戶
以下是完整順序,照重要程度排。就算其他都不做,也先把前面幾步做完——它們扛起大部分的防護。
步驟 1:設定一組強且獨一無二的密碼
建立一組至少 15 字元、從未在其他網站用過的密碼,交給密碼管理器保管。密碼管理器會幫你產生並記住它,所以「我背不起來」不再是重複使用密碼的理由。
步驟 2:保護你的 Email 帳戶
信箱是救援後門:大多數交易所靠 Email 重設密碼、確認提現。開啟你 Email 服務提供的最強 2FA——可以的話用通行金鑰或硬體金鑰——並給 Email 帳戶一組專屬密碼。用強登入保護弱信箱,等於前門上鎖、窗戶大開。
步驟 3:啟用通行金鑰或驗證器 App
在交易所的安全設定裡,有通行金鑰就加通行金鑰,否則加驗證器 App。用 App 掃 QR code,然後存好顯示的備份碼——寫在紙上、離線保存,像對待助記詞一樣慎重。這些是手機掛掉時的備用鑰匙。
步驟 4:設定防釣魚代碼
如果交易所有提供(Binance 與 Bybit 有),設一句你自己選的短詞。交易所會把這句詞蓋進每一封寄給你的正版 Email 裡。一封自稱來自交易所、卻沒有你的代碼的訊息,就是假貨——詳見下一節。
步驟 5:開啟提現地址白名單
啟用白名單,讓加密貨幣只能轉到你明確存過的地址,然後把自己的錢包地址加進去。這是價值最高的單一設定,因為入侵者就算登入成功,也無法把錢轉到除了你掌控地址以外的任何地方。原因見下文。
步驟 6:設定分動作 2FA 與提現鎖定
在交易所支援的地方,把提現與設定變更的 2FA 跟登入「分開」要求,並啟用任何提現延遲或鎖定。在 Binance 這是「2FA 驗證策略」(詳見此處);在 Coinbase 則是轉帳保護。
步驟 7:檢查裝置、登入狀態與 API 金鑰
最後,打開帳戶的安全或裝置管理頁面,查看已登入的狀態與有效的 API 金鑰。撤銷任何你不認得的項目。已經登進來的攻擊者通常會留著一個你沒建立的活動狀態或 API 金鑰——這就是揪出他們的方法。
防釣魚代碼是什麼?它怎麼擋下假 Email?
防釣魚代碼是你自選的一句短詞,交易所會把它插進每一封正版 Email 裡。Binance 的是八個字元;在安全設定設一次,之後任何真的 Binance Email 都會包含它。
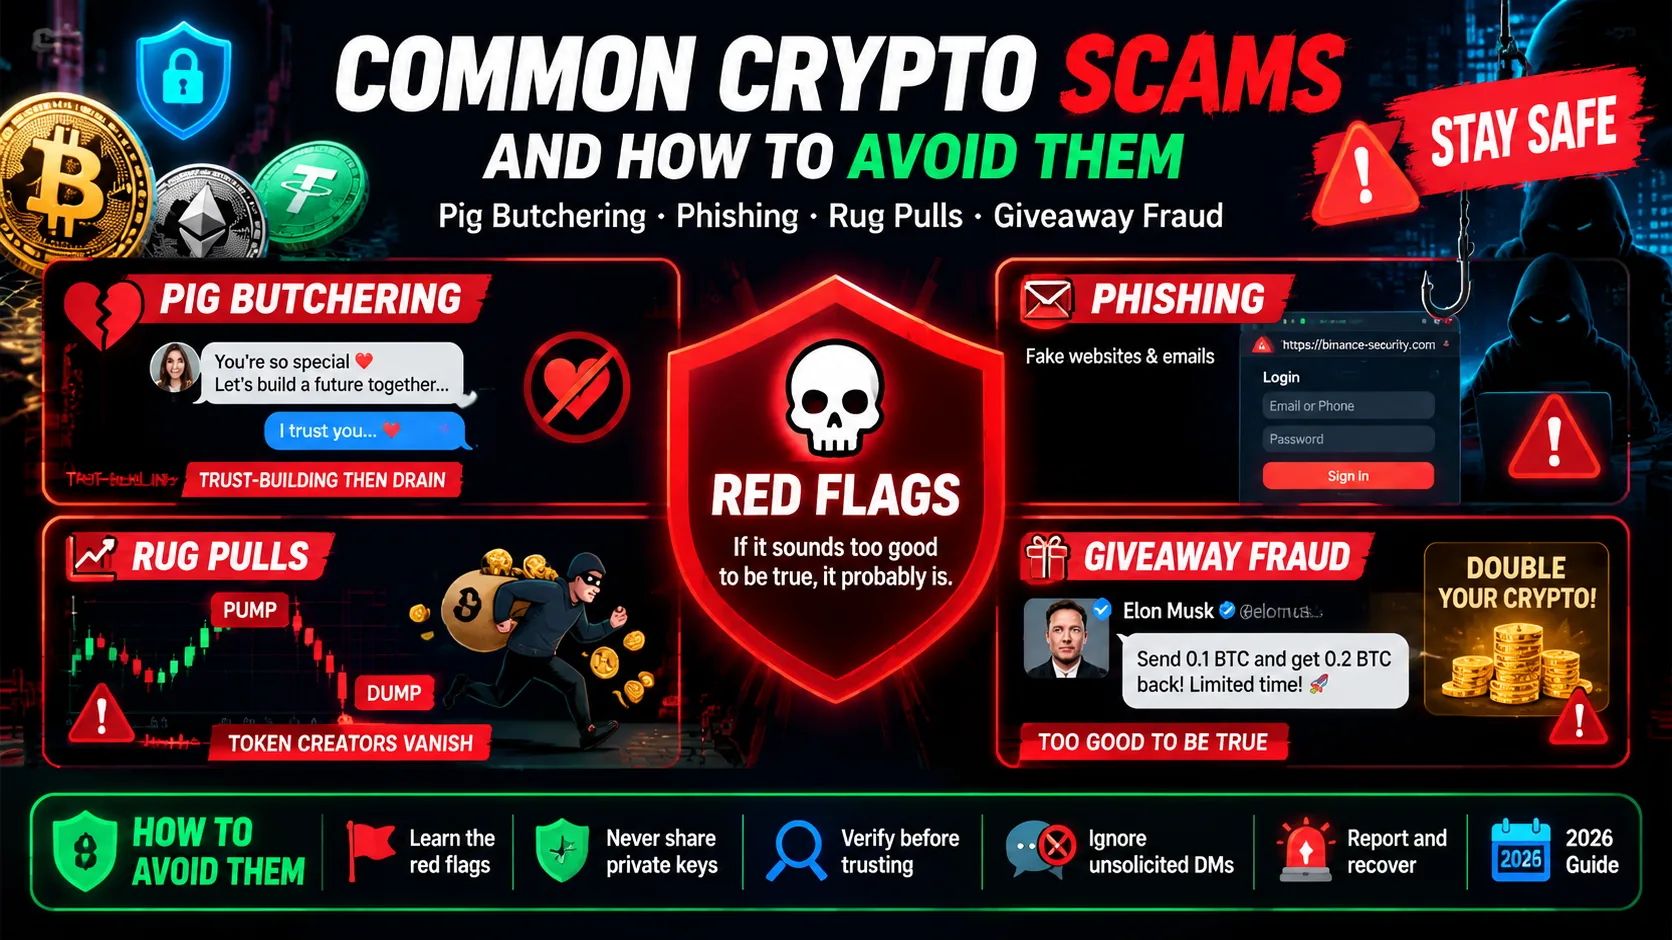
價值在於速度:與其瞇著眼檢查寄件地址或連結,你只要瞥一眼。有你的代碼 = 真的。代碼缺失或不對 = 假的。 釣魚正是大多數交易所帳戶被接管真正的起點——一封逼真的 Email 把你導向仿冒登入頁——這一行就能擋下最常見的開場。完整的模式庫請看我們的釣魚實戰指南,以及端到端的幣圈詐騙指南。
為什麼提現白名單才是真正救你的那步
多數人把帳戶安全想成「把駭客擋在外面」。但積極的攻擊者只需對一次,你卻得每次都對。提現白名單改變了這個數學。
設了白名單,加密貨幣只能從你帳戶轉到你事先核准的地址。就算攻擊者登入成功——密碼、2FA 全都過關——錢也到不了「他的」錢包,只能到你自己的。攻擊沒有回報,這才是最強的嚇阻。
兩個要搞對的細節:
- 提前加好自己的地址。 大多數交易所對新加白名單的地址有冷卻期(例如 Coinbase 對新地址要等 48 小時)。現在就設好,別等到要提現才弄。
- 白名單維持精簡。 不再用的地址就移除。留在清單上卻沒在用的地址,是你不會再盯的目的地。
各交易所支援哪些防護?
功能各異、而且會變——一律以交易所「當下」的安全設定為準。以下是截至 2026 年 10 月的概況:
| 防護 | Binance | Coinbase | Kraken | |---|---|---|---|---| | 通行金鑰/安全金鑰 | ✅ | ✅ | ✅ | | 驗證器 App 2FA | ✅ | ✅ | ✅ | ✅ | | 防釣魚代碼 | ✅(8 字元) | — | — | | 提現白名單 | ✅ | ✅(白名單) | ✅ | | 分動作 2FA/提現鎖定 | ✅(「2FA 驗證策略」) | ✅(轉帳保護) | ✅(全域設定鎖) |
「—」表示該特定功能不在本篇檢視的資料來源內——不代表交易所不安全。三項通用設定——通行金鑰、驗證器 App、提現白名單——三家都有,所以新手只要開這三項,在任何一家都受保護。
覺得被入侵了,第一個小時該做什麼?
如果你看到不認得的裝置登入、不是你觸發的 Email、或不是你的提現,照這個順序行動:
- 凍結提現,如果交易所有提供凍結或鎖帳戶的控制項——這能幫你爭取時間。
- 改密碼,然後重設 2FA(重掃 QR code),讓攻擊者設的任何登入狀態失效。
- 從安全頁面撤銷所有 API 金鑰與已登入裝置。攻擊者的持續存取就藏在這裡。
- 透過官方管道聯絡交易所客服——走它真正的網站或 App,別用訊息裡的號碼或連結,那可能本身就是詐騙者。
- 報案,向平台與當地執法單位通報,並保留交易雜湊、截圖與訊息當證據。
對錢要務實:轉出的加密貨幣幾乎追不回來,因為交易本質上不可逆。第一個小時的目標是止住進一步損失、把攻擊者鎖出去。關於自託管的同一問題,請看如何保障錢包安全。
總結
保障交易所帳戶是一份簡短、有順序的清單,不是謎題:一組獨一無二的密碼、Email 開 2FA、登入用通行金鑰或驗證器 App、防釣魚代碼、提現白名單,以及檢查裝置與 API 金鑰。照這個順序做,帳戶就會從軟柿子變成硬骨頭。
如果你要開新帳戶,就在建立 Binance 帳戶之後、入金之前,先跑完這份清單。也別忘了那條界線:2FA 保護的是「帳戶」,而你的私鑰與助記詞保護的是「自託管」——兩者需要不同的紀律。
還沒有 Binance 帳戶嗎?立即註冊輸入邀請碼BN2688
常見問題
驗證器 App 和簡訊 2FA 哪個好?
通行金鑰是什麼?跟一般 2FA 差在哪?
手機或驗證器 App 弄丟了怎麼辦?
Email 帳戶也真的需要 2FA 嗎?
覺得帳戶被入侵了,第一件事做什麼?
簡訊 2FA 總比沒有好嗎?
本頁部分連結為聯盟行銷連結:我們可能從中獲得佣金,但不會增加你的任何費用。本內容僅供教育用途,不構成財務、投資或法律建議。 聯盟行銷揭露 · 免責聲明.