
Segurança de carteiras: como manter sua cripto segura
Os hábitos de segurança de carteira que previnem perdas — proteger sua frase semente, revisar aprovações de tokens e detectar phishing — em uma lista.
 Lucas Almeida 5 min de leitura
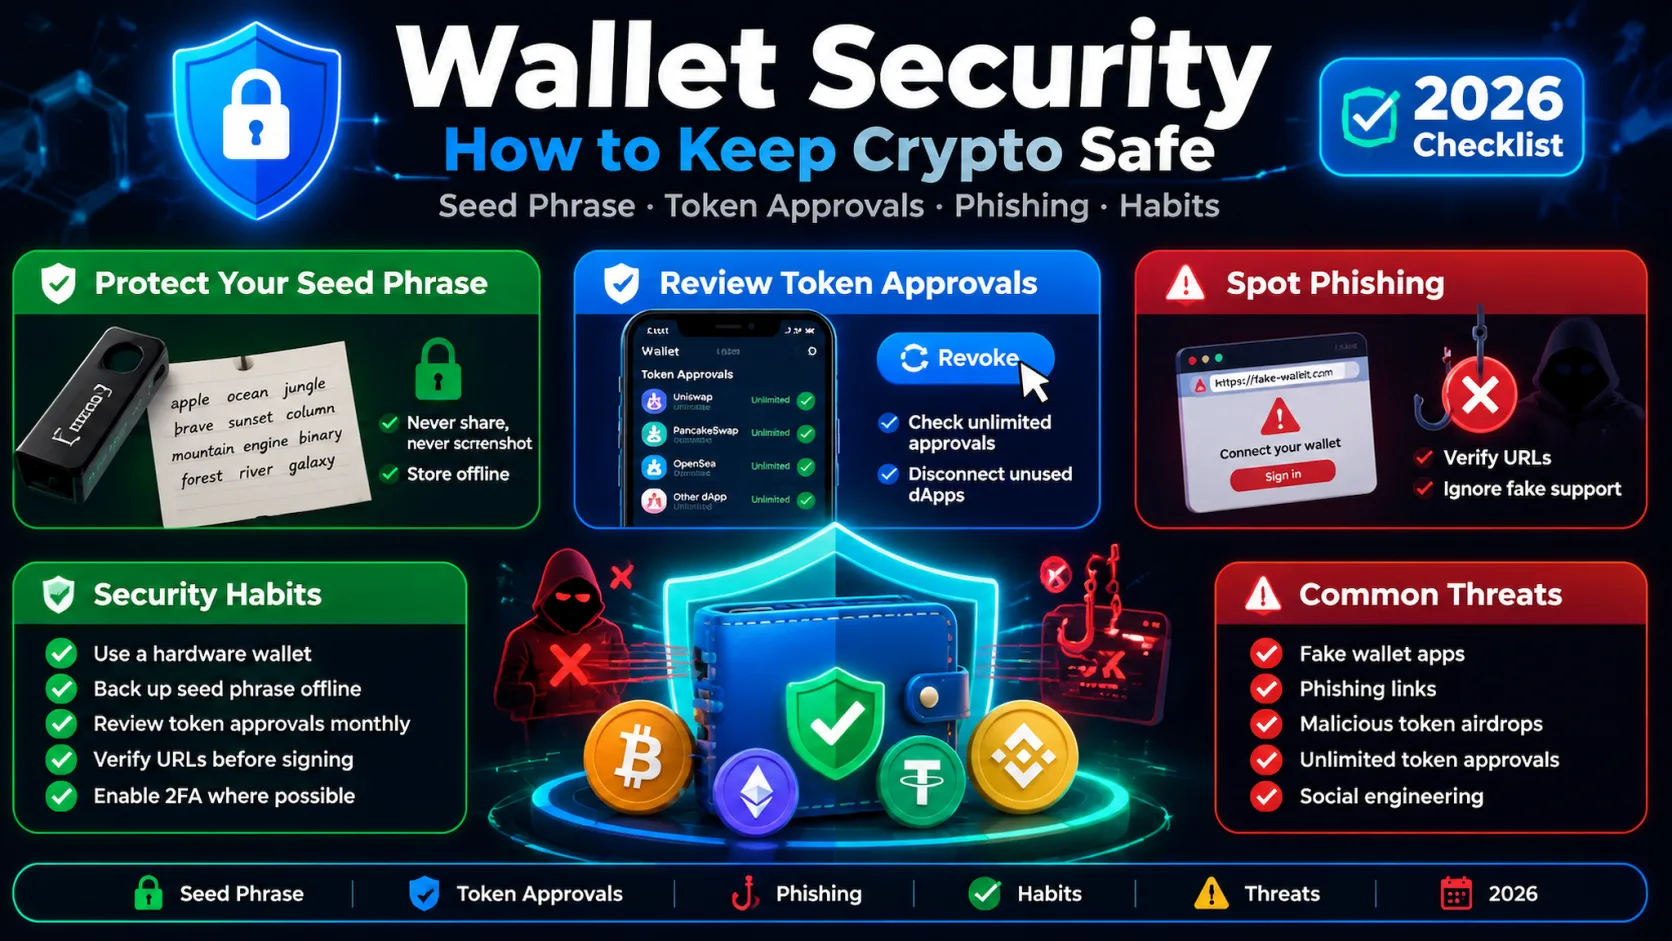
Pontos principais
- A maioria das perdas de carteira não são hacks — são uma frase semente digitada em um site falso, um endereço imitador colado do histórico, ou uma transação maliciosa assinada às pressas.
- Proteja a frase semente acima de tudo: escreva-a offline, em dois lugares, e nunca a digite em um site nem a compartilhe com ninguém.
- Revise cada aprovação de token antes de assinar, prefira aprovações limitadas em vez de ilimitadas, e revogue aprovações antigas mensalmente — uma aprovação obsoleta pode drenar seus tokens.
- Verifique mais do que os primeiros e últimos caracteres de um endereço, e mantenha as posições de longo prazo em uma carteira que nunca se conecta a dApps.
- Organize as defesas em camadas: 2FA em corretoras, uma carteira de hardware para economias e uma carteira quente separada para atividade cotidiana.
Segurança de carteiras tem menos a ver com ferramentas engenhosas e mais com um punhado de hábitos. A maioria das perdas não são hacks da criptografia — são uma frase semente digitada em um site falso, um endereço imitador colado do histórico, ou uma transação maliciosa assinada às pressas. Nada disso exige que um atacante seja habilidoso; só exige que você seja momentaneamente descuidado.
Este guia é a lista completa: proteja a frase semente, revise o que você aprova, detecte o phishing e mantenha uma rotina de manutenção simples. Defesa em camadas, nada complicado.
A única coisa que controla tudo: sua frase semente
Todo guia de segurança de carteira começa aqui porque todo o resto é secundário. Sua frase semente — de 12 a 24 palavras — é a chave mestra de cada conta na carteira. Qualquer pessoa que a leia pode gastar tudo, de qualquer lugar, para sempre.
As regras inegociáveis:
- Escreva-a em papel ou metal gravado, à mão — nunca como foto, captura de tela ou nota em um app.
- Mantenha duas cópias em duas localizações físicas, para que um único incêndio ou inundação não acabe com você.
- Nunca a digite em um site. Nenhum serviço, dApp ou equipe de suporte legítimo precisa dela em uma página web. Restaurar uma carteira acontece apenas dentro do app oficial da carteira.
- Nunca a compartilhe com ninguém, por nenhum motivo — qualquer pessoa que a peça está te enganando, “sempre, sem exceção”.
- Evite digitá-la em dispositivos não confiáveis — computadores de trabalho, laptops de biblioteca, telefones emprestados.
Para o panorama completo do que a frase é e como funciona, leia o que é uma frase semente e a entrada do glossário de frase semente.
A camada extra opcional: uma passphrase (25ª palavra)
Para qualquer pessoa que guarda um valor significativo, há uma camada extra opcional que vale a pena conhecer: uma passphrase (às vezes chamada de “25ª palavra”). Você adiciona uma palavra ou frase secreta de sua própria escolha à sua frase semente, e a carteira deriva um conjunto completamente diferente de contas a partir dela.
O efeito é genuinamente útil: mesmo que alguém encontre sua frase semente, não consegue alcançar as contas protegidas pela passphrase sem conhecê-la também. É uma segunda fechadura atrás da primeira porta.
A armadilha é igualmente real: a passphrase também não é recuperável. Se você a esquecer, as contas protegidas desaparecem — a frase semente sozinha não as restaurará. Esta é uma função avançada para pessoas que já dominam o básico, não um primeiro passo. Se você usar uma, guarde-a com a mesma disciplina offline que a própria frase, e nunca no mesmo papel.
Para posições genuinamente grandes, as melhorias padrão vão além: uma carteira multisig exige várias chaves para aprovar uma transação, então nenhuma chave ou pessoa individual consegue mover fundos sozinha, e MPC (computação multipartes) divide a chave entre dispositivos para que uma chave completa nunca exista em um único lugar. Ambas estão fora do alcance de iniciantes, mas são as ferramentas certas quando “proteger a frase” deixa de parecer suficiente. Veja como guardar cripto com segurança para o panorama maior.
Revise cada aprovação de token antes de assinar
Este é o tema de segurança que a maioria dos guias de iniciante omite, e é um dos maiores vetores de perda real em DeFi. Uma aprovação de token é a permissão que você concede a um contrato inteligente para mover um token específico em seu nome. O perigo: um contrato malicioso ou comprometido com uma aprovação ativa pode drenar seus tokens sem nenhuma ação adicional da sua parte.
Três hábitos que fecham a brecha:
- Leia o que você assina. Se você não consegue explicar em uma frase o que uma transação faz, rejeite-a. “Assinar às cegas” é assinar um cheque em branco. Um simulador de transações — uma ferramenta que pré-visualiza o que uma transação realmente faz antes de confirmar — vale a pena usar para qualquer coisa da qual você não tenha certeza.
- Prefira aprovações limitadas. Quando um dApp deixar você definir um limite de gasto, defina-o perto do valor que você realmente planeja usar — não “ilimitado”.
- Revogue aprovações antigas mensalmente. Aprovações antigas ficam ativas até você as revogar. Use uma ferramenta como Revoke.cash ou o verificador de aprovações de tokens da sua rede para revisar e revogar. Revogar custa uma pequena taxa de gás.
Dois tipos de assinatura merecem suspeita extra, porque concedem acesso amplo e contínuo: setApprovalForAll (que deixa um contrato mover cada token de um tipo, não apenas um) e as assinaturas permit (EIP-2612, que aprovam gasto por meio de uma assinatura off-chain em vez de uma transação normal). Trate qualquer aviso inesperado de qualquer uma delas como hostil até que se prove o contrário.
A regra geral: as únicas aprovações que você precisa são as que está usando ativamente. Todo o resto é uma porta aberta.
Verifique mais do que os primeiros e últimos caracteres
A verificação de endereço é a defesa mais barata que captura os ataques mais desagradáveis. Dois deles em particular:
- Envenenamento de endereços. Um atacante te envia uma transação de poeira de um endereço que se parece com um que você usou recentemente, esperando que você o copie do seu histórico em vez do real.
- Sequestro de área de transferência. O malware troca um endereço copiado pelo do atacante no meio segundo entre copiar e colar.
A defesa é a mesma para ambos: verifique o endereço a olho, e revise também um trecho do meio — não apenas os primeiros e últimos caracteres, porque os ataques de envenenamento de endereços coincidem deliberadamente com esses. Melhor ainda, use um livro de endereços para endereços aos quais você envia repetidamente, para não copiar e colar de jeito nenhum.
Separe suas carteiras por propósito
Um dos hábitos de maior valor também é um dos mais simples: não conecte suas posições de longo prazo a nada.
- Mantenha suas economias em uma carteira (idealmente de hardware) que nunca se conecta a dApps.
- Use uma carteira quente separada para trading, DeFi e qualquer coisa que exija conectar-se a um site.
A lógica é direta: uma má assinatura só consegue alcançar a carteira que a assinou. Se sua carteira de longo prazo nunca aprovou um único contrato, um site de phishing não tem nada a drenar mesmo que te engane. Veja nossa comparação de carteira quente vs. fria para saber como dividir suas posições entre camadas.
Detecte o phishing e a engenharia social
Quase toda campanha de dreno começa da mesma forma: um link não solicitado. Os padrões a reconhecer:
| Sinal de alerta | Como ele se parece | O que fazer |
|---|---|---|
| Suporte falso | Alguém te manda mensagem primeiro, “de” uma carteira ou corretora, pedindo sua frase ou um código | O suporte real nunca manda mensagem primeiro nem pede chaves — bloqueie e reporte |
| Domínios imitadores | Um site em uma URL quase certa, ex.: um nome de carteira escrito errado | Digite as URLs você mesmo ou use favoritos, nunca chegue por anúncio ou link |
| Urgência | “Resgate agora”, cronômetros de contagem regressiva, “sua carteira está comprometida” | A pressão é a ferramenta de um golpe — desacelere |
| Assinatura inesperada | Um aviso pedindo que você assine depois de conectar uma carteira | Leia-o; se você não consegue explicá-lo, rejeite-o |
A única regra que derrota a maior parte: trate cada DM e cada link como hostil até que se prove o contrário. Para o catálogo completo, leia os golpes de cripto mais comuns e nosso guia de campo de phishing.
Proteja também suas contas de corretora
A autocustódia é só metade do panorama — se você também tem fundos em uma corretora, essa conta precisa do mesmo cuidado.
- Use um app autenticador para 2FA, não SMS. O SMS é vulnerável à troca de SIM, em que um atacante convence sua operadora a transferir seu número. Veja o que é a autenticação de dois fatores.
- Proteja seu e-mail com uma chave de hardware também. Seu e-mail é a rota de redefinição da maioria das contas, então um e-mail comprometido pode desbloquear todo o resto. Uma chave de segurança de hardware (ou pelo menos um app autenticador) no seu e-mail principal fecha essa porta dos fundos.
- Use uma senha forte e única — um gerenciador de senhas supera a reutilização.
- Ative listas de permissão de saque (allowlists) para que uma conta comprometida só possa sacar para endereços que você aprova com antecedência.
Estas são as defesas de nível de conta que se emparelham com os hábitos de nível de carteira acima.
Uma rotina de manutenção simples
Segurança não é uma configuração única; algumas verificações recorrentes mantêm toda a pilha honesta.
| Cadência | O que fazer |
|---|---|
| Mensal | Revogue aprovações de tokens não usadas, desconecte dApps não usados, escaneie transações que você não fez, atualize o software da carteira |
| Trimestral | Teste sua recuperação em uma carteira de teste pequena, inspecione seus backups físicos de frase semente por danos, remova extensões de navegador não usadas |
| Anual | Revise cada dispositivo e carteira, atualize configurações e firmware, atualize seu plano de herança se tiver um |
O teste de recuperação trimestral merece ênfase: um backup que você nunca testou é uma hipótese, não um backup. Restaure uma carteira de teste pequena a partir da sua frase de vez em quando para confirmar que as palavras ainda funcionam — é a diferença entre “acho que meu backup está ok” e “sei que está”.
O que fazer se você acha que está comprometido
Se você acredita que sua frase, chave ou carteira foi exposta, a velocidade é todo o jogo. Aja imediatamente:
- Crie uma carteira fresca em um dispositivo limpo e confiável.
- Escreva a nova frase semente offline, e verifique que ela restaura.
- Mova cada ativo da carteira comprometida para os novos endereços o mais rápido que puder.
- Abandone a carteira antiga — trate a frase antiga como permanentemente queimada.
- Revogue qualquer aprovação na carteira antiga onde for possível.
Se a exposição é uma conta de corretora, troque sua senha, ative 2FA com app autenticador, congele os saques se a plataforma oferecer isso e entre em contato com o suporte. Não há desfazer para uma chave comprometida — a prevenção é a única proteção real.
Em resumo
Segurança de carteiras é uma pilha de hábitos simples, não uma única ferramenta engenhosa. Proteja a frase semente acima de tudo, revise cada aprovação de token e revogue as obsoletas, verifique endereços além dos primeiros e últimos caracteres, e mantenha suas posições de longo prazo em uma carteira que nunca toca uma dApp. Organize o resto em camadas — 2FA com app autenticador em corretoras, uma carteira de hardware para economias e uma rotina de manutenção mensal — e você terá fechado as portas que realmente custam a cripto das pessoas.
Se você está construindo sua segurança do zero, aprenda os fundamentos em ordem: o que é uma chave privada, depois o que é uma frase semente, depois como guardar cripto com segurança.
Ainda não tem uma conta na Binance?Cadastre-se agorainsira o código de indicaçãoBN2688
Perguntas frequentes
Qual é a regra mais importante de segurança de carteira?
O que é uma aprovação de token e por que devo revisá-la?
Como verifico se minha frase semente ou carteira foi comprometida?
Devo usar autenticação de dois fatores por SMS para minhas contas de cripto?
Uma carteira de hardware é suficiente para manter minha cripto segura?
Com que frequência devo revisar a segurança da minha carteira?
Editor-chefe e pesquisador principal
Editor do MyCryptoStart. Pesquisador independente de corretoras de criptomoedas, focado em taxas, segurança, KYC e integração — publica guias passo a passo em linguagem simples para iniciantes.
Ver página do autor →Alguns links desta página são links de afiliados: podemos receber uma comissão sem nenhum custo extra para você. Este conteúdo é educativo e não é aconselhamento financeiro, de investimento ou jurídico. Divulgação de afiliados · Aviso legal.
Continuar lendo
Carteiras com custódia vs sem custódia: qual é mais segura?
Carteiras com custódia deixam a plataforma guardar suas chaves; as sem custódia fazem você ser o banco. Compare controle, recuperação, segurança e como dividir.
Carteiras de hardware explicadas: guia de armazenamento frio
O que uma carteira de hardware faz, quando vale a pena comprá-la, em que Ledger e Trezor diferem, e as regras de configuração que mantêm o armazenamento frio seguro.
Carteira quente vs. fria: diferenças-chave
As carteiras quentes estão conectadas à internet e são convenientes; as frias mantêm as chaves offline e seguras. Uma comparação de segurança, custo e conveniência.