
Golpes comuns de cripto e como evitá-los
Os golpes de cripto mais comuns — pig butchering, phishing, rug pulls e fraudes de sorteio — como cada um funciona, os sinais de alerta e o que fazer se você for vítima de um golpe.
 Lucas Almeida 5 min de leitura
Pontos principais
- A fraude com cripto atingiu níveis recordes em 2024: o FBI registrou US$ 9,3 bilhões em perdas por fraude relacionada a cripto, e a Chainalysis estimou pelo menos US$ 9,9 bilhões em receitas de golpes, projetando um recorde de US$ 12,4 bilhões à medida que mais carteiras eram identificadas.
- O 'pig butchering' é a maior categoria individual, respondendo por 33% das entradas de golpes em 2024 e crescendo cerca de 40% ano a ano.
- Todo golpe se reduz a um de dois pedidos: 'envie-me dinheiro' ou 'me dê sua frase semente ou login'. Nenhuma oportunidade legítima jamais pede qualquer um dos dois.
- Rendimentos garantidos, contato não solicitado, pressão de tempo e qualquer pedido da sua frase semente são sinais de alerta universais em todo tipo de golpe.
- Se você foi vítima de um golpe, aja dentro da primeira hora: reporte à plataforma e às autoridades, revogue qualquer aprovação de carteira e preserve as evidências — mas espere que os fundos em si provavelmente não sejam recuperados.
Os golpes de cripto roubaram uma quantidade recorde de dinheiro em 2024 — o FBI registrou US$ 9,3 bilhões em fraude relacionada a cripto, e a Chainalysis estimou pelo menos US$ 9,9 bilhões em receitas de golpes, projetando um recorde de US$ 12,4 bilhões à medida que mais carteiras eram identificadas.
Os golpes se resumem a um punhado de padrões, e cada um termina nos mesmos dois pedidos: envie-me dinheiro, ou me dê sua frase semente ou login. Depois que você aprende os padrões, detectá-los se torna mecânico.
Qual é o tamanho do problema de golpes de cripto em 2024 e 2025?
A fraude com cripto é a categoria de crime financeiro que mais cresce, e os números estão subindo de forma acentuada, não caindo.
O relatório de 2024 do Centro de Reclamações de Crimes na Internet (IC3) do FBI, publicado em 2025, registrou US$ 9,3 bilhões em perdas por fraude relacionada a cripto em quase 150.000 reclamações — um salto de 66% desde 2023. Dentro disso, só a fraude de investimento em cripto respondeu por aproximadamente US$ 5,7 bilhões em 41.557 reclamações, subindo 47% ano a ano. As vítimas com mais de 60 anos reportaram mais de US$ 4,8 bilhões, grande parte ligada a investimentos fraudulentos em cripto.
O relatório de golpes de 2024 da Chainalysis, publicado em 13 de fevereiro de 2025, colocou as perdas totais de golpes de cripto em pelo menos US$ 9,9 bilhões, com projeção de que o número final alcançaria um recorde de US$ 12,4 bilhões. Dois tipos de golpe — esquemas de investimento de alto rendimento e “pig butchering” — responderam por mais de 80% de todos os fundos de vítimas naquele ano.
Duas coisas se destacam nos dados:
- Os golpistas estão indo mais amplos, não mais fundo. A Chainalysis descobriu que os depósitos em golpes de pig butchering saltaram cerca de 210% enquanto o tamanho médio do depósito caiu aproximadamente 55% — uma mudança de alguns poucos golpes longos, de alto valor e “românticos” para muitos pagamentos menores e rápidos.
- A IA está multiplicando o problema. A Chainalysis relatou que a fraude impulsionada por IA cresceu cerca de 1.900% em 2024, à medida que os golpistas usavam modelos de linguagem para escrever mensagens convincentes em escala e gerar perfis falsos e vídeos deepfake.
Para contextualizar como essas perdas ocorrem no nível técnico, leia nossos guias de o que é uma chave privada e como proteger sua frase semente. A maioria dos golpes não são invasões de código — são engenharia social que convence a vítima a entregar as chaves ou o dinheiro.
Quais são os golpes de cripto mais comuns em 2026?
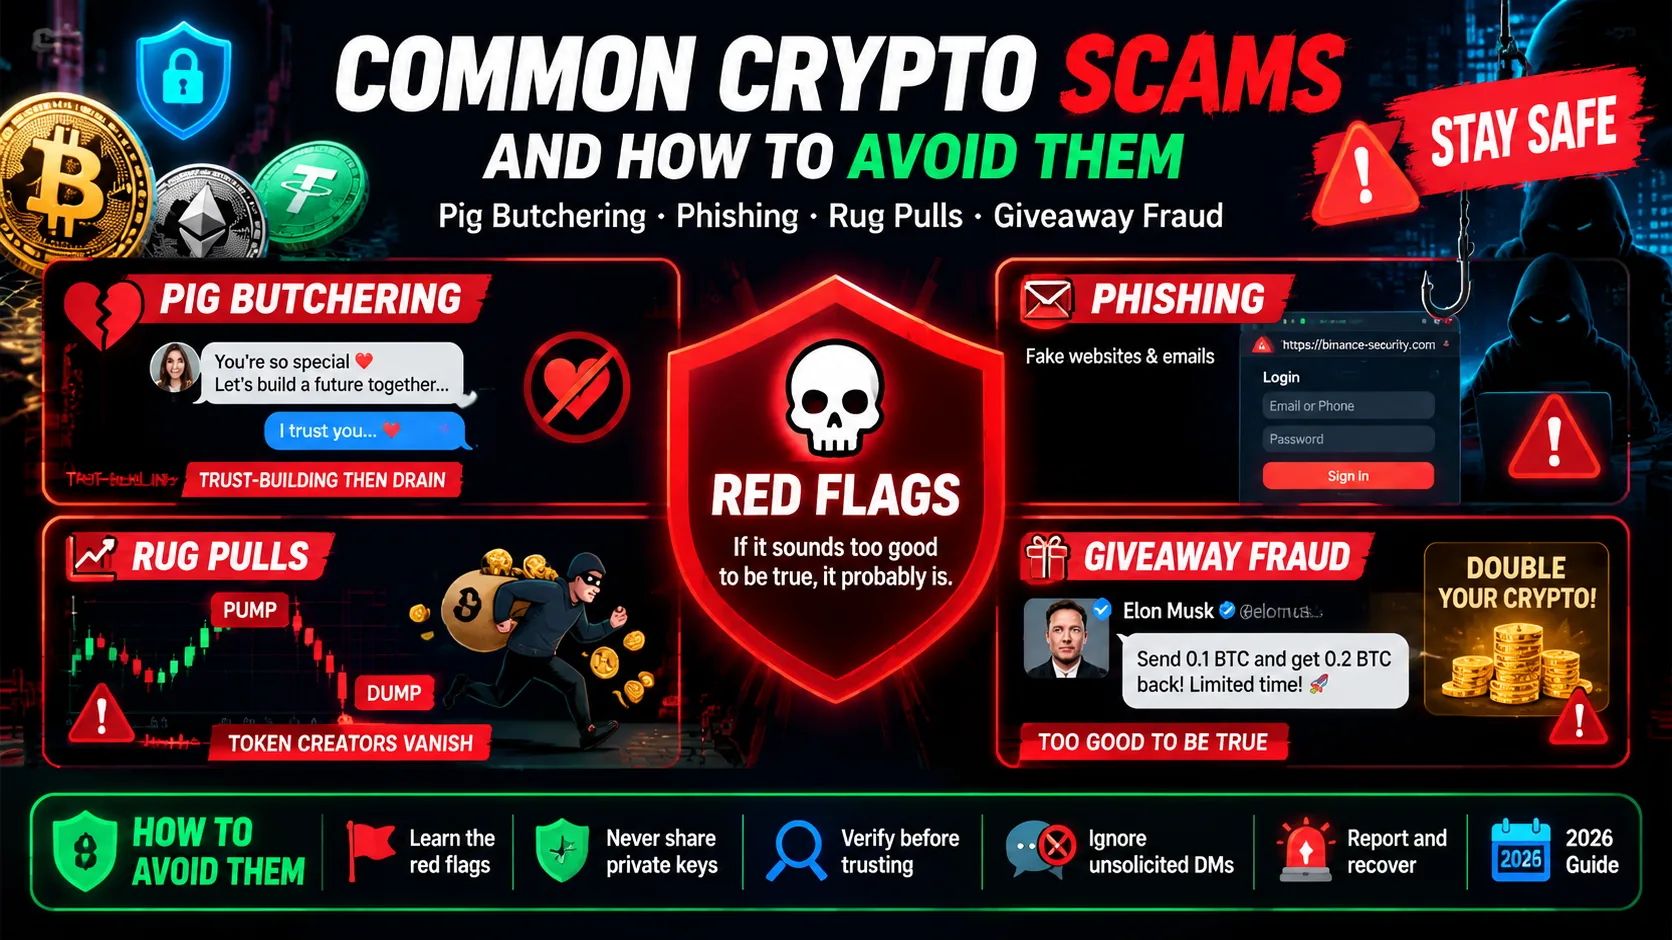
Seis padrões respondem por quase toda a fraude com cripto: pig butchering, phishing, rug pulls, golpes de sorteio, apps e carteiras falsas, e golpes de emprego ou recuperação.
| Tipo de golpe | Como funciona em uma frase | O que ele quer de você |
|---|---|---|
| Pig butchering | Um estranho constrói confiança durante semanas e depois te guia a uma plataforma de trading falsa | Dinheiro, repetidamente |
| Phishing | Um site falso ou mensagem de “suporte” te engana para fazer login ou digitar sua frase semente | Detalhes de login ou frase semente |
| Rug pull | Os desenvolvedores promovem um token e depois drenam sua liquidez e desaparecem | Dinheiro |
| Golpe de sorteio | “Envie 1 ETH, receba 2 de volta” de uma conta de celebridade ou corretora | Dinheiro |
| App / carteira falsa | Um app clone convincente que rouba o que você digitar | Frase semente ou login |
| Golpe de emprego / recuperação | Um emprego falso ou uma oferta de “podemos recuperar seus fundos” | Dinheiro ou credenciais |
O restante deste guia percorre cada um deles e, em seguida, apresenta um único conjunto de sinais de alerta que captura todos.
O que é um golpe de “pig butchering” e como funciona?
O pig butchering é uma fraude de investimento de longo prazo que começa com contato amigável não solicitado e termina com a vítima enviando dinheiro a uma plataforma de trading falsa que mostra ganhos falsos.
O nome vem do golpista “engordando o porco” — construindo confiança durante dias, semanas ou até meses — antes do “abate”, quando o dinheiro é levado. É a maior categoria individual de fraude com cripto, cerca de 33% das entradas de golpes em 2024 e subindo aproximadamente 40% ano a ano.
O roteiro é consistente:
- A abertura. Chega uma mensagem de um SMS de “número errado”, um match de app de namoro ou um pedido em redes sociais. O estranho é amigável, atraente e sem pressa.
- A virada. Com o passar dos dias, a conversa gira para dinheiro. A pessoa acaba tendo um “tio com um algoritmo” ou um sinal de trading “seguro”.
- A plataforma. Eles te guiam a um site ou app de trading que parece sofisticado e mostra seus depósitos crescendo. Os ganhos são falsos — nada está de fato operando.
- A extração. Saques pequenos podem funcionar no início para construir confiança. Quando você tenta sacar um valor grande, dizem que primeiro você precisa pagar “impostos”, “taxas” ou um “depósito de segurança”. Esses pagamentos também são roubados.
O sinal é a plataforma, não a pessoa. Uma corretora real como Binance não exige que você pague uma taxa antes de poder sacar dinheiro que já é seu. E toda a relação começou com um estranho iniciando o contato — algo que nenhuma oportunidade de investimento legítima faz.
Regra geral: se uma oportunidade de investimento entrou em contato com você primeiro, especialmente vinda de um estranho que começou com conversa, é golpe.
O que é phishing e como você detecta um site ou agente de suporte falso?
O phishing se passa por um serviço legítimo para roubar seu login, senha ou frase semente — normalmente por meio de um site falso ou de um agente de suporte falso.
Dois tipos dominam. O primeiro é o site falso: um e-mail ou mensagem afirma que há um problema com sua conta na corretora e te leva a um domínio quase idêntico — um exemplo real é binnance.com com dois “n” — onde você “faz login” e entrega suas credenciais. O segundo é o suporte falso: uma conta que se passa pelo suporte da Binance, MetaMask ou Ledger te manda mensagem primeiro, afirmando que sua carteira está “comprometida” e que você precisa “importar sua frase para protegê-la”.
Aqui está o teste que captura ambos. Um agente de suporte real e um golpista são separados por quatro linhas claras:
| Um agente de suporte real… | Um golpista… |
|---|---|
| Nunca entra em contato primeiro sobre um problema | Te manda mensagem “com urgência” do nada |
| Nunca pede sua frase semente, senha ou código 2FA | Pede exatamente essas coisas |
| Nunca envia um link para “verificar” fazendo login | Envia um link encurtado ou imitador |
| Nunca pede que você envie cripto para “desbloquear” ou “recuperar” | Pede que você deposite para “consertar” algo |
Adicione as URLs reais das corretoras e carteiras que você usa aos favoritos e só faça login pelo favorito — nunca por um link em uma mensagem. Uma frase semente nunca é digitada em um site, ponto final. Para a biblioteca completa de padrões, leia nosso guia de campo de phishing.
O que é um rug pull e como você verifica um token antes de comprar?
Um rug pull acontece quando os criadores de um token promovem um projeto, atraem compradores e depois drenam o pool de liquidez, deixando os detentores com um token sem valor.
Funciona porque o “preço” do token nunca foi respaldado por nada além da própria liquidez do criador. Quando o criador tira essa liquidez — “puxando o tapete” — os compradores não conseguem vender, e o token desaba a zero. Os esquemas de pump-and-dump são um primo: influenciadores promovem uma moeda, insiders vendem no pico, e todos os outros ficam com a perda.
Quatro verificações capturam a maioria dos rug pulls antes da compra:
- Concentração de detenção. Abra o token em um explorador de blockchain (Etherscan para Ethereum, Solscan para Solana) e veja os principais detentores. Se poucas carteiras têm uma grande parcela da oferta, uma delas pode despejá-la.
- Bloqueio de liquidez. Projetos legítimos bloqueiam sua liquidez por um período fixo; se a liquidez está desbloqueada, o criador pode retirá-la a qualquer momento.
- Auditoria. Uma auditoria de contrato inteligente independente é uma base, não uma garantia — mas a ausência dela é um sinal de alerta.
- Identidade da equipe. Uma equipe anônima ou não verificável não tem nada a perder ao desaparecer.
Nenhuma dessas verificações é perfeita sozinha. Juntas, elas filtram a maioria dos tokens que existem puramente para pegar seu dinheiro.
O que é um golpe de sorteio e por que funciona?
Um golpe de sorteio promete multiplicar o que você enviar — “envie 1 ETH, receba 2 de volta” — muitas vezes se passando por uma celebridade, corretora ou projeto conhecido.
A mecânica é simples: uma conta falsa anuncia um “sorteio”, um “evento de lançamento” ou uma promoção de “Elon Musk / Vitalik” e instrui as vítimas a enviar cripto para um endereço listado para “verificar” a carteira ou “desbloquear” uma recompensa. A recompensa nunca chega; o endereço pertence ao golpista.
Os golpes de sorteio funcionam porque parecem reais. Os golpistas clonam o nome exato, o avatar e a contagem de seguidores de uma conta verificada e respondem a publicações legítimas para que a oferta falsa apareça nas respostas de um anúncio real. Às vezes, uma conta real de alto perfil é comprometida brevemente e publica o golpe diretamente.
A solução é uma regra sem exceções: ninguém legítimo jamais pede que você envie cripto para receber cripto. Se enviar dinheiro é condição para receber dinheiro, é golpe. O sorteio é grátis, ou é fraude.
O que são apps falsos e carteiras falsas?
Um app falso é um clone convincente de uma carteira ou corretora real que rouba o que você digitar nele — na maioria das vezes, sua frase semente ou senha.
Os golpistas distribuem esses clones por meio de listagens falsas em lojas de aplicativos, anúncios em resultados de busca ou links de download em mensagens. O app funciona normalmente por um tempo; pode até mostrar um saldo. O roubo acontece na configuração, quando a carteira falsa pede que você digite ou “faça backup” da sua frase semente e a envia ao atacante.
Dois hábitos previnem isso completamente:
- Baixe da fonte. Instale carteiras apenas pelo site oficial do desenvolvedor ou pela listagem oficial na loja de aplicativos, nunca por um link em uma mensagem ou um anúncio.
- Nunca digite uma frase semente “para conectar”. Uma carteira real gera uma frase; ela não pede que você digite uma existente, a menos que esteja deliberadamente restaurando um backup.
A mesma lógica se aplica às extensões de navegador: verifique o nome do desenvolvedor, a contagem de instalações e as avaliações antes de adicionar qualquer coisa que guarde seus fundos.
O que são golpes de emprego e golpes de recuperação de cripto?
Dois golpes adjacentes se aproveitam de momentos diferentes: os golpes de emprego miram pessoas em busca de trabalho, e os de recuperação miram pessoas que já foram vítimas de golpe uma vez.
Golpes de emprego. Chega uma oferta de “trabalho em casa” com dinheiro fácil anexado — muitas vezes “processar pagamentos” ou “gerenciar uma carteira”. Pede-se à vítima que receba e repasse cripto, ou que pague uma “taxa de treinamento” ou “depósito de equipamento” antecipadamente. No primeiro caso, a vítima está lavando dinheiro para o golpista; no segundo, a taxa simplesmente é roubada. A Chainalysis notou os esquemas de emprego falso como uma porta de entrada crescente em 2024. Um emprego real nunca exige que você pague para começar, nem que mova dinheiro por uma carteira pessoal.
Golpes de recuperação. Depois que uma vítima perde dinheiro, um “especialista em recuperação” — muitas vezes o mesmo golpista ou um colega — aparece afirmando que consegue recuperar os fundos mediante uma taxa. A taxa é roubada, e a “recuperação” nunca acontece. Por isso, depois de qualquer perda, a suposição mais segura é que qualquer pessoa que entre em contato prometendo recuperação é um segundo golpe.
Quais são os sinais de alerta universais?
Todo golpe, independentemente do tipo, dispara um ou mais dos mesmos sinais de alerta. Se você vir qualquer um destes, pare.
| Sinal de alerta | O que normalmente significa |
|---|---|
| Rendimentos garantidos ou altos com baixo risco | Nada em cripto é garantido; este é o núcleo de todo golpe de investimento |
| Contato não solicitado que gira para dinheiro | A abertura característica do pig butchering e dos golpes de emprego |
| Pressão de tempo ou “tempo limitado” | A urgência existe para impedir que você pense |
| Um pedido da sua frase semente, chave ou senha | Nenhum serviço legítimo jamais pede isso |
| “Envie dinheiro para receber dinheiro” | Golpes de sorteio e desbloqueio |
| Uma equipe anônima ou sem auditoria | Um rug pull esperando para acontecer |
| Um estranho que “pode recuperar seus fundos” | Um golpe de recuperação |
| Pagar uma taxa antes de poder sacar | A plataforma é falsa, e seu dinheiro já se foi |
O fio comum: o golpista precisa que você aja antes de verificar. Desacelerar — mesmo por um dia — derrota a maioria desses esquemas, porque todo o modelo deles depende do impulso.
Como você verifica que um projeto ou plataforma é legítimo?
Antes de enviar dinheiro a qualquer plataforma, execute uma lista curta de devida diligência que leva dez minutos e filtra a maior parte da fraude.
- Verifique o registro. A corretora está registrada em um órgão regulador financeiro que você consiga verificar? Procure o registro do regulador diretamente, não um selo no site.
- Verifique a URL. Digite-a você mesmo ou use um favorito. Não siga um link de uma mensagem, anúncio ou resultado de busca que você não verificou.
- Verifique a equipe. Um projeto real nomeia seus fundadores. Equipes anônimas não têm nada a perder.
- Verifique o token. Concentração de detenção, bloqueio de liquidez e auditoria — as três verificações da seção de rug pull.
- Verifique as alegações. Se o rendimento prometido parece impossível, é porque é. “10% ao dia” não é investimento; é uma aritmética que não pode existir.
Se uma única verificação falhar, afaste-se. A assimetria é acentuada: uma oportunidade legítima continuará lá depois que você a verificar, enquanto um golpe precisa que você aja agora.
O que você deve fazer na primeira hora depois de ser vítima de golpe?
Se você foi vítima de um golpe, aja rápido: reporte à plataforma e às autoridades, revogue aprovações de carteira, proteja suas outras contas e preserve as evidências. Não espere que os fundos em si voltem.
As transações de cripto são irreversíveis, então o objetivo realista da primeira hora é interromper mais perdas e dar às autoridades a melhor chance de congelar os fundos em uma corretora centralizada antes que virem dinheiro. Os passos, em ordem:
- Pare de enviar dinheiro. Não pague nenhum “imposto”, “taxa” ou “depósito de desbloqueio” — sempre é mais roubo.
- Revogue aprovações de carteira. Se você conectou uma carteira a um site de golpe, revogue as aprovações de tokens imediatamente (ferramentas como revoke.cash permitem fazer isso). As aprovações podem deixar o atacante drenar os fundos mesmo depois que o saldo se move.
- Reporte à plataforma. Se o dinheiro foi para o endereço de uma corretora real, reporte a transação ao suporte dessa corretora imediatamente — eles podem congelar a conta receptora.
- Reporte às autoridades. Nos EUA, registre no IC3 do FBI (ic3.gov). No Reino Unido, use o Action Fraud. Outros países têm equivalentes. Inclua os hashes das transações.
- Proteja todo o resto. Troque as senhas, ative a autenticação de dois fatores e trate qualquer conta que compartilhava uma senha como comprometida.
- Preserve as evidências. Salve IDs de transação, mensagens, capturas de tela e endereços de carteira antes que sejam apagados.
- Espere o acompanhamento. Qualquer pessoa que entre em contato prometendo “recuperar” os fundos provavelmente é um segundo golpe. Não pague a elas.
Reportar raramente recupera o dinheiro, mas importa por um motivo diferente: alimenta os conjuntos de dados — como o IC3 do FBI e o rastreamento de golpes da Chainalysis — que as autoridades e as corretoras usam para congelar fundos e identificar as operações por trás deles.
Como você se protege daqui em diante?
A proteção é um conjunto de comportamentos padrão, não um único truque: desacelere, verifique de forma independente, mantenha suas chaves offline e nunca aja diante de contato não solicitado.
Uma lista curta que cobre quase todo cenário deste guia:
- Desacelere. Os golpistas fabricam urgência porque pessoas calmas não enviam dinheiro a estranhos.
- Verifique de forma independente. Revise URLs, reguladores, equipes e métricas de token você mesmo — nunca por um link que o estranho enviou.
- Nunca compartilhe sua frase semente ou senha. Com ninguém, jamais, por nenhum motivo declarado. Veja nosso guia de frase semente sobre como guardá-la.
- Adicione os sites reais aos favoritos. Faça login apenas pelos seus próprios favoritos, não por links em mensagens.
- Use 2FA e uma carteira de hardware para qualquer coisa significativa. Uma conta com autenticação de dois fatores sobrevive a uma senha roubada; uma carteira de hardware sobrevive a uma frase semente alvo de phishing.
- Combine sua confiança com o valor. Trate valores grandes como dignos de devida diligência séria, e trate toda oferta não solicitada como hostil por padrão.
O objetivo não é a paranoia. É fazer os dois pedidos do golpista — “envie-me dinheiro” e “me dê suas chaves” — caírem sobre um muro de “não” automático.
Em resumo
Os golpes de cripto estão em escala recorde — US$ 9,3 bilhões em fraude registrada pelo FBI e pelo menos US$ 9,9 bilhões em receitas de golpes estimadas pela Chainalysis em 2024 — mas todos desabam em dois pedidos: envie dinheiro, ou entregue sua frase semente ou login. Aprenda os seis padrões, execute a lista de verificação e desacelere sempre que alguém criar urgência.
A ordem em que você constrói suas defesas importa. Comece com o que é uma chave privada e como proteger sua frase semente — as duas coisas que todo golpe busca em última instância — e depois use nosso guia de campo de phishing para reconhecer as mensagens antes de agir sobre elas.
Ainda não tem uma conta na Binance?Cadastre-se agorainsira o código de indicaçãoBN2688
Perguntas frequentes
Posso recuperar meu dinheiro depois de um golpe de cripto?
Qual é o golpe de cripto mais comum agora?
Como sei se um projeto de cripto é um rug pull?
Uma corretora ou carteira legítima algum dia pedirá minha frase semente?
O que devo fazer se um estranho me oferecer um investimento de cripto no WhatsApp ou Telegram?
Como os golpistas estão usando IA em 2025 e 2026?
Editor-chefe e pesquisador principal
Editor do MyCryptoStart. Pesquisador independente de corretoras de criptomoedas, focado em taxas, segurança, KYC e integração — publica guias passo a passo em linguagem simples para iniciantes.
Ver página do autor →Alguns links desta página são links de afiliados: podemos receber uma comissão sem nenhum custo extra para você. Este conteúdo é educativo e não é aconselhamento financeiro, de investimento ou jurídico. Divulgação de afiliados · Aviso legal.
Continuar lendo
Como proteger sua conta de corretora (2FA e chaves de acesso)
Blinde sua conta de corretora de cripto: chaves de acesso, apps autenticadores, códigos antiphishing e lista de permissões de saque, na ordem certa.
O que é uma chave privada? (E por que ela é secreta)
Uma chave privada é o código secreto que prova que você possui sua cripto e permite que você a gaste. Aprenda como ela funciona e como mantê-la segura.
O que é uma frase semente? Como protegê-la
Uma frase semente é uma chave mestra de 12–24 palavras que controla sua carteira. Aprenda o que é, como guardá-la com segurança e como detectar os golpes que a roubam.