
Carteiras e segurança
O que é phishing em cripto e como você o detecta?
Resposta rápida
Phishing é um golpe em que atacantes se passam por um serviço em que você confia — uma corretora, carteira ou equipe de suporte — para te enganar a entregar acesso. Em cripto ele assume três formas principais: páginas de login falsas que capturam suas credenciais, agentes de suporte falsos que pedem sua frase semente e sites maliciosos que solicitam uma assinatura de aprovação de carteira que drena seus fundos. O phishing de cripto é irreversível: fundos roubados normalmente somem em minutos.
Pontos principais
- Sites falsos clonam os reais perfeitamente — a única verificação confiável é a URL, digitada por você ou a partir de um favorito.
- Nenhuma equipe de suporte legítima jamais pede sua frase semente, senha ou código 2FA.
- As 'solicitações de assinatura' de carteira podem conceder a contratos permissão para gastar seus tokens — leia o que você está aprovando ou recuse.
- A urgência é o sinal: 'conta bloqueada', 'verifique agora', 'uma oportunidade de resgatar'. Serviços reais não funcionam assim.
Como o phishing de cripto se parece?
O movimento clássico: algo cria urgência — um e-mail sobre um login vindo do exterior, um DM sobre um airdrop para o qual você se qualificou, um anúncio de busca “Binance” que na verdade é binnance-secure.com — e depois uma cópia perfeita ao pixel do site real. Você digita sua senha e código 2FA no falso; a automação do atacante os retransmite ao site real em segundos e entra como você. Os kits de phishing modernos derrotam todo instinto de “checar o design”, porque o design é real. A URL é a única pegada que não pode ser falsificada, por isso a disciplina de navegação supera a vigilância: não avalie links, recuse-se a clicar neles.
A variante mais avançada pula as senhas por completo: um site DeFi pede à sua carteira assinar uma “aprovação” que concede a um contrato direitos ilimitados sobre um token, e a drenagem acontece depois enquanto você dorme — às vezes semanas depois, quando você já esqueceu que assinou. Ambas rodam no mesmo motor: um momento de atenção desviada.
A biblioteca de padrões, condensada
Cada jogada de phishing em cripto é uma de um punhado de formas:
| Pretexto | O que querem | O sinal denunciador |
|---|---|---|
| “Verifique sua carteira” airdrop/resgate | Uma assinatura ou aprovação | Você nunca se inscreveu em nada |
| “Carteira comprometida — proteja-a aqui” | Sua frase semente | Carteiras reais não perguntam |
| “Suporte” em DMs de Telegram/Discord | Credenciais, frase, compartilhamento de tela | Suporte real nunca manda mensagem primeiro |
| E-mail de “alerta de segurança” de corretora | Login em uma página falsa | Chegou por link, tom de urgência |
| APY / sorteio bom demais | Um depósito | Retornos garantidos não existem |
Note o fio comum: cada linha exige que você aja no cronograma deles. A lentidão — digitar a URL você mesmo, esperar um dia antes de resgatar qualquer coisa, perguntar “por que o suporte precisa disso?” — dissolve quase tudo.
Que defesas realmente funcionam?
Três, em camadas. Disciplina de navegação: nunca clique em um site financeiro a partir de e-mail, DM ou anúncios de busca — digite o endereço ou use seu próprio favorito, toda vez. Higiene de frase: no momento em que qualquer um, em qualquer canal, pedir sua frase semente, a conversa terminou; a resposta é sempre não. Consciência de assinatura: quando uma carteira mostra uma confirmação, leia a permissão real que está sendo solicitada, não só a marca ao redor — aprovações ilimitadas de token são uma bandeira vermelha sobre a qual a maioria das carteiras agora avisa, e a revogação periódica de aprovações é seguro barato.
Você clicou. E agora?
A velocidade importa porque os atacantes automatizam a retirada do dinheiro. Para uma conta de corretora: mude a senha imediatamente, revogue sessões ativas e chaves de API, e contate o suporte real da corretora — congelamentos às vezes funcionam se você for rápido. Para uma assinatura de carteira: mova os fundos restantes para uma carteira nova (novas chaves, nova frase), e depois revogue aprovações antigas usando uma ferramenta de alocação de token. E aceite a perda honestamente se os fundos se foram — os “serviços de recuperação” que te mandam mensagem depois são o segundo escorpião do golpe de phishing, e vão pedir uma taxa e sua frase semente.
Higiene de aprovações: auditando o que você já assinou
A defesa de phishing normalmente foca no próximo clique, mas os cliques perigosos que você já deu podem perdurar por meses. Aprovações de token — permissões concedidas a contratos para mover seus tokens — não expiram, e aprovações ilimitadas são comuns o suficiente para que muitos usuários carreguem uma dúzia de convites permanentes sem saber.
A rotina trimestral:
- Abra um verificador de alocações (revoke.cash, ou a visão de aprovações integrada da sua carteira) e conecte a carteira — somente leitura, sem assinar nada.
- Leia a lista. Cada linha é um contrato autorizado a gastar um token. Teste de reconhecimento: qualquer coisa que você não se lembra de aprovar, revogue.
- Revogue por padrão. Revogar custa uma pequena taxa e nada mais; você sempre pode re-aprovar quando realmente precisar do protocolo de novo.
- Priorize aprovações ilimitadas em tokens com valor real — esses são os saldos permanentes que atacantes monetizam quando qualquer contrato gastador se revela malicioso depois.
Esse hábito fecha a drenagem de “semanas depois”: o exploit que é publicado para um protocolo que você usou em março não consegue ferir o você de novembro se o você de novembro revogou a aprovação de março. São dez minutos por trimestre, e é a única defesa que opera sobre erros passados em vez de futuros.
Perguntas frequentes
Como checo se um site de cripto é falso?
Uma solicitação de assinatura de carteira pode realmente esvaziar minha carteira?
Digitei minha senha em um site de corretora falso. E agora?
Os 'serviços de recuperação' de cripto são legítimos?
Termos relacionados

Editor-chefe e pesquisador principal
Editor do MyCryptoStart. Pesquisador independente de corretoras de criptomoedas, focado em taxas, segurança, KYC e integração — publica guias passo a passo em linguagem simples para iniciantes.
Ver página do autor →Alguns links desta página são links de afiliados: podemos receber uma comissão sem nenhum custo extra para você. Este conteúdo é educativo e não é aconselhamento financeiro, de investimento ou jurídico. Divulgação de afiliados · Aviso legal.
Saiba mais sobre Phishing
Nossos guias completos que abordam este termo em profundidade.
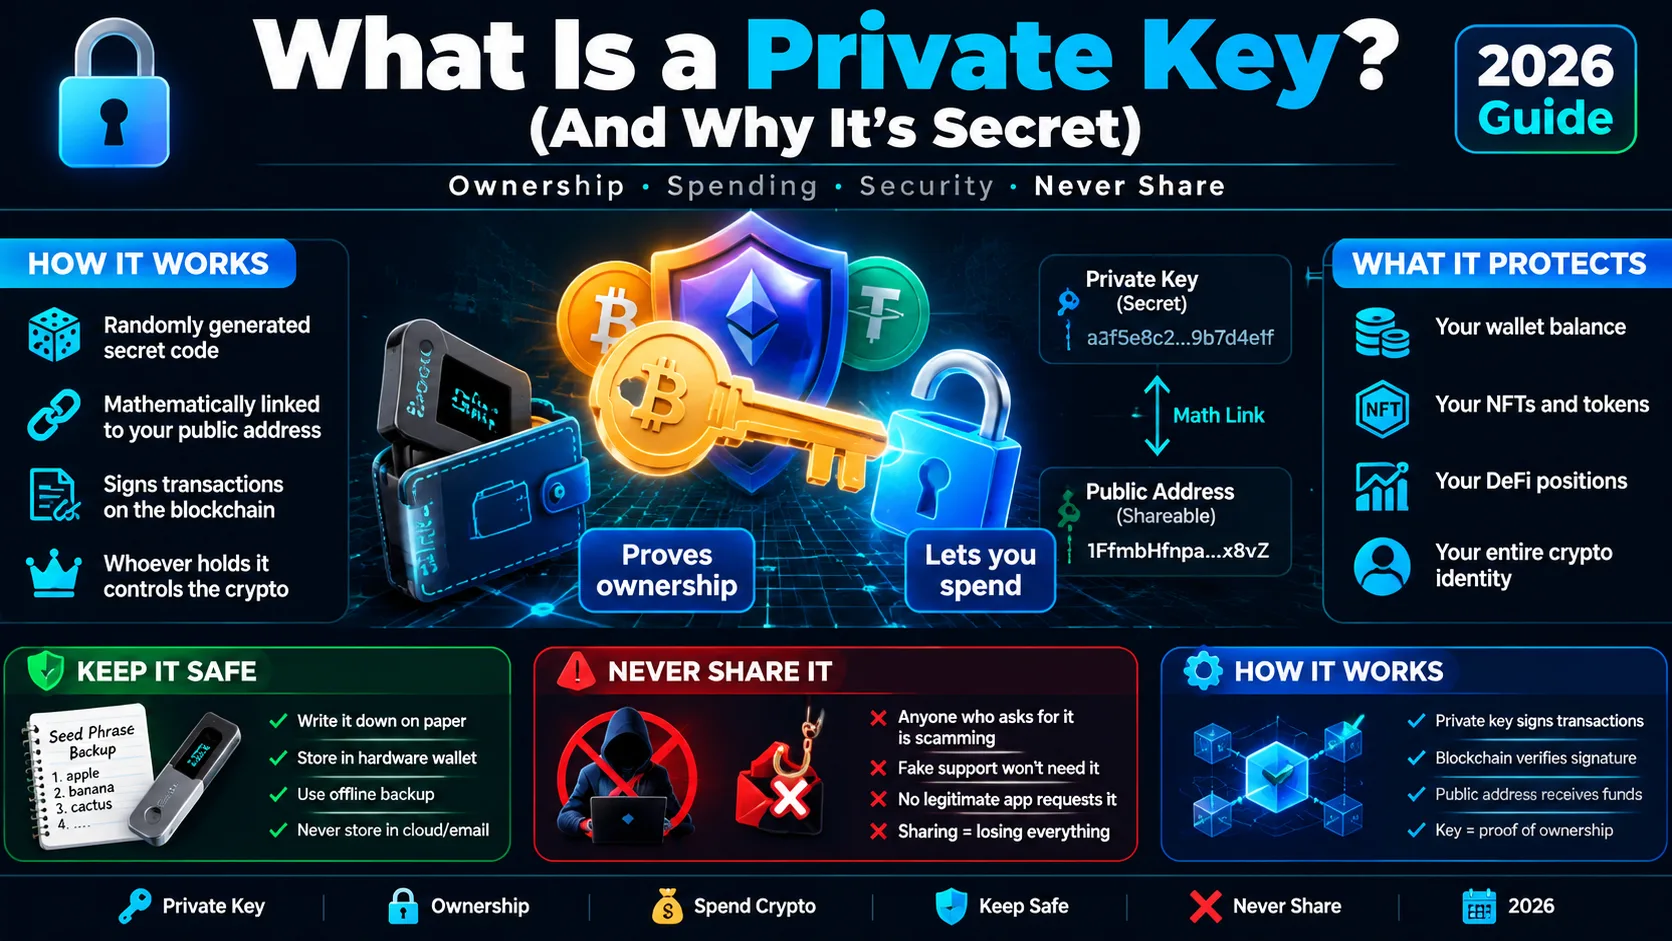
O que é uma chave privada? (E por que ela é secreta)
Uma chave privada é o código secreto que prova que você possui sua cripto e permite que você a gaste. Aprenda como ela funciona e como mantê-la segura.
Como criar uma conta da Binance (Guia 2026)
Crie uma conta da Binance em cerca de cinco minutos: cadastre-se com e-mail ou telefone, verifique o KYC e ative o 2FA. Guia passo a passo para iniciantes.
O que é uma criptomoeda? Guia para iniciantes
Uma criptomoeda é dinheiro digital protegido por criptografia e registrado em um livro público chamado blockchain. Aprenda como funciona e como começar com segurança.