錢包安全:如何保加密貨幣安全
防損失的錢包安全習慣——保護助記詞、檢視代幣核准、辨識釣魚——一份檢查清單。
 Lucas Almeida 約 5 分鐘
重點摘要
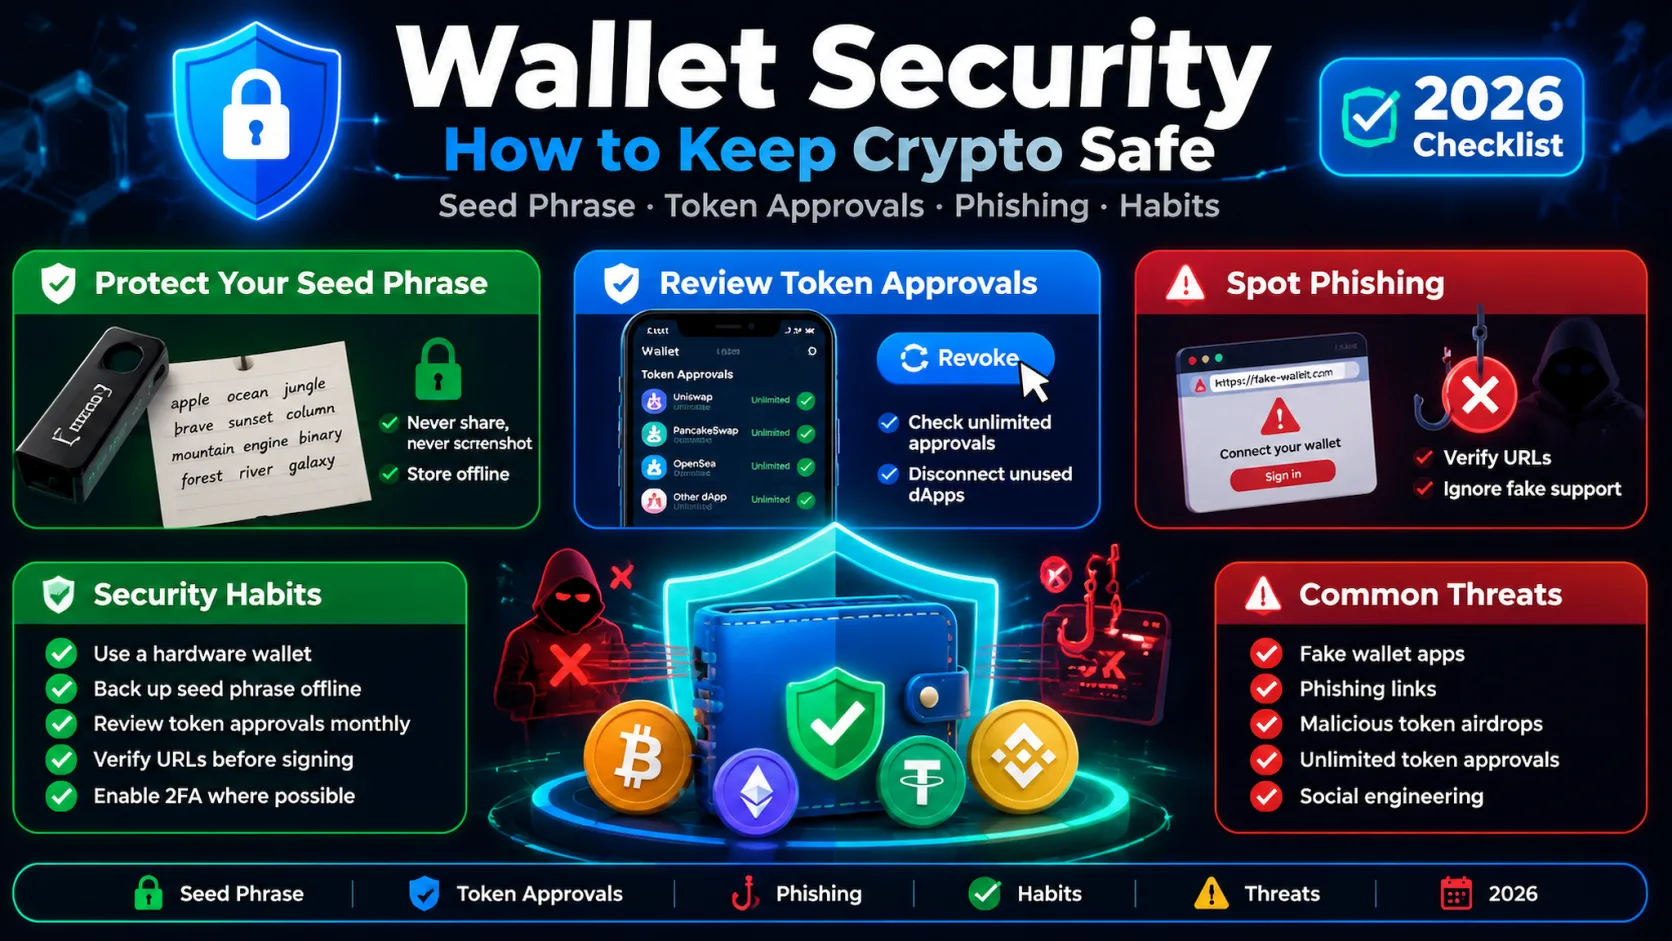
- 多數錢包損失不是駭客——是打進假網站的助記詞、從歷史貼的相似地址、或匆忙簽的惡意交易。
- 保護助記詞高於一切:離線寫下、兩處、且絕不打進網站或與任何人分享。
- 簽之前檢視每個代幣核准、偏好有限而非無限核准、每月撤銷舊核准——一個舊核准能抽你的代幣。
- 驗證地址不只開頭結尾字元、且把長期持倉放一個從不連 dApp 的錢包。
- 分層防禦:交易所 2FA、儲蓄用硬體錢包、日常活動用獨立熱錢包。
錢包安全較不關於聰明工具、較關於少數習慣。多數損失不是密碼學的駭客——是打進假網站的助記詞、從歷史貼的相似地址、或匆忙簽的惡意交易。這些都不需要攻擊者熟練;它們只需要你片刻粗心。
本指南是完整清單:保護助記詞、檢視你核准的、辨識釣魚、並保持簡單維護例程。分層防禦、沒有一樣複雜。
控制一切的那樣東西:你的助記詞
每個錢包安全指南從這開始、因為其他一切次要。你的助記詞——12 到 24 字——是錢包每個帳戶的主鑰。任何讀到它的人能永遠、從任何地方花掉一切。
不可協商的規則:
- 寫紙或壓金屬、手寫——絕不作照片、截圖或 App 筆記。
- 兩份副本放兩實體位置、讓單一火災或水災不終結你。
- 絕不打進網站。沒有合法服務、dApp 或客服在網頁上需要它。恢復錢包只在官方錢包 App 內發生。
- 絕不與任何人分享、無論什麼理由——任何要求的人都在詐騙你、「永遠、無例外」。
- 避免在不受信任裝置輸入——工作電腦、圖書館筆電、借來的手機。
詞是什麼、如何運作的完整圖像,讀什麼是助記詞與助記詞術語條目。
選配額外層:密碼短語(第 25 字)
對持有意義金額的人、有值得知道的選配額外層:密碼短語(有時稱「第 25 字」)。你在助記詞後附加一個自己選的祕密字或短語、錢包從它衍生完全不同的帳戶集。
效果真有用:即使有人找到你助記詞、不知道密碼短語也到不了受保護帳戶。它是第一道門後的第二把鎖。
陷阱同樣真:密碼短語也無法恢復。若你忘它、受保護帳戶就沒了——光助記詞不會恢復它們。這是給已精通基礎的人的進階功能、非第一步。若你用、以和詞本身一樣的離線紀律存它、且絕不在同一張紙上。
對真大額持倉、標準升級走更遠:多重簽名錢包要數把鑰核准交易、讓沒有一把鑰或一個人能獨自移資金,而 MPC(多方計算)把鑰跨裝置拆、讓完整鑰從不在一個地方。兩者超出新手範圍、但「保護詞」開始感覺不夠時、它們是對的工具。更大圖像見如何安全儲存加密貨幣。
簽之前檢視每個代幣核准
這是多數新手指南略過的安全主題、也是 DeFi 裡最大真實損失向量之一。代幣核准是你授權智能合約代你移動特定代幣的許可。危險:有活躍核准的惡意或被入侵合約、能無需你進一步動作抽你的代幣。
三個關上缺口的習慣:
- 讀你簽的。若你不能用一句話解釋一筆交易做什麼、拒絕。「盲簽」是簽空白支票。交易模擬器——確認前預覽交易實際做什麼的工具——任何你不確定的都值得用。
- 偏好有限核准。dApp 讓你設花費限額時、設接近你實際計畫用的金額——非「無限」。
- 每月撤銷舊核准。舊核准保持活躍直到你撤。用 Revoke.cash 或你網路的代幣核准檢查器檢視並撤。撤銷花小額 gas 費。
兩種簽章類型值得額外懷疑、因為它們授廣、持續的存取:setApprovalForAll(讓合約移動某一類型每個代幣、非只一個)與 permit 簽章(EIP-2612、經鏈下簽章而非正常交易核准花費)。任何對任一的意外提示、當敵意直到證明否則。
經驗法則:你唯一需要的核准是你正主動用的。其他一切是開著的門。
驗證不只開頭結尾字元
地址驗證是抓最惡攻擊的最便宜防禦。尤其兩種:
- 地址投毒。攻擊者從一個看起來像你最近用過的地址、發一筆灰塵交易給你、希望你從歷史複製它、而非真的。
- 剪貼簿劫持。惡意軟體在複製與貼上之間半秒、把複製的地址換成攻擊者的。
兩者防禦相同:肉眼驗證地址、也查中間一段——不只開頭結尾幾個字元、因為地址投毒攻擊刻意配對那些。更好、對你反覆發送的地址用通訊錄、讓你根本不複製貼上。
依用途分開錢包
最高價值習慣之一也最簡單:別把長期持倉連到任何東西。
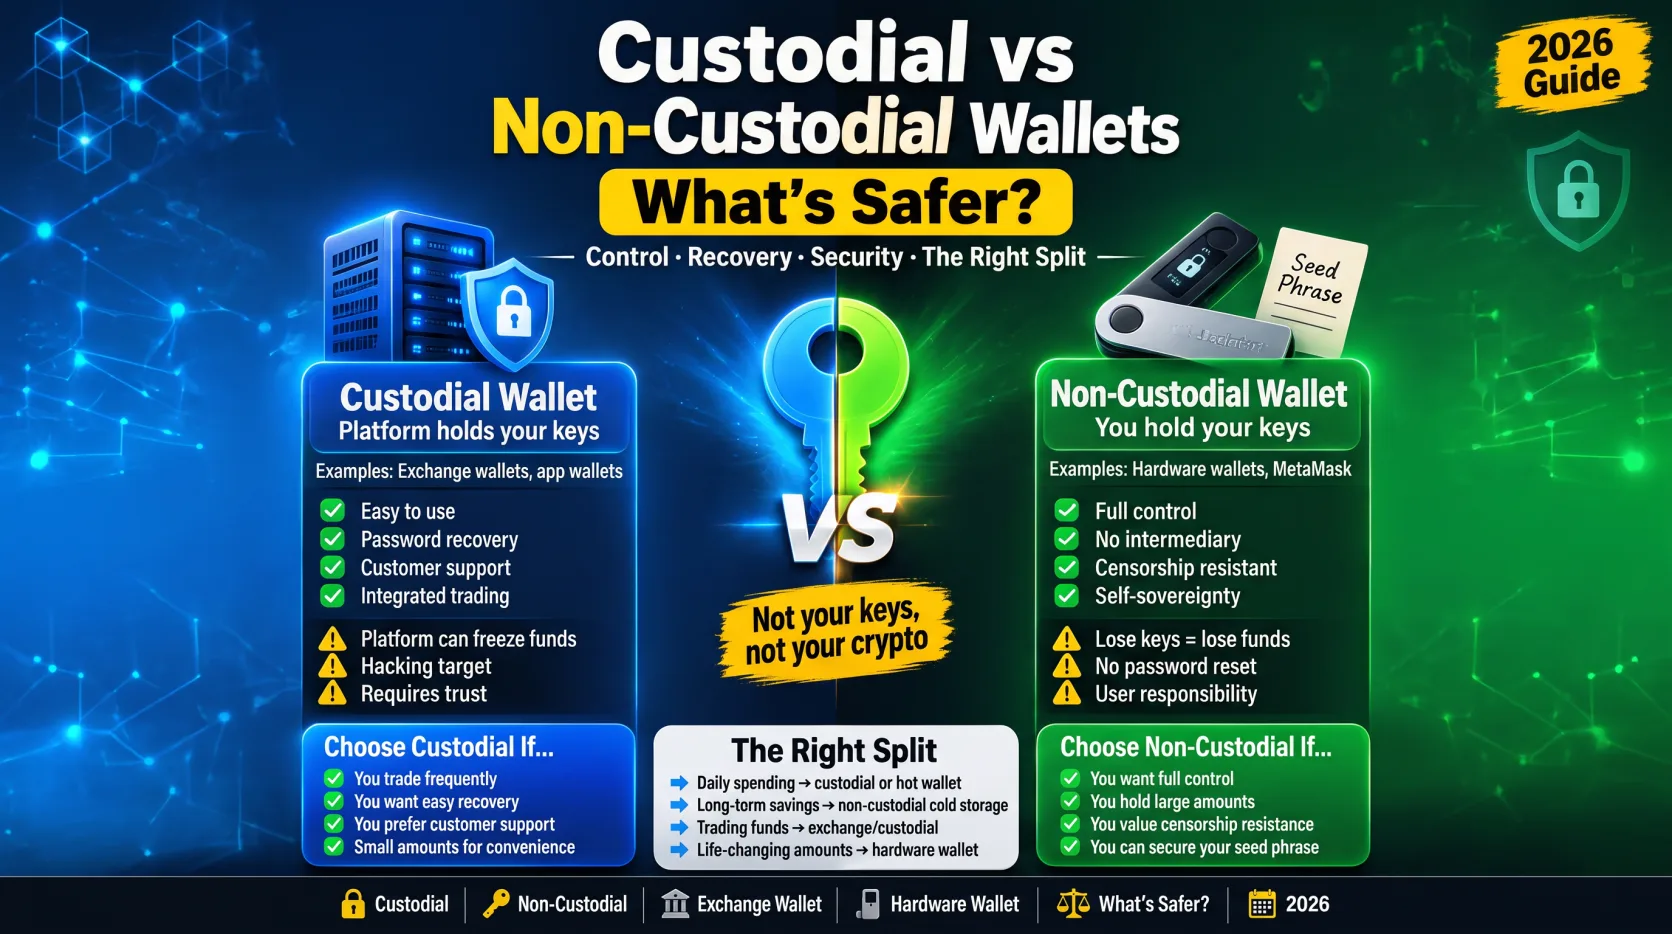
- 儲蓄放一個從不連 dApp的錢包(最好硬體錢包)。
- 用獨立熱錢包交易、DeFi 與任何需要連網站的。
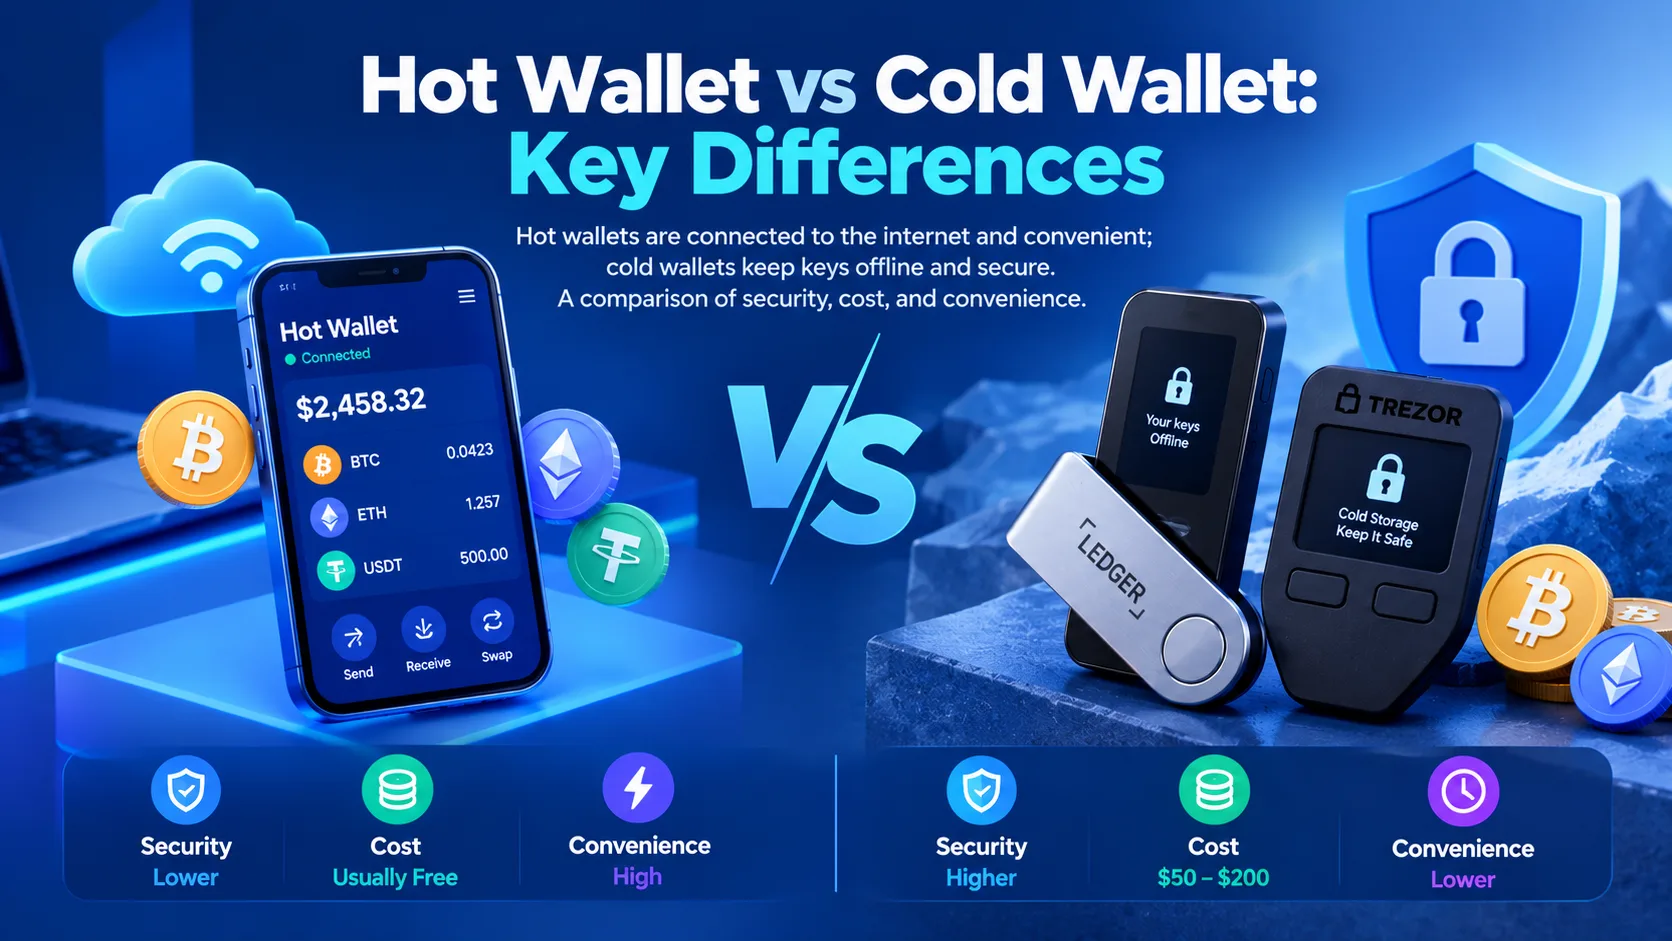
邏輯直白:一個壞簽章只能碰到簽它的錢包。若你長期錢包從未核准過一個合約、釣魚網站騙你也沒東西可抽。如何跨層切持倉見熱 vs 冷錢包比較。
辨識釣魚與社交工程
幾乎每個抽乾活動都以同樣方式開始:一個主動連結。要辨識的模式:
| 警訊 | 它看起來像 | 該怎麼做 |
|---|---|---|
| 假客服 | 有人先訊息你、「來自」錢包或交易所、要你詞或碼 | 真客服從不先私訊或要鑰——封鎖並回報 |
| 相似網域 | 近錯 URL 的網站、如拼錯的錢包名 | 自己打 URL 或用書籤、絕不經廣告或連結到達 |
| 急迫 | 「現在領」、倒數計時、「你錢包遭入侵」 | 壓力是詐騙的工具——慢下來 |
| 意外簽章 | 你連錢包後跳出要你簽 | 讀它;解釋不了就拒絕 |
擊敗多數的那條規則:把每個私訊與每個連結當敵意、直到證明否則。完整目錄讀最常見的幣圈詐騙與釣魚實戰指南。
也鎖好你交易所帳戶
自主保管只是圖像一半——若你也在交易所持資金、那帳戶要同樣照顧。
- 用驗證器 App 2FA、非簡訊。簡訊易受 SIM 卡換卡、攻擊者說服你電信業者轉你號碼。見什麼是雙重驗證。
- 也用硬體鑰保你電子郵件。你郵件是多數帳戶的重設路線、所以被入侵的郵件能解鎖其他一切。主郵件上一個硬體安全鑰(或至少驗證器 App)關那後門。
- 用強、獨特密碼——密碼管理器勝過重複用。
- 開提領白名單、讓被入侵帳戶只能提到你預先核准的地址。
這些是配上面錢包級習慣的帳戶級防禦。
簡單維護例程
安全不是一次性設定;幾個週期檢查讓整個堆疊誠實。
| 頻率 | 該做什麼 |
|---|---|
| 每月 | 撤銷未用代幣核准、斷開未用 dApp、掃你沒做的交易、更新錢包軟體 |
| 每季 | 在小測試錢包測恢復、檢視實體助記詞備份是否損壞、移除未用瀏覽器擴充 |
| 每年 | 檢視每個裝置與錢包、刷新設定與韌體、更新繼承計畫若有 |
每季恢復測試值得強調:從未測過的備份是假設、非備份。偶爾從你詞恢復一個小測試錢包、確認字仍有效——它是「我想我備份沒問題」與「我知道它是」之間的差別。
若你覺得遭入侵了怎麼辦
若你相信詞、鑰或錢包已曝露、速度就是全部遊戲。立即行動:
- 在乾淨、受信任的裝置建新錢包。
- 離線寫下新助記詞、並驗證它恢復。
- 盡快把每個資產從遭入侵錢包搬到新地址。
- 捨棄舊錢包——把舊詞當永久燒掉。
- 盡可能撤銷舊錢包核准。
若曝險是交易所帳戶、改密碼、開驗證器 App 2FA、平台有就凍結提領、並聯絡客服。遭入侵的鑰沒有復原——預防是唯一真正保護。
總結
錢包安全是簡單習慣的堆疊、非單一聰明工具。保護助記詞高於一切、檢視每個代幣核准並撤銷舊的、驗證地址不只開頭結尾、且把長期持倉放一個從不碰 dApp 的錢包。分層其餘——交易所驗證器 App 2FA、儲蓄硬體錢包、每月維護例程——你就關上了實際讓人丟加密貨幣的門。
若你從零築安全、依序學基礎:私鑰是什麼、然後助記詞是什麼、然後如何安全儲存加密貨幣。
還沒有 Binance 帳戶嗎?立即註冊輸入邀請碼BN2688
常見問題
錢包安全最重要的規則是什麼?
什麼是代幣核准、為何我該檢視?
我怎麼檢查助記詞或錢包是否遭入侵?
我該用簡訊雙重驗證我的加密帳戶嗎?
硬體錢包夠保我加密貨幣安全嗎?
我該多常檢查錢包安全?
本頁部分連結為聯盟行銷連結:我們可能從中獲得佣金,但不會增加你的任何費用。本內容僅供教育用途,不構成財務、投資或法律建議。 聯盟行銷揭露 · 免責聲明.