
Carteiras de hardware explicadas: guia de armazenamento frio
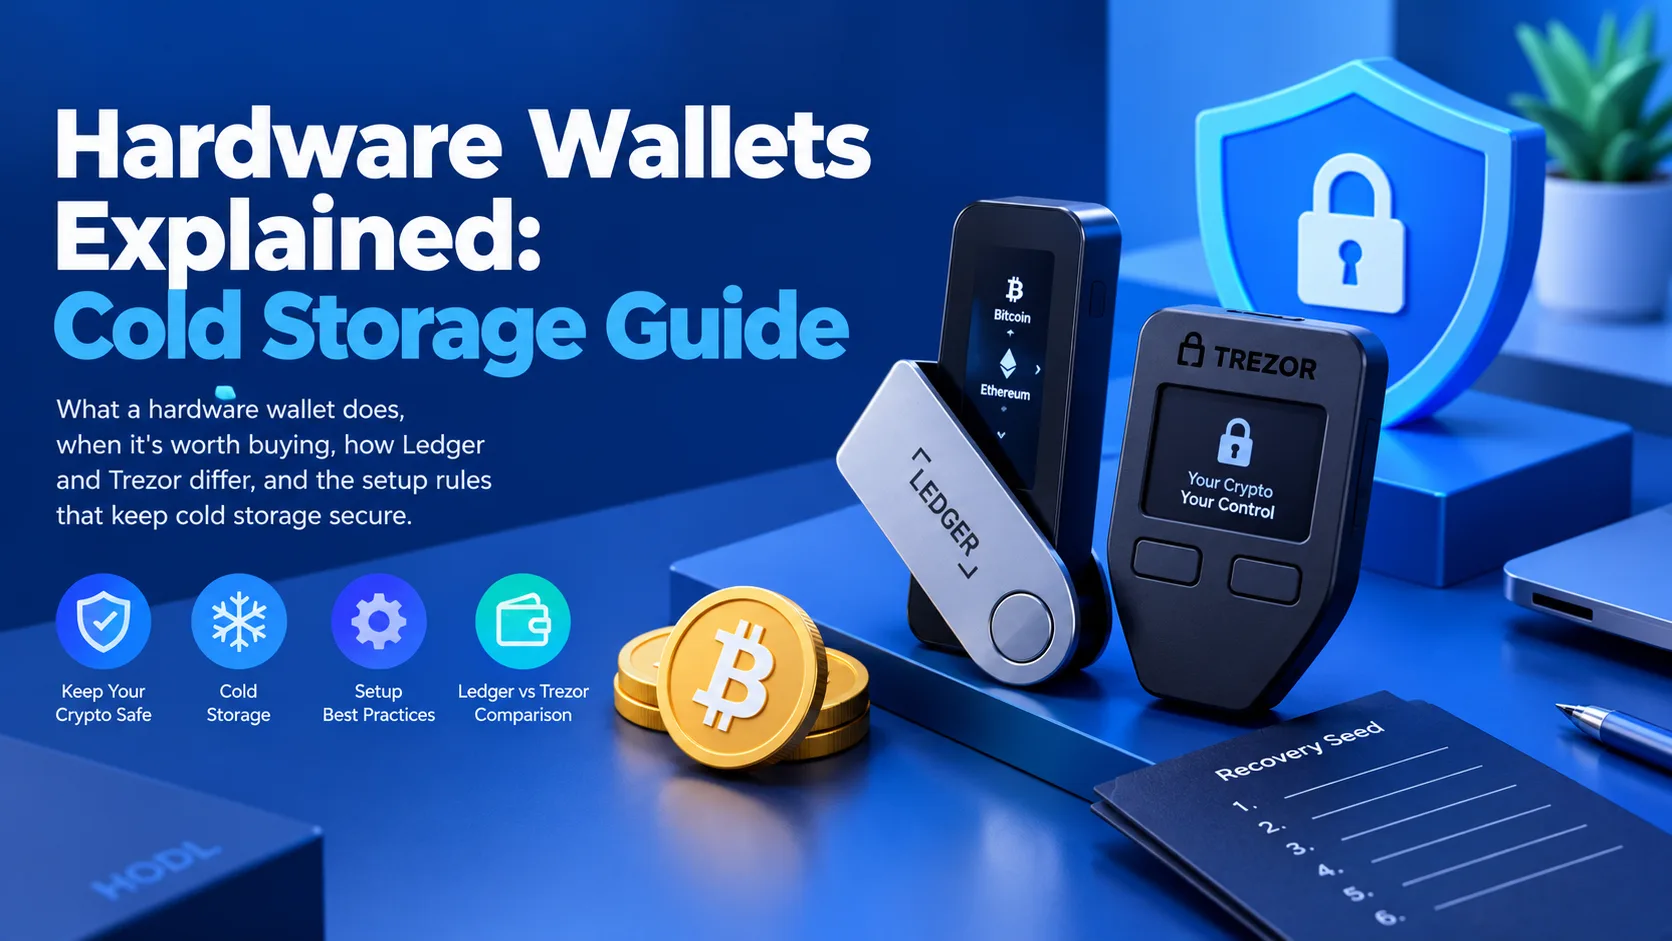
O que uma carteira de hardware faz, quando vale a pena comprá-la, em que Ledger e Trezor diferem, e as regras de configuração que mantêm o armazenamento frio seguro.
 Lucas Almeida 5 min de leitura
Pontos principais
- Uma carteira de hardware é um dispositivo pequeno que mantém suas chaves privadas offline e assina transações na própria tela, então o malware do seu computador não consegue roubá-las.
- Vale a pena comprá-la uma vez que suas posições passam do ponto em que perdê-las genuinamente doeria — normalmente em algum ponto nos milhares baixos de dólares.
- O dispositivo não guarda suas moedas; ele guarda chaves. O backup da frase semente é o que realmente recupera tudo, então protegê-lo importa mais do que o dispositivo.
- Ledger e Trezor dominam o mercado e diferem principalmente em código aberto vs. fechado, suporte de moedas e histórico de segurança — vale a pena entender antes de comprar.
- Compre apenas do fabricante, inicialize o dispositivo você mesmo e nunca aceite um dispositivo que chegue já configurado.
Uma carteira de hardware é um pequeno dispositivo dedicado — aproximadamente do tamanho de um pen drive — que mantém suas chaves privadas offline e assina transações na própria tela. Como a chave nunca sai do dispositivo, o malware do seu computador não consegue roubá-la. É a forma padrão de guardar economias sérias de cripto, e vale a pena comprá-la uma vez que seu saldo passa do ponto em que perdê-lo doeria.
Este guia explica o que uma carteira de hardware faz, quando você precisa de uma, em que as opções principais diferem, e as regras de compra e configuração que realmente mantêm seu armazenamento frio seguro.
O que uma carteira de hardware faz (e o que ela não guarda)
O fato individual mais mal compreendido sobre carteiras de hardware: elas não guardam suas moedas. Sua cripto vive no blockchain, no mesmo lugar onde sempre esteve. O dispositivo guarda apenas suas chaves privadas.
Aqui está o que isso significa na prática:
- Seu computador ou telefone prepara uma transação e a passa ao dispositivo.
- O dispositivo mostra o valor e o destino reais na própria tela.
- Você pressiona um botão físico para aprovar, e o dispositivo assina a transação internamente.
- A chave nunca atravessa do dispositivo para o seu computador.
Essa tela de confiança é todo o modelo de segurança. O malware pode te mostrar uma confirmação falsa no seu monitor, mas não consegue mudar o que a tela do dispositivo diz nem pressionar o botão dele. Veja o que é uma carteira de hardware para a mecânica, e como funciona o armazenamento frio para o porquê de “offline” ser todo o ponto.
A consequência prática de “guarda chaves, não moedas”: um dispositivo perdido ou quebrado é um incômodo, não um desastre. Digite sua frase semente em um dispositivo substituto e tudo é restaurado. Também é por isso que a frase — não o dispositivo de US$ 79 — é o que realmente precisa de proteção de nível de fortaleza.
Quando vale a pena uma carteira de hardware?
Você não precisa de uma para um primeiro valor pequeno. Uma carteira quente grátis ou uma conta de corretora com 2FA forte é um lugar perfeitamente razoável para começar e aprender. O ponto de melhoria não é um número fixo — é o momento em que seu saldo cruza “eu sentiria essa perda.”
Como guia aproximado, a linha da maioria cai em algum ponto nos milhares baixos de dólares. Abaixo disso, o atrito de um dispositivo de hardware supera o benefício; acima, um dispositivo de US$ 79 protegendo um saldo de cinco dígitos é o seguro mais barato que você já vai comprar. Para o quadro de decisão completo, veja nossa comparação de carteira quente vs. fria.
Sobre o preço especificamente: há pouca razão para um comprador de primeira viagem gastar mais do que o nível econômico. Os modelos de US$ 59–US$ 79 fazem o mesmo trabalho central — guardar chaves offline e assinar em uma tela de confiança — que os carros-chefe de US$ 200+. O dinheiro extra compra uma tela maior, um acabamento mais elegante ou recursos de conveniência, não segurança significativamente mais forte. Comece barato, aprenda os hábitos e melhore depois apenas se um recurso específico justificar.
As opções principais: Ledger vs. Trezor (e o resto)
Duas marcas dominam a categoria, e diferem de formas que importam mais do que o preço.
| Ledger | Trezor | |
|---|---|---|
| Firmware | Código fechado (chip de elemento seguro) | Totalmente de código aberto |
| Suporte de moedas | 5.500+ ativos | 1.000+ ativos |
| Experiência do app | Móvel/Bluetooth polida (Ledger Live) | Sólida, USB primeiro |
| Diferencial 2026 | Suporte multi-cadeia amplo | Criptografia pós-quântica (Safe 7) |
| Histórico de segurança | Violações de dados de clientes repetidas | Registro recente limpo |
As duas compensações que mais importam:
- Código aberto vs. fechado. O código da Trezor é totalmente aberto e independentemente auditável; o chip de elemento seguro da Ledger é fechado. Aberto vence em auditabilidade, fechado vence em resistência à extração física — pessoas razoáveis escolhem qualquer um dos dois.
- Histórico de segurança. Vale a pena conhecer, não para alarmar, mas porque muda sua exposição. A Ledger sofreu violações de dados de clientes repetidas — um vazamento de dados de clientes em 2020, cartas de phishing enviadas a clientes em abril de 2025, e uma violação em janeiro de 2026 do seu processador de pagamentos que expôs nomes, endereços, e-mails e números de telefone. Nenhuma comprometeu os dispositivos em si, mas dados de clientes vazados alimentam o phishing, e o phishing é como usuários de armazenamento frio realmente são roubados. A Trezor não relatou nenhum incidente importante no mesmo período recente.
Além dos dois grandes, outras opções atendem necessidades específicas: Tangem (uma carteira NFC em forma de cartão, popular entre iniciantes), Coldcard (somente Bitcoin, com air gap) e Keystone (com air gap e tela grande). Para a maioria dos iniciantes, Ledger ou Trezor é o padrão seguro; as outras ganham uma olhada apenas por um motivo específico, como configurações somente-Bitcoin ou multisig. Uma advertência sobre carteiras estilo cartão: um dispositivo sem tela não consegue te mostrar o endereço ou o valor que você está aprovando, o que enfraquece o passo de “verificar no dispositivo” do qual todo o modelo de segurança depende — verifique se um modelo tem tela antes de comprar.
A advertência honesta em todo o mercado: um preço mais alto não significa segurança mais forte. Um modelo premium de US$ 399 foi amplamente criticado por problemas de atraso de entrada que causaram erros de PIN — um lembrete de que preço e novidade de design não são recursos de segurança.
Como escolher: os fatores que realmente importam
Esqueça a contagem de moedas e o tamanho da tela como sua lente principal. A pergunta mais útil é contra qual ataque você está se defendendo: uma ameaça de malware remoto é derrotada por qualquer dispositivo de boa reputação, enquanto um adversário físico sofisticado não é. Combine o dispositivo com a ameaça e então pondere os fatores abaixo:
- Quais moedas você tem. Se você tem muitas altcoins, o suporte de 5.500+ da Ledger é a escolha prática. Se você tem sobretudo Bitcoin e algumas principais, a faixa da Trezor é suficiente.
- Código aberto vs. auditabilidade. Se você quer revisão de código independente, Trezor; se prefere um chip seguro certificado, Ledger.
- Proteção de dados do fabricante. Uma marca que vaza dados de clientes aumenta sua exposição a phishing — leve isso em conta junto com as especificações do dispositivo.
- Qualidade da tela. Você verifica cada endereço na tela do dispositivo, então uma tela que trunca endereços é um risco real — maior e mais clara é melhor.
- Seu caso de uso. Usuários somente-Bitcoin podem reduzir a superfície de ataque com um dispositivo somente-Bitcoin; usuários ativos de DeFi querem compatibilidade forte com MetaMask e outros apps.
Uma consideração a mais de 2026: criptografia pós-quântica. No momento em que escrevo, o Safe 7 da Trezor é a primeira carteira de hardware mainstream a oferecer assinatura pós-quântica para suas atualizações de firmware e autenticação. Ainda não é motivo para pânico sobre as chaves de hoje, mas é um sinal de para onde a categoria vai — e um ponto de diferenciação se você se importa com segurança de longo horizonte.
A lição de 2026: até carteiras boas têm bugs
Um lembrete de que nenhuma carteira de hardware é imune chegou em meados de 2026, e vale a pena conhecer porque mudou como usuários cuidadosos pensam sobre a geração de sementes.
Em julho de 2026, pesquisadores descobriram que certo firmware da Coldcard podia cair para um gerador de números aleatórios por software determinístico, enfraquecendo a entropia usada para criar sementes de recuperação. Em 30 de julho de 2026, atacantes exploraram isso para drenar bem mais de 1.000 BTC — aproximadamente US$ 100 milhões, com uma análise estimando cerca de US$ 115 milhões — de mais de mil carteiras.
A lição para um comprador não é “Coldcard é ruim” — é sobre a resposta. Instalar o firmware corrigido não consertou carteiras cujas sementes já haviam sido geradas com entropia fraca: esses usuários tiveram que criar uma carteira nova e mover seus fundos, porque as chaves antigas continuavam comprometidas.
A conclusão, que se aplica a toda marca: siga os avisos de segurança do seu provedor, e se um bug crítico de firmware for divulgado, trate as chaves da carteira afetada como potencialmente fracas — gere uma semente fresca e migre, em vez de assumir que uma atualização de firmware conserta retroativamente.
As duas regras de compra que previnem os golpes clássicos
A forma mais comum de uma carteira de hardware falhar com você é antes mesmo de você usá-la. Duas regras, ambas nascidas de golpes documentados:
- Compre apenas do fabricante. Peça diretamente da Ledger, Trezor ou da loja oficial do fabricante — nunca de um marketplace ou revendedor, onde já foram vendidos dispositivos adulterados com frases de recuperação pré-conhecidas.
- Inicialize-a você mesmo. O dispositivo deve gerar sua própria frase semente na sua frente. Qualquer dispositivo que chegue com um cartão de recuperação já preenchido, ou uma tela de “já inicializado”, é uma armadilha — jogue fora e compre em outro lugar.
Um dispositivo adulterado ou pré-carregado derrota todo o modelo de segurança antes que você tenha movido uma única moeda, por isso essas duas regras são inegociáveis.
Dia de configuração, feito direito
A maioria das falhas de carteiras de hardware remonta a uma configuração apressada. A primeira hora merece a disciplina:
- Verifique a embalagem. Selo intacto, sem cartão de recuperação pré-preenchido, sem tela de “já inicializado”.
- Inicialize em um dispositivo limpo. O PIN e a frase devem ser gerados pela própria carteira, nunca escritos de outro lugar.
- Escreva a frase como ela aparece, em ordem, no cartão incluído. Sem fotos. Revise cada palavra duas vezes — erros de transcrição vivem nas palavras do meio.
- Teste a recuperação imediatamente. Reinicie o dispositivo, restaure a partir da sua frase escrita e confirme que as mesmas contas aparecem. Dez minutos que validam todo o seu backup antes de haver dinheiro nele.
- Envie um valor real pequeno, receba-o, devolva-o — verificando o endereço na tela do dispositivo, não no monitor do computador.
- Guarde o cartão de acordo com as regras de frase semente: offline, em duas localizações físicas, nada digital.
Para o passo a passo completo, veja como proteger sua frase semente. Depois da configuração, o dispositivo é quase livre de manutenção: atualize o firmware apenas pelo app oficial do fabricante, e trate cada verificação de endereço na tela como o passo de segurança real que é.
Do que uma carteira de hardware não te protege
A limitação honesta, porque é onde as pessoas ainda se queimam: uma carteira de hardware elimina atacantes remotos, mas não faz nada sobre suas próprias decisões.
- Não consegue impedir que você assine uma transação maliciosa. Se um site de phishing te convence a aprovar um dreno, o dispositivo a assinará fielmente — ele confirma o que você está assinando, não se é prudente.
- Não consegue proteger uma frase semente fotografada. A frase é a chave real; guarde-a mal e o dispositivo de US$ 200 é irrelevante.
- Não consegue te salvar de si mesmo. Uma frase que você não consegue encontrar em cinco anos, ou uma herança à qual ninguém consegue acessar, perde mais cripto anualmente do que hackers.
O dispositivo é uma metade do modelo de segurança; sua disciplina de frase e seu julgamento são a outra metade. Veja nosso guia de segurança de carteiras para o panorama completo.
Carteira de hardware vs. outras formas de ficar frio
Uma carteira de hardware não é o único tipo de armazenamento frio — é apenas o melhor padrão. As alternativas, e por que normalmente perdem:
| Opção | O que é | Por que normalmente perde |
|---|---|---|
| Carteira de hardware | Um dispositivo de assinatura dedicado | O padrão — melhor equilíbrio de segurança e usabilidade |
| Carteira de papel | Uma chave privada impressa | Legado: imprimir expõe a chave, e gastar a importa para um dispositivo quente |
| Laptop com air gap | Um computador velho mantido offline | Segurança real, mas alto esforço e fácil de configurar mal |
| Armazenamento frio da corretora | O próprio cofre da corretora | Você não controla as chaves, então não é autocustódia de forma alguma |
Para um iniciante, uma carteira de hardware é a escolha certa: faz tudo o que as opções de papel e com air gap fazem sem as partes frágeis, e é a única destas em que você guarda as chaves. A carteira de papel sobrevive principalmente como último recurso, e o “armazenamento frio” da corretora é a segurança da corretora — não a sua.
Uma decisão a mais que pode encolher sua superfície de ataque: dispositivos somente-Bitcoin. Se você só tem Bitcoin, um firmware ou dispositivo somente-Bitcoin elimina a complexidade multi-cadeia, deixando menos código em que confiar e menos formas de errar. Não é um requisito, mas é uma opção real para o detentor de uma única moeda.
Problemas comuns de configuração, e o que significam
A maioria dos problemas de carteiras de hardware não são defeitos — são erros de configuração ou humanos. Os frequentes, decodificados:
- “Dispositivo já inicializado.” Um dispositivo novo genuíno chega em branco. Um dispositivo inicializado é um adulterado — devolva-o.
- Cartão de recuperação pré-preenchido. A mesma armadilha: a frase era pré-conhecida pelo golpista. Nunca o use.
- O endereço só aparece no computador, não no dispositivo. Você deve verificar na tela do dispositivo. Se o fluxo não mostra o endereço no dispositivo, algo está errado.
- “Esqueci o PIN.” Reinicie o dispositivo e restaure a partir da frase semente — é exatamente para isso que a frase serve, e por que ela importa mais do que o PIN.
- Um aviso de atualização de firmware de um site aleatório. Atualize apenas pelo app oficial do fabricante, nunca por um link de uma mensagem.
O padrão: quase todo problema é um sinal de alerta sobre a cadeia de suprimentos ou seu processo, não o hardware. Um dispositivo corretamente inicializado e comprado oficialmente é quase livre de manutenção — o risco se concentra em como você o comprou e como guardou a frase.
Em resumo
Uma carteira de hardware é a forma padrão de guardar cripto sério: mantém suas chaves offline e assina em uma tela que o malware não consegue falsificar. Compre-a quando seu saldo passar da linha de “eu sentiria essa perda”, escolha entre Ledger e Trezor conforme o suporte de moedas e as compensações de código aberto e proteção de dados, e nunca economize nas duas regras — compre do fabricante e inicialize-a você mesmo. O dispositivo te protege de atacantes remotos; a frase semente e seu próprio cuidado te protegem de todo o resto.
Novo em armazenamento frio? Comece com o que é uma chave privada e como guardar cripto com segurança, e depois compare carteiras quentes e frias antes de comprar.
Ainda não tem uma conta na Binance?Cadastre-se agorainsira o código de indicaçãoBN2688
Perguntas frequentes
O que uma carteira de hardware realmente faz?
Preciso de uma carteira de hardware?
Ledger ou Trezor é melhor?
Uma carteira de hardware pode ser hackeada?
O que acontece se eu perder minha carteira de hardware?
Quanto custa uma carteira de hardware?
Editor-chefe e pesquisador principal
Editor do MyCryptoStart. Pesquisador independente de corretoras de criptomoedas, focado em taxas, segurança, KYC e integração — publica guias passo a passo em linguagem simples para iniciantes.
Ver página do autor →Alguns links desta página são links de afiliados: podemos receber uma comissão sem nenhum custo extra para você. Este conteúdo é educativo e não é aconselhamento financeiro, de investimento ou jurídico. Divulgação de afiliados · Aviso legal.
Continuar lendo
Carteiras com custódia vs sem custódia: qual é mais segura?
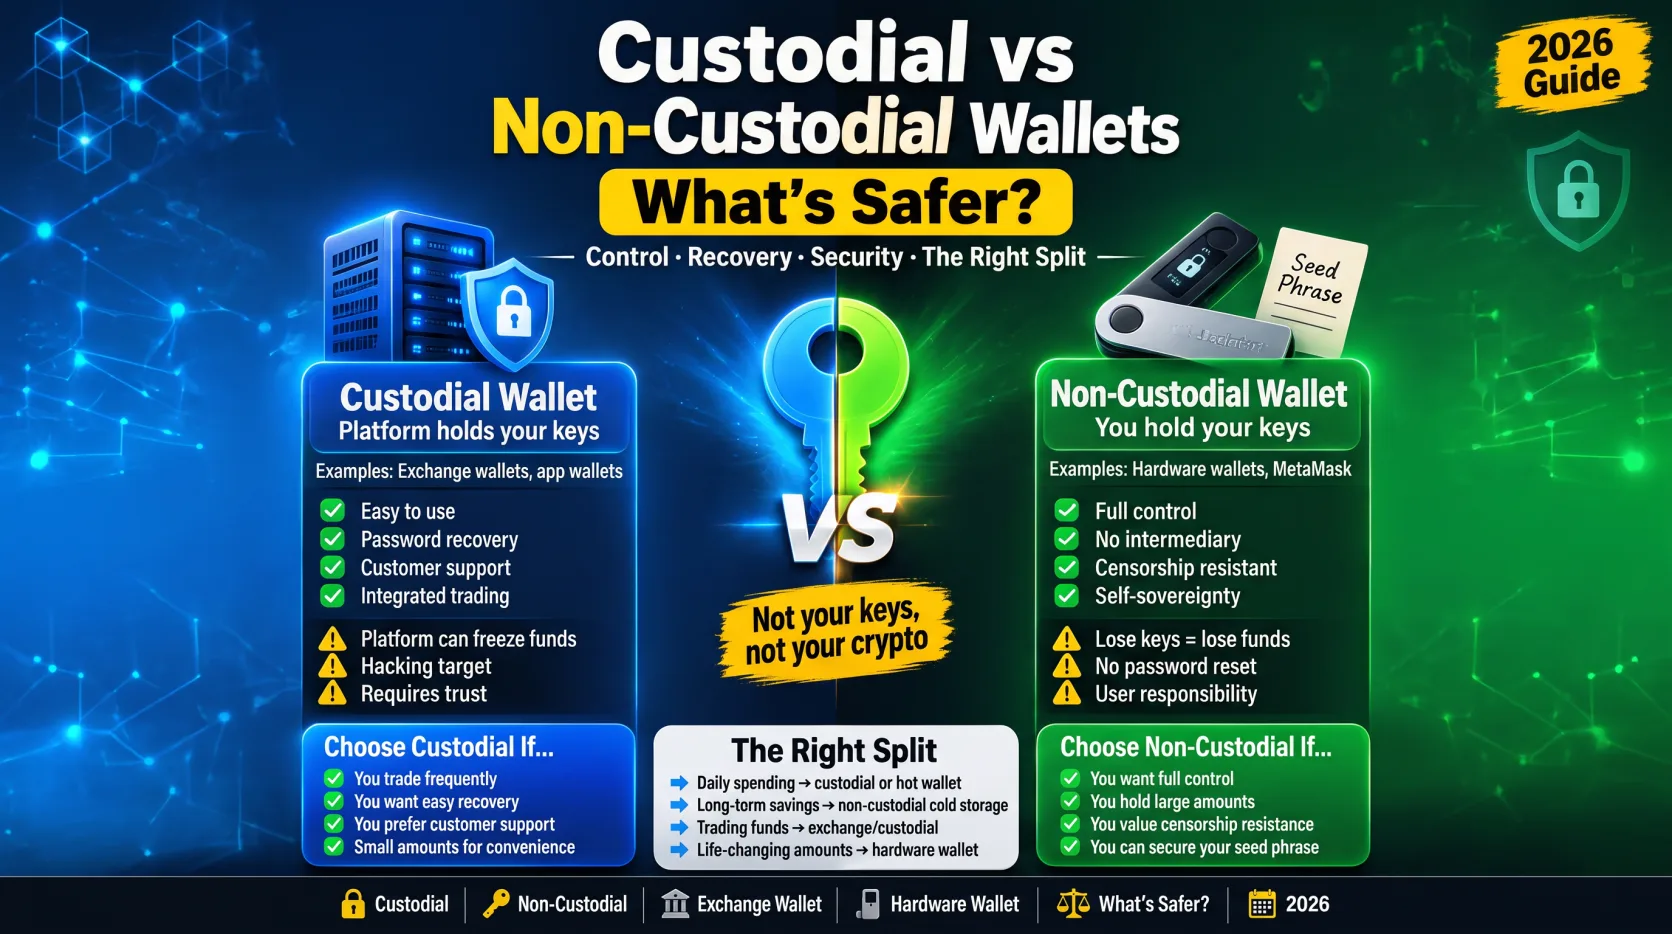
Carteiras com custódia deixam a plataforma guardar suas chaves; as sem custódia fazem você ser o banco. Compare controle, recuperação, segurança e como dividir.
Carteira quente vs. fria: diferenças-chave
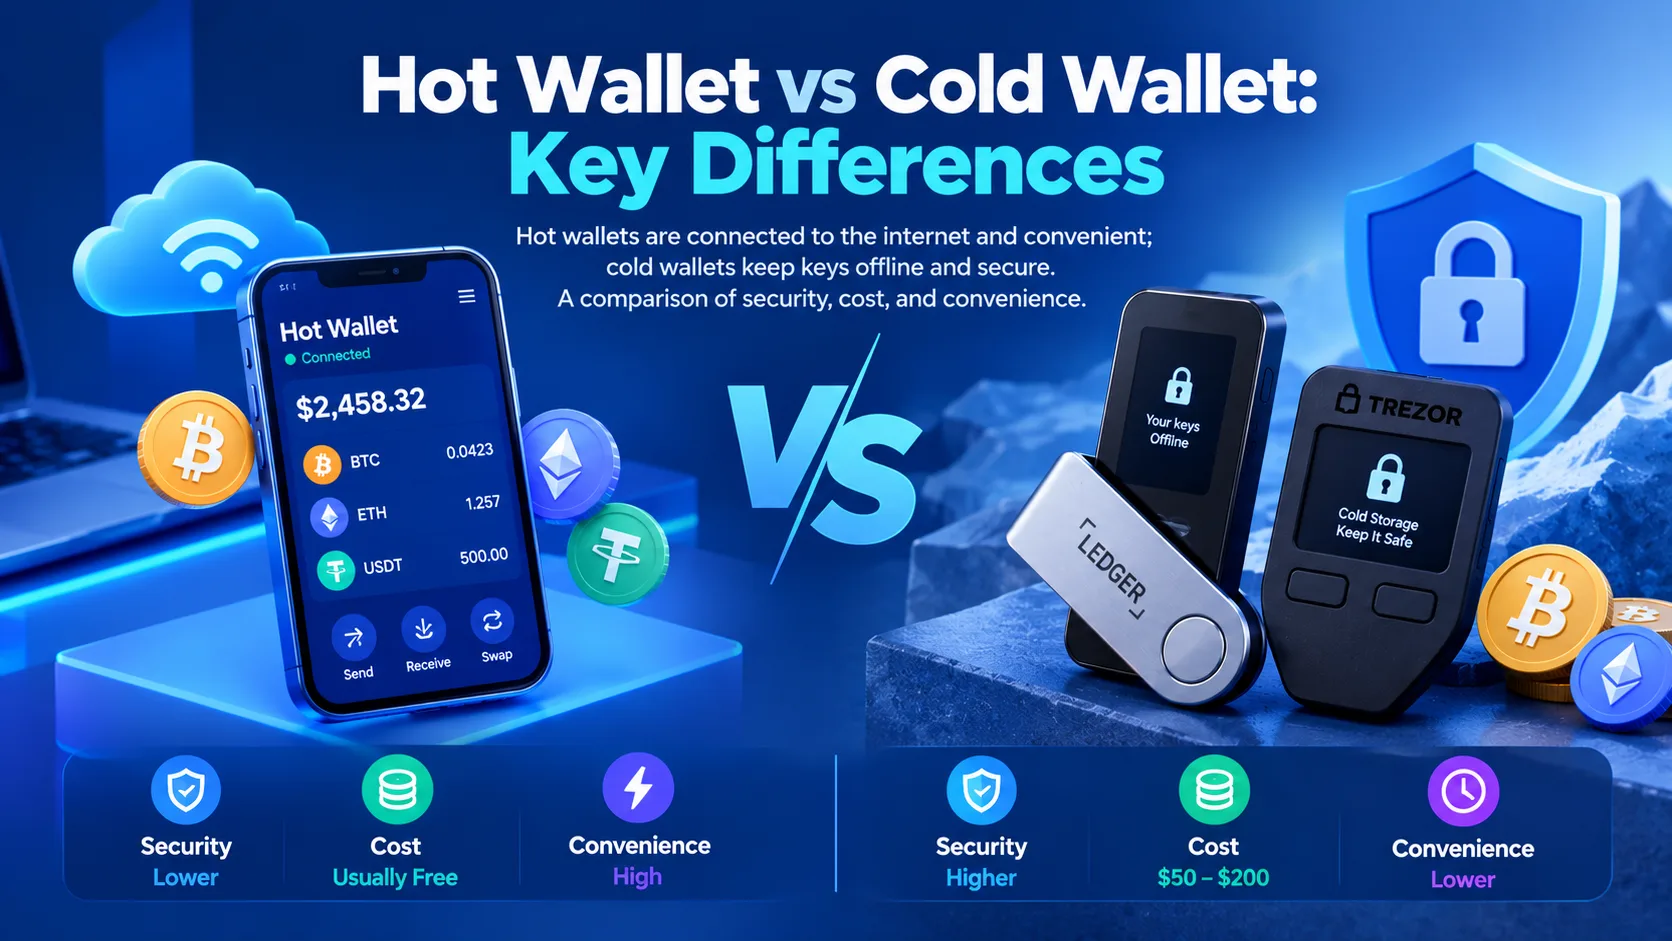
As carteiras quentes estão conectadas à internet e são convenientes; as frias mantêm as chaves offline e seguras. Uma comparação de segurança, custo e conveniência.
Como configurar a MetaMask: guia para iniciantes
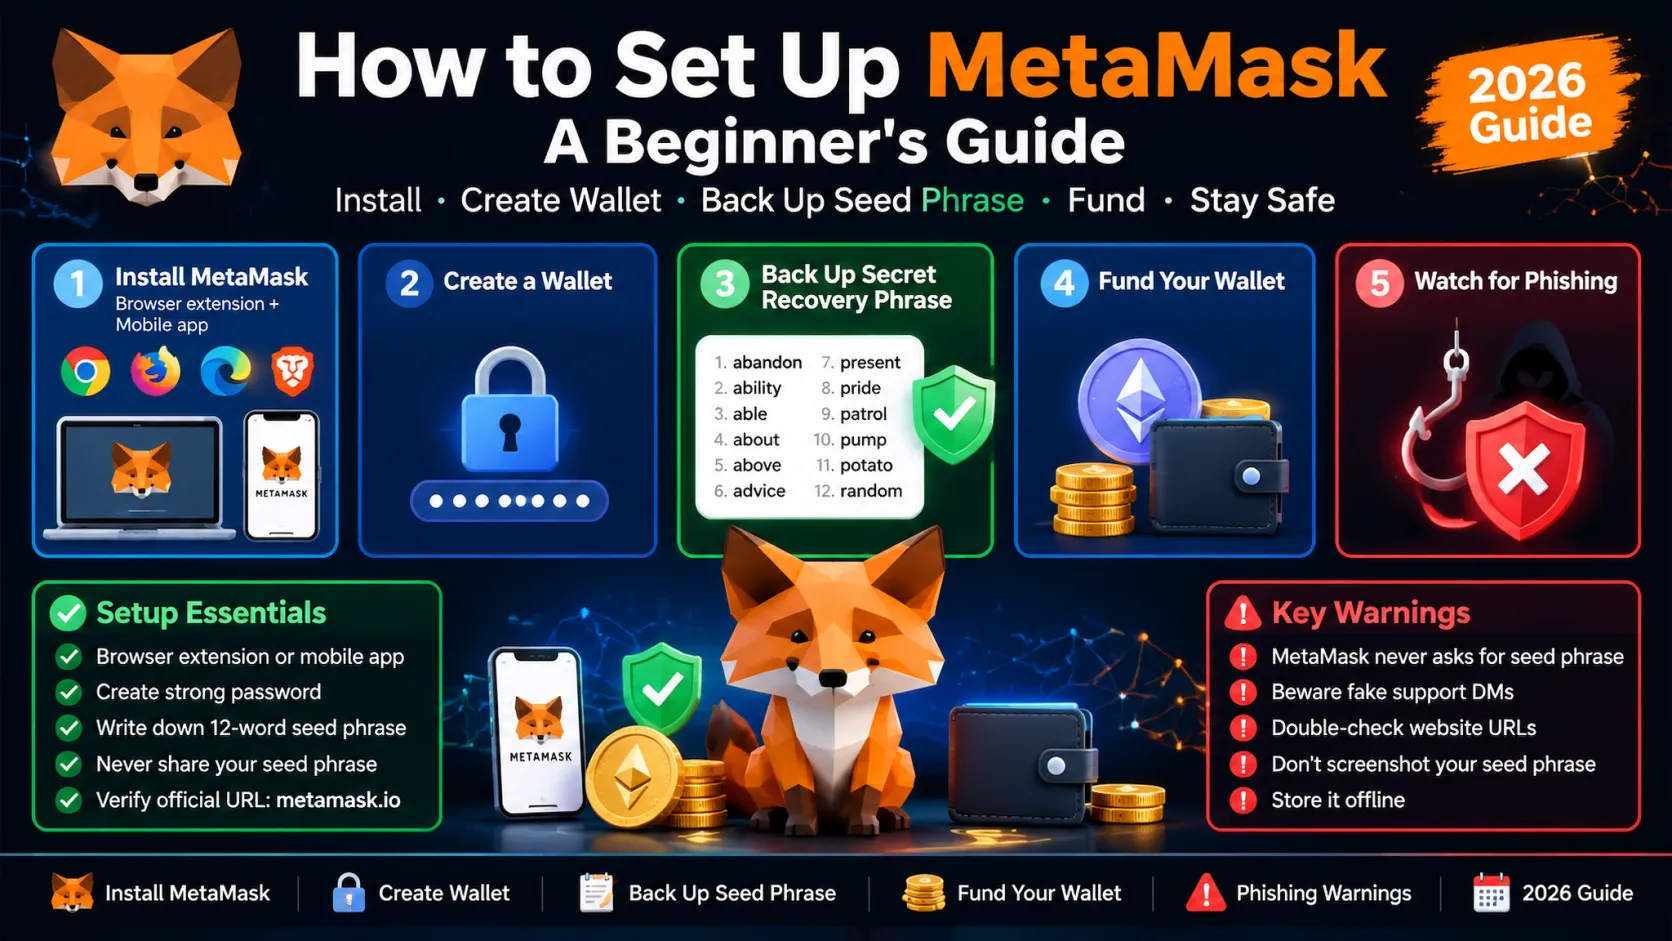
Como instalar a MetaMask, criar uma carteira e fazer backup da sua frase de recuperação secreta — além de como financiá-la e os avisos de phishing para ficar de olho.